








Bitcoin-Covenants Teil 5: MATT und OP_CHECKCONTRACTVERIFY — Wie Bitcoin Zustand über Transaktionen hinweg tragen könnte
Machine translatedView English original
Reading sizeRead report ↓
Loading image
OP_CCV bettet den Vertragszustand direkt in Taproot-Ausgabeschlüssel ein und erzwingt gültige Zustandsübergänge onchain. Dadurch werden zustandsbehaftete Verträge und kompakte Betrugsbeweise möglich.
Dies ist Teil 5 der technischen Artikelserie über Bitcoin-Covenants von Cointelegraph Research. Um den vorherigen Artikel zu lesen, klicken Sie hier.
MATT (Merkleize All The Things) ist ein Smart-Contract-Framework für Bitcoin, das zustandsbehaftete Verträge und skalierbare Betrugsbeweise ermöglicht. Ein zustandsbehafteter Vertrag trägt Informationen über mehrere Transaktionen hinweg weiter und kann diese Informationen aktualisieren, während sich der Vertrag weiterentwickelt. Standard-Bitcoin-Skripte bieten diese Fähigkeit nicht, da jede Transaktion unabhängig bewertet wird, ohne Erinnerung an frühere Ausführungen.
Jeder Covenant-Vorschlag ermöglicht bis zu einem gewissen Grad zustandstragende UTXOs, wie Skriptsprachen wie Sapio veranschaulichen, das auf OP_CTV aufbaut. Dies funktioniert, indem Adressen einen endlichen Automaten repräsentieren, wobei Transaktionen die Zustandsübergänge darstellen. Es gibt jedoch keine Möglichkeit, numerische Logik in diesem Paradigma elegant umzusetzen – eine Lücke, die MATT füllt, insbesondere durch seine vorgeschlagene Implementierung über OP_CCV. Da MATT es ermöglicht, festgeschriebene Daten zum Zeitpunkt der Ausgabe zu berechnen und in den nächsten Output einzubetten, kann jede Ausgabe dynamisch einen neuen Zustand ableiten, anstatt aus einer vorgegebenen Menge von Zuständen auszuwählen.
Wie OP_CCV den Zustand in einen Taproot-Schlüssel festschreibt
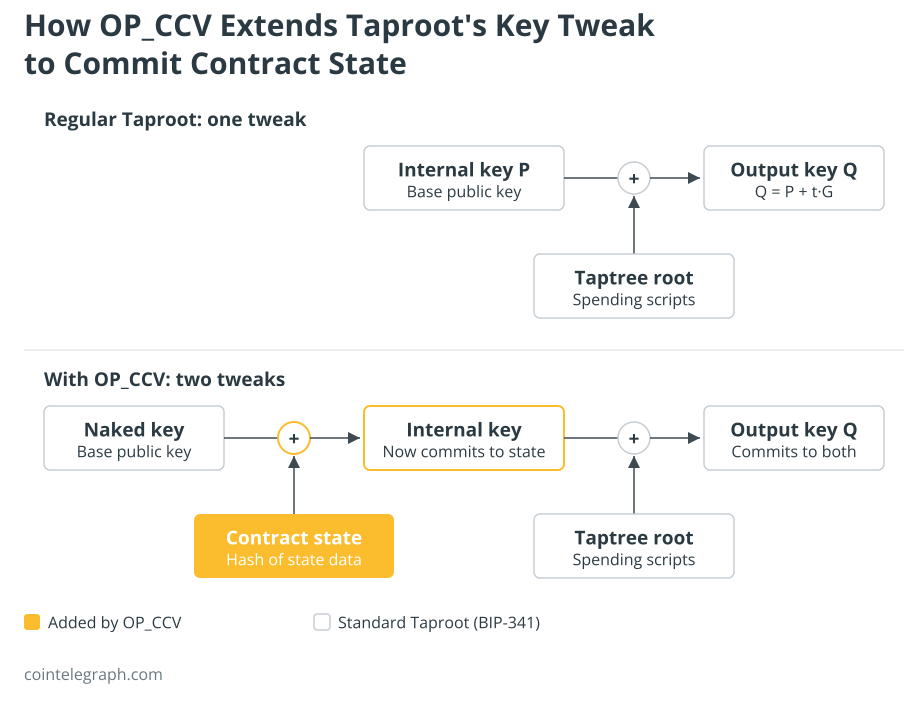
Um den MATT-Vorschlag zu verstehen, ist es sinnvoll, zunächst zu betrachten, wie Taproot Daten über öffentliche Schlüssel festschreibt. Jede Taproot-Ausgabe enthält einen Basis-Public-Key, den sogenannten internen Schlüssel, der kryptografisch verändert oder „getweakt“ werden kann, um zusätzliche Informationen festzuschreiben. Formal lautet der getweakte öffentliche Schlüssel Q = P + t·G, wobei P der interne Schlüssel, G der Generator der elliptischen Kurve secp256k1 und t ein getaggter Hash aus P und den festgeschriebenen Daten ist.
Bei einer regulären Taproot-Ausgabe kodiert diese Festschreibung typischerweise die Merkle-Wurzel eines Taptree, der verborgene Ausgabepfade enthält. MATT baut auf diesem Mechanismus auf, um zusätzlich den Vertragsstatus in den Schlüssel einzubetten. Anstatt komplexe Logik direkt in Bitcoins Skriptsprache einzubetten, kodiert MATT Berechnungen als eine Abfolge von Status-Festschreibungen, und die Chain verifiziert nur, dass jeder Statusübergang gültig ist.
MATT kann durch verschiedene Opcode-Kombinationen realisiert werden. Die direkteste und am besten spezifizierte Implementierung stützt sich auf OP_CHECKCONTRACTVERIFY (OP_CCV). OP_CCV liefert das Primitiv, das zustandstragende UTXOs innerhalb von Taproot praktikabel macht. OP_CCV ermöglicht es einem Skript zu verifizieren, dass ein Taproot-Eingabe- oder -Ausgabeschlüssel getweakt wurde, um einen bestimmten Satz von Statusdaten festzuschreiben. Der interne Schlüssel wird zunächst mit einem Hash des aktuellen Vertragsstatus getweakt, und anschließend wird der standardmäßige Taptree-Tweak von Taproot darübergelegt. Der resultierende Ausgabeschlüssel schreibt somit sowohl das Tapscript (die Menge der Ausgabebedingungen) als auch den aktuellen Status des Vertrags fest.
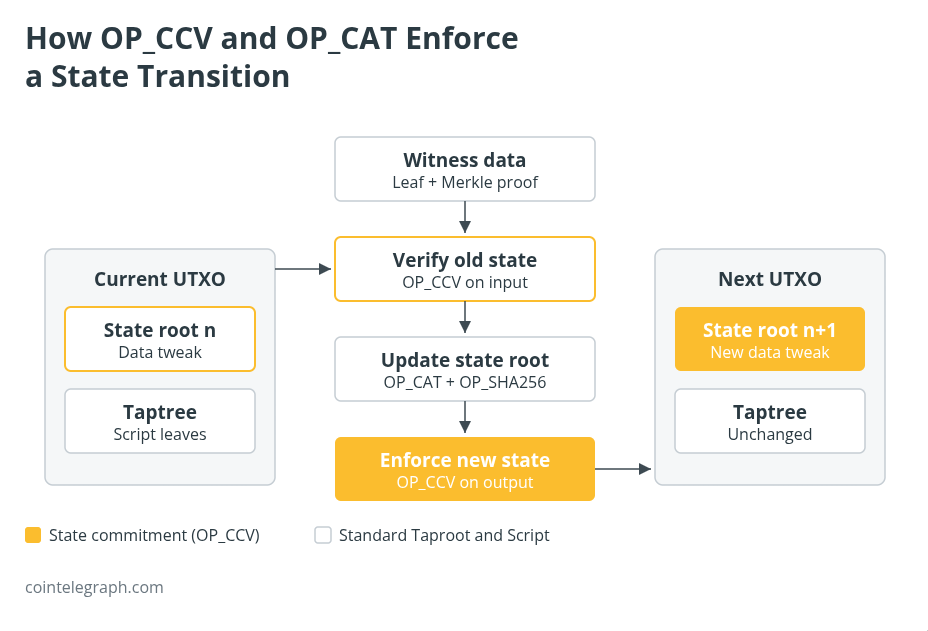
OP_CCV kann dann erzwingen, welcher Zustand in den nächsten Output übernommen wird. Es ermöglicht dem Skript, die auf dem Witness-Stack bereitgestellten Zustandsdaten zu prüfen, Berechnungen darauf auszuführen und zu verlangen, dass der daraus resultierende aktualisierte Zustand korrekt in einem bestimmten Output erneut festgeschrieben wird. Auf diese Weise werden Zustandsübergänge on-chain erzwungen. Das Stack-Format lautet:
OP_CHECKCONTRACTVERIFY
Der Opcode unterstützt drei Modi zur Prüfung eines Outputs sowie einen separaten Input-Modus. Im Standardmodus wird der gesamte BTC-Wert des Input-UTXO dem angegebenen Output zugewiesen; im Abzugsmodus wird nur ein Betrag in Höhe des Output-Betrags zugewiesen, während der Rest für weitere Outputs verfügbar bleibt; und im Ignoriermodus werden Skript und Daten-Commitment verifiziert, ohne den Betrag einzuschränken. Da Standard- und Abzugsmodus darauf ausgelegt sind, den Wert über die geprüften Outputs hinweg zu erhalten, müssen Transaktionsgebühren über separate gebührenzahlende Inputs beglichen werden. Ein eigener Gebühren-Input und ein Wechselgeld-Output können der Transaktion hinzugefügt werden, ohne mit den Beschränkungen des Covenants in Konflikt zu geraten. Dies verhindert die versehentliche Verbrennung von Guthaben, die bei primitiveren Covenant-Implementierungen wie OP_CTV oder SIGHASH_ANYPREVOUT auftreten kann. Es behebt zudem eine wesentliche Einschränkung von Covenants im Stil vorab signierter Transaktionen, die Beträge typischerweise im Voraus festlegen und daher keine dynamischen Gebührenanpassungen oder teilweisen Auslösungen aus dem Vault zulassen.
OP_CCV + OP_CAT: Merkle-Beweise und Betrugsbeweise
Wenn OP_CCV mit OP_CAT kombiniert wird, wird das vollständige MATT-Framework noch ausdrucksstärker. OP_CAT ermöglicht die Byte-Verkettung in Script, wodurch Merkle-Beweise direkt on-chain konstruiert und verifiziert werden können. Bei einer solchen Anordnung sind zwei verschiedene Merkle-Bäume einem Taproot-Output zugeordnet. Der erste ist der bekannte Taproot-Script-Baum (der Taptree), dessen Blätter die Ausgabeskripte des Vertrags sind. Der zweite ist ein separater Zustandsbaum, dessen Blätter die Daten des Vertrags sind, etwa die Zwischenschritte einer Berechnung. Das OP_CCV-+-OP_CAT-Skript kann einen Merkle-Beweis gegen die aktuelle Wurzel des Zustandsbaums verifizieren, nach einem Übergang die aktualisierte Wurzel berechnen und mithilfe von OP_CCV erzwingen, dass der nächste Output sich darauf festlegt.
Diese Konstruktion ermöglicht Betrugsbeweissysteme mit einer Slashing-Bedingung, bei der eine lange Berechnung off-chain festgeschrieben wird und nur der konkret strittige Schritt (mit seinem Pfad im Binärbaum) offengelegt und on-chain verifiziert werden muss. Ähnliche Systeme existieren als optimistische Rollups auf anderen Blockchain-Systemen: Die vollständige Berechnung läuft off-chain, und der On-Chain-Vertrag greift nur ein, wenn jemand einen Einspruch erhebt. Betrugsbeweise erfordern, dass die Berechnung zu einem binären Schaltkreis oder einer gleichwertigen schrittweisen Darstellung kompiliert wird, auf die in einem Merkle-Baum festgeschrieben werden kann. OP_CCV + OP_CAT würde die Notwendigkeit der Lamport-Einmalsignaturen und vorab signierten Transaktionsgraphen vermeiden, auf die BitVM zur Durchsetzung der Zustandskonsistenz angewiesen ist.
Über Betrugsnachweise hinaus hat die Kombination aus OP_CCV und OP_CAT auch Auswirkungen auf Vaults. OP_CCV allein kann Vaults implementieren, doch in Kombination mit OP_CAT ermöglicht es voll funktionsfähige Vaults, die im Wesentlichen der von OP_VAULT vorgeschlagenen Funktionalität entsprechen. Wie James O’Beirne, der Autor von OP_VAULT, angemerkt hat, stellt OP_CCV ein allgemeineres und robusteres Design dar, das seinen früheren Vorschlag faktisch ablöst.
Im nächsten Artikel dieser Reihe wenden wir uns von den allgemeinen Covenant-Vorschlägen ab und betrachten anwendungsspezifische Opcodes wie OP_VAULT, OP_UNVAULT und OP_EVICT. Jeder dieser Opcodes ist darauf ausgelegt, ein bestimmtes Problem zu lösen, statt umfassende Programmierbarkeit zu bieten.
Magazin: Bitcoin-Halter haben eCash erhalten – Was kann man damit tun?