Bitcoin Core legt hochgradig schwerwiegenden Sicherheitsfehler offen, der Mining-Knoten zum Stillstand bringen könnte
Machine translatedView English original
Reading sizeRead report ↓
Loading image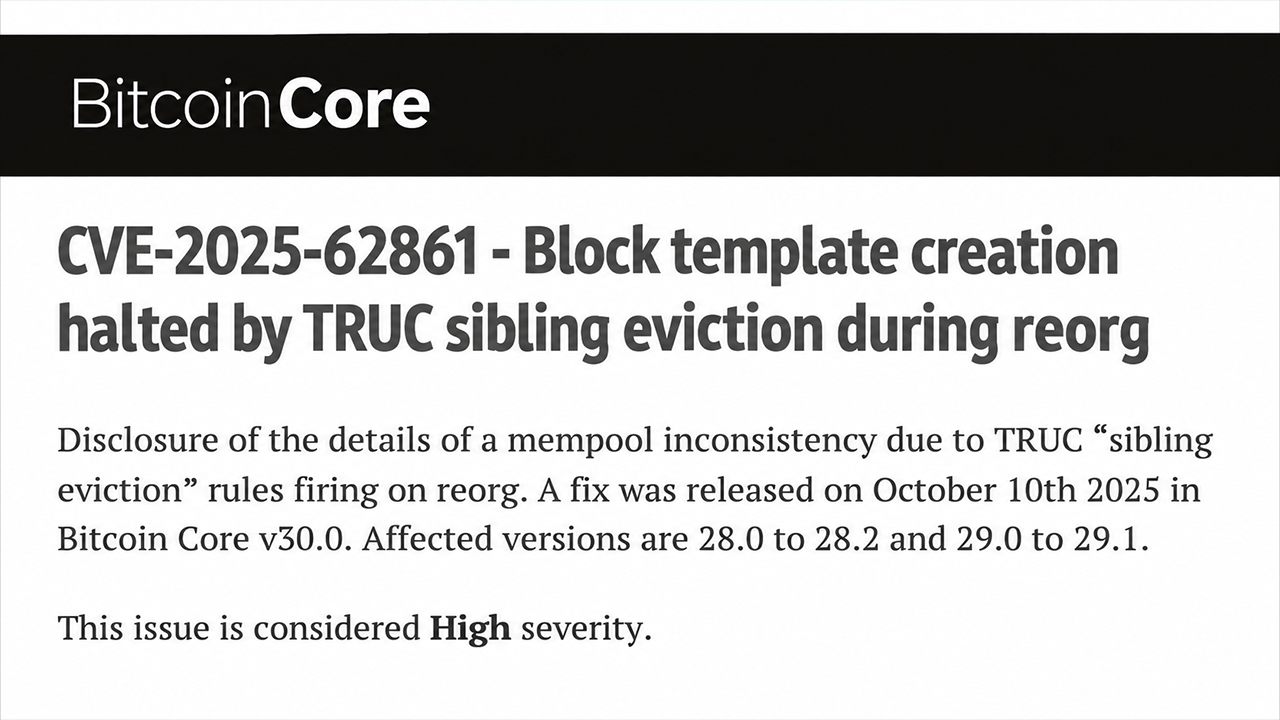
Bitcoin Core hat am 10. November 2026 drei Sicherheitslücken offengelegt, darunter einen hochgradig schwerwiegenden Defekt, der den Mining-Betrieb stören kann, sowie zwei weitere Schwachstellen, die die Blockverarbeitung und Tor-Verbindungen betreffen. Obwohl die Entwickler die Probleme im Oktober 2025 gepatcht haben, blieben ihre technischen Details bis jetzt vertraulich. Wie ein Bitcoin-Core-Fehler den Mining-Betrieb zum Stillstand bringen könnte […]
Die wichtigsten Erkenntnisse
• Bitcoin Core hat diese Woche drei bereits zuvor gepatchte Schwachstellen offengelegt, darunter eine, die den Mining-Betrieb unterbrechen kann.
• Der schwerwiegendste Fehler konnte betroffene Nodes daran hindern, nach einer Blockchain-Reorganisation gültige Blockvorlagen zu erzeugen.
• Tausende Nodes waren potenziell einer separaten Tor-Konfigurationsschwachstelle ausgesetzt, wobei Standardinstallationen nicht betroffen waren.
Wie könnte ein Bitcoin-Core-Fehler den Mining-Betrieb zum Erliegen bringen?
Die folgenreichste Schwachstelle, identifiziert als CVE-2025-62861, betraf die Bitcoin-Core-Versionen 28.0 bis 28.2 sowie 29.0 bis 29.1. Der als hohe Schweregrad eingestufte Defekt betraf die Transaktionsverarbeitung während Blockchain-Reorganisationen und konnte dazu führen, dass Mining-Knoten keine gültigen Blockvorlagen mehr erstellen konnten.
Im Mittelpunkt standen Transaktionen der Version 3, allgemein als TRUC-Transaktionen bezeichnet, die speziellen Mempool-Beschränkungen unterliegen. Während einer Kettenreorganisation konnte Bitcoin Core Transaktionen fälschlicherweise entfernen, während abhängige Transaktionen erhalten blieben, was zu Inkonsistenzen im Transaktionspool führte.
Für Miner waren die Folgen besonders problematisch. Betroffene Nodes konnten die Validierung von Blockvorlagen nicht abschließen, wodurch sie effektiv daran gehindert wurden, neue Mining-Arbeit zu erzeugen, bis sie neu gestartet wurden. Mining-Geräte konnten weiterhin veraltete Vorlagen hashen, was potenziell den Verlust von Transaktionsgebühren und eine Verringerung der Betriebseffizienz bedeutete.
Der Sicherheitsforscher Niklas Goegge meldete den Defekt am 26. September 2025. Der Entwickler Greg Sanders führte anschließend eine Korrektur ein, die am 2. Oktober zusammengeführt wurde und das problematische Verhalten bei der Verdrängung von Transaktionen während Reorganisationen verhinderte.
Die Behebung erschien im Oktober 2025 in den Softwareversionen Bitcoin Core 30.0, 29.2 und 28.3. Dennoch warben rund 9 % der erreichbaren Nodes um den Zeitpunkt der Offenlegung weiterhin für anfällige Versionen.
Welche waren die beiden anderen Sicherheitslücken in Bitcoin Core?
Die zweite Schwachstelle, CVE-2025-62859, wurde mit mittlerem Schweregrad eingestuft und betraf böswillig konstruierte kompakte Blöcke. Ein Angreifer könnte die unsachgemäße Behandlung veränderter Transaktions-Witnesses ausnutzen, um Block-Downloads wiederholt zu verzögern. Unter bestimmten Netzwerkbedingungen, einschließlich kompromittierter Peer-Verbindungen mit hoher Bandbreite, könnte die Beeinträchtigung unbegrenzt fortbestehen.
Der Forscher Eugene Siegel identifizierte die Schwachstelle im April 2025. Gregory Sanders entwickelte die Korrektur, die in die Bitcoin-Core-Versionen 30.0 und 29.2 einging.
Unterdessen offenbarte CVE-2025-62860 ein gänzlich anderes Problem im Zusammenhang mit eingehenden Tor-Verbindungen und Berechtigungen für vertrauenswürdige Peers. Wenn Betreiber die optionale Einstellung -whitelist von Bitcoin Core so konfigurierten, dass sie die Adresse ihres Tor-Daemons einschloss, konnten eingehende Verbindungen fälschlicherweise Privilegien erben, die für vertrauenswürdige Peers vorgesehen waren.
Diese Ausnahmen schwächten bestimmte Schutzmaßnahmen gegen Denial-of-Service-Angriffe sowie Datenschutzvorkehrungen. Bitcoin Core gab an, dass potenziell Tausende erreichbare Mainnet-Knoten betroffen waren, wenngleich Standardkonfigurationen sicher blieben.
Warum gab Bitcoin Core die Schwachstellen erst im November bekannt?
Die Ankündigungen vom 10. November folgten dem etablierten Offenlegungsplan von Bitcoin Core. Die Entwickler hielten technische Details zurück, bis die letzte gefährdete Hauptversionsreihe 29.x am 27. Oktober 2026 das Ende ihrer Lebensdauer erreichte. Anders als bei drei am 28. Oktober veröffentlichten, KI-unterstützten Offenlegungen von Schwachstellen folgten diese Probleme dem herkömmlichen Embargo-Verfahren.
Wichtig ist, dass keines der Probleme den Diebstahl von Bitcoin, die unbefugte Erzeugung von Coins oder einen Konsensausfall ermöglichte und keine Ausnutzung gemeldet wurde. Die Mining-Schwachstelle erforderte spezifische Reorganisationsbedingungen, sodass ihre Folgen auf betroffene Betreiber beschränkt blieben und nicht Bitcoin selbst betrafen.
Für Bitcoin-Miner und Knotenbetreiber ist diese Unterscheidung von Bedeutung. Die Softwarepflege bleibt unerlässlich, auch wenn Schwachstellen keine Gelder gefährden können. Der Vorfall zeigt, wie scheinbar obskure Defekte bei der Transaktionsverarbeitung konkrete betriebliche Probleme verursachen können, ohne den zugrunde liegenden Konsens des Netzwerks zu bedrohen.