








Una cartera de Ethereum mueve 4,6 millones de dólares tras 11 años y evita una estafa cripto
Machine translatedView English original
Reading sizeRead report ↓
Loading image
Una cartera temprana de Ethereum ha vuelto a la actividad después de más de una década, transfiriendo aproximadamente 4,6 millones de dólares en ETH mientras evitaba con éxito un intento de estafa con criptomonedas. La inusual transacción ha llamado la atención entre los analistas de blockchain porque la cartera se remonta al lanzamiento de Ethereum en 2015. La cartera, identificada por su dirección que comienza con 0x7dDd, […]

Una cartera temprana de Ethereum ha vuelto a la actividad después de más de una década, transfiriendo aproximadamente 4,6 millones de dólares en ETH mientras evitaba con éxito un intento de estafa con criptomonedas. La inusual transacción ha llamado la atención entre los analistas de blockchain porque la cartera se remonta al lanzamiento de Ethereum en 2015.
La billetera, identificada por su dirección que comienza con 0x7dDd, recibió su primer Ether durante el bloque génesis de Ethereum en julio de 2015. Posteriormente recibió otros 755 ETH en marzo de 2016, pero no había registrado ninguna transferencia saliente hasta el 9 de noviembre de 2026.
El movimiento se suma a otros casos de billeteras tempranas de Ethereum que, de forma inesperada, han vuelto a estar activas tras años de inactividad.
Su repentina actividad ofrece un ejemplo interesante de cómo las tenencias de criptomonedas a largo plazo pueden revalorizarse significativamente, al tiempo que pone de relieve los desafíos de seguridad asociados al traslado de grandes cantidades de activos digitales.
Según informes de monitoreo de blockchain, la billetera inició una pequeña transacción de prueba antes de transferir casi la totalidad de su saldo a otra dirección.
Sin embargo, el pago de prueba atrajo de inmediato la atención de operaciones automatizadas de estafa que monitorean la blockchain de Ethereum.
Una ballena de Ethereum despierta después de más de una década
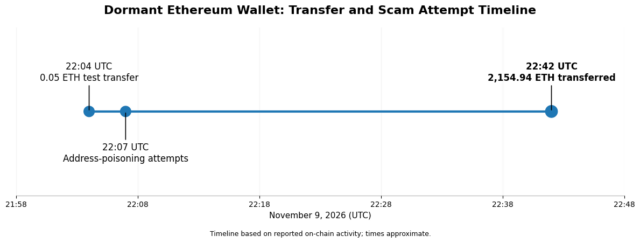
La primera transacción saliente de la billetera se produjo aproximadamente a las 22:04 UTC del 9 de noviembre, cuando transfirió 0,05 ETH, por un valor cercano a los 106 dólares, a una nueva dirección receptora.
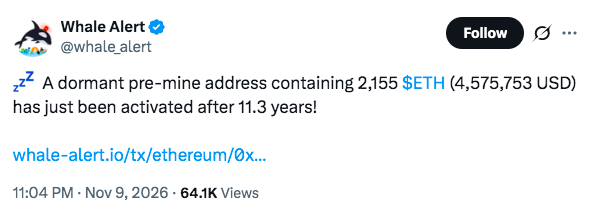
El servicio de seguimiento de blockchain Whale Alert identificó el movimiento, lo que llamó la atención sobre una billetera que había permanecido inactiva durante más de 11 años.
Whale Alert (@whale_alert) — 10 de noviembre de 2026
¡Una dirección inactiva de pre-minería que contenía 2.155 $ETH (4.575.753 USD) acaba de ser activada después de 11,3 años!
En aproximadamente tres minutos, la billetera original comenzó a recibir numerosas transferencias de ETH de cantidades mínimas desde dos direcciones sospechosas diseñadas para parecerse al destinatario legítimo.
Ambas direcciones fraudulentas copiaron partes de la dirección de destino original, incluidos sus caracteres finales.
Según los informes, una de las direcciones sospechosas inició 43 transferencias pequeñas, mientras que el explorador de blockchain Etherscan identificó las cuentas que financiaban las direcciones falsas como asociadas a actividad de phishing.
Los atacantes intentaban aplicar una técnica conocida como envenenamiento de direcciones, que consiste en insertar direcciones engañosas en el historial de transacciones de una billetera.
Este tipo de envenenamiento de direcciones se ha convertido en una preocupación creciente para los inversores en criptomonedas, ya que explota la forma en que se muestran y se copian las direcciones de las billeteras.
Dado que muchas carteras de criptomonedas muestran solo los caracteres iniciales y finales de una dirección, los usuarios pueden seleccionar por error a un destinatario fraudulento al copiar información de transacciones anteriores.
En este caso, el intento de ataque parece haber fracasado.
A aproximadamente las 22:42 UTC, unos 38 minutos después de la prueba inicial, la cartera original transfirió 2.154,94 ETH, por un valor aproximado de 4,6 millones de dólares, al destino previsto.
La transferencia se completó sin que los fondos fueran redirigidos a las direcciones sospechosas.
Qué revela la transferencia de 4,6 millones de dólares sobre la seguridad de las carteras de criptomonedas
La transacción demuestra la rapidez con la que los estafadores automatizados pueden responder a la actividad de carteras de criptomonedas de alto valor.
A diferencia de los intentos de phishing tradicionales, que a menudo se basan en correos electrónicos o sitios web maliciosos, el envenenamiento de direcciones explota la transparencia de las cadenas de bloques públicas.
Los atacantes pueden monitorear transacciones, identificar objetivos potenciales y generar direcciones visualmente similares antes de que un usuario complete una transferencia de mayor cuantía.
Los atacantes reaccionaron en cuestión de minutos tras la activación de la billetera, lo que demuestra cómo el monitoreo automatizado puede utilizarse para dirigirse a transferencias de criptomonedas de gran magnitud.
Sin embargo, el propietario parece haber tomado precauciones.
Tras la transacción inicial de 0,05 ETH, la billetera receptora envió una transferencia menor de 0,01 ETH, y posteriormente se devolvió casi la totalidad de los fondos.
La transacción principal se produjo poco después y llegó al destino legítimo.
El incidente también ilustra por qué las transacciones de prueba por sí solas no pueden garantizar la seguridad. Un pequeño pago exitoso confirma que una dirección concreta puede recibir fondos, pero los usuarios deben verificar igualmente que la dirección de destino no haya cambiado antes de realizar otra transferencia.
Estafas cripto anteriores han demostrado lo costosos que pueden llegar a ser los ataques de envenenamiento de direcciones cuando los inversores transfieren fondos por error a carteras fraudulentas.
Para los inversores que poseen saldos sustanciales de criptomonedas, la distinción es importante.
Una cartera puede permanecer segura durante años, pero el proceso de transferir fondos abre oportunidades para que los atacantes exploten el error humano.
La última transacción también plantea preguntas sobre por qué el titular original decidió mover la criptomoneda después de más de una década.
Aunque el historial de la cartera es visible públicamente, la identidad de su propietario y los motivos para transferir los fondos siguen siendo desconocidos.
Tampoco hay pruebas confirmadas de que la transacción represente una venta inmediata de criptomonedas.
Por ahora, el movimiento exitoso de aproximadamente 4,6 millones de dólares en ETH pone de relieve tanto la notable longevidad de las tenencias tempranas de Ethereum como la importancia de mantener prácticas de seguridad sólidas a medida que la adopción de las criptomonedas sigue expandiéndose.


