








La nueva herramienta de seguridad DeFi de Ethereum despierta un debate sobre los riesgos de censura
Machine translatedView English original
Reading sizeRead report ↓
Loading image
El nuevo sistema de herramienta de seguridad DeFi de Ethereum está diseñado para prevenir exploits de finanzas descentralizadas (DeFi) antes de que se liquiden, pero está suscitando dudas sobre hasta dónde debería llegar el filtrado de transacciones en Ethereum. Desarrollada por Phylax e integrada con el constructor de bloques Titan Builder, la tecnología permite a las aplicaciones bloquear transacciones que podrían causar resultados perjudiciales. El sistema podría […]

El nuevo sistema de herramienta de seguridad DeFi de Ethereum está diseñado para prevenir exploits de finanzas descentralizadas (DeFi) antes de que se liquiden, pero está suscitando dudas sobre hasta dónde debería llegar el filtrado de transacciones en Ethereum.
Desarrollada por Phylax e integrada con el constructor de bloques Titan Builder, la tecnología permite a las aplicaciones bloquear transacciones que podrían causar resultados perjudiciales. El sistema podría ayudar a los protocolos a defenderse de los hackers y evitar pérdidas financieras significativas. Sin embargo, también introduce un mecanismo potencial para congelar funciones de contratos inteligentes, lo que suscita preocupaciones sobre si una medida de seguridad podría acabar convirtiéndose en una herramienta de censura o de control centralizado.
El debate surge mientras Ethereum sigue abordando vulnerabilidades en todo su ecosistema DeFi y, al mismo tiempo, enfrenta cuestionamientos sobre la concentración de poder entre un número relativamente reducido de constructores de bloques.
Phylax introduce interruptores automáticos para detener los exploits de DeFi
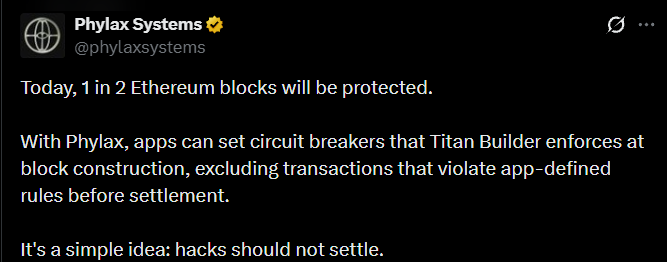
Anunciada el 10 de noviembre, la integración de Phylax con Titan Builder permite a las aplicaciones de Ethereum establecer reglas que filtran las transacciones potencialmente dañinas durante la construcción de bloques.
Titan verifica las transacciones con arreglo a estas reglas antes de decidir si las incluye en sus bloques. Phylax afirma que Titan produce aproximadamente uno de cada dos bloques de Ethereum, lo que otorga a la integración un alcance significativo en toda la red. El objetivo es evitar que las explotaciones se finalicen en lugar de depender de herramientas de monitoreo o de respuestas de emergencia una vez que un ataque ya ha comenzado.
Phylax ilustró el potencial del sistema mediante una bóveda DeFi vulnerable que podría liberar por error 1 millón de dólares a un usuario cuyas participaciones valían solo 1.000 dólares. Un interruptor automático podría imponer un límite al monto que sale de la bóveda en una sola transacción, evitando que los fondos sean drenados.
Protecciones similares podrían potencialmente reducir las pérdidas en incidentes importantes, incluido el hackeo de Binance reportado de 6.300 millones de dólares y el exploit de Bitget de 380 millones de dólares. En ambos casos, los atacantes lograron drenar cantidades sustanciales de criptomonedas y mover fondos a través de protocolos descentralizados.
La configuración de fallo abierto podría reducir el riesgo de contratos congelados
El fundador y CEO de Phylax, Odysseas Lamtzidis, afirma que los protocolos pueden limitar la posibilidad de una congelación al permitir que las transacciones continúen incluso cuando el sistema de seguridad no esté disponible.
La empresa recomienda una configuración conocida como comportamiento fail-open. Con este enfoque, un protocolo no bloquea automáticamente las transacciones simplemente porque las comprobaciones de seguridad no puedan completarse.
Shapiro sostuvo que las protecciones fail-open deberían ser obligatorias en lugar de quedar a criterio de cada protocolo. También sugirió introducir retrasos temporales antes de que se puedan modificar los ajustes de seguridad, lo que impediría que las salvaguardas se eliminen de inmediato.
El desacuerdo pone de relieve un desafío central para los desarrolladores de DeFi: un sistema que bloquea transacciones sospechosas puede proteger a los usuarios de exploits, pero ese mismo mecanismo podría interrumpir actividad legítima si sus salvaguardas no están disponibles o se configuran de forma demasiado restrictiva.
El concentrado mercado de constructores de bloques de Ethereum suscita nuevas preocupaciones
Más allá de la posibilidad de aplicaciones congeladas, los investigadores se han preguntado si la integración de Phylax podría reforzar la concentración de poder dentro del mercado de construcción de bloques de Ethereum.
El investigador de Ethereum Fan Zhang afirmó que la tecnología se ha vuelto práctica en parte porque el mercado de constructores de bloques ya está concentrado. Si bien reconoció sus posibles ventajas de seguridad, especialmente a medida que las herramientas impulsadas por IA se vuelven más capaces de identificar vulnerabilidades de software, advirtió que el enfoque podría introducir riesgos adicionales.
El investigador de Ethereum Sen Yang advirtió de manera similar que, si los principales protocolos dependen de un número reducido de constructores de bloques para aplicar las reglas de seguridad, esos constructores podrían obtener una ventaja competitiva y reforzar aún más su posición en el mercado.
La propuesta de separación consagrada entre proponente y constructor de bloques (ePBS) de Ethereum, prevista para la próxima actualización Glamsterdam, podría reducir la dependencia de los relays de terceros. Sin embargo, Yang señaló que la propuesta no aborda directamente la concentración de los constructores de bloques.
¿Dónde debería trazar Ethereum la línea entre seguridad y censura?
Phylax sostiene que su sistema no otorga a una autoridad externa el control sobre las transacciones de Ethereum, porque las reglas de filtrado las establecen las aplicaciones que eligen usarlo.
Lamtzidis describió la tecnología como explícitamente opcional y comparó sus verificaciones con las condiciones ya incorporadas en los contratos inteligentes. Desde su perspectiva, la censura implica decisiones arbitrarias o coerción, mientras que el sistema de Phylax aplica reglas seleccionadas por aplicaciones individuales.
Stefanie Boss, coautora de una investigación sobre la resistencia a la censura y el comportamiento de cumplimiento en el mecanismo de consenso de Ethereum, considera que la contrapartida en materia de seguridad podría ser aceptable. Señaló que las reglas basadas en los resultados de las transacciones pueden conllevar menos riesgo que las reglas dirigidas a usuarios o participantes específicos.
El sistema de Phylax ofrece un posible enfoque, pero sus implicaciones a largo plazo dependerán de cómo los protocolos configuren las salvaguardas, de cómo participen los constructores de bloques y de si el ecosistema de Ethereum en su conjunto puede evitar que las mejoras de seguridad refuercen los riesgos de centralización existentes.
¿Cree que el sistema de filtrado de transacciones de Phylax representa una mejora necesaria para la seguridad de DeFi, o podría crear nuevos riesgos de censura para los usuarios de Ethereum? ¿Deberían ser obligatorias las protecciones de tipo fail-open para los protocolos que adopten este tipo de tecnología?


