








Covenants Bitcoin, partie 5 : MATT et OP_CHECKCONTRACTVERIFY — comment Bitcoin pourrait transporter un état d'une transaction à l'autre
Machine translatedView English original
Reading sizeRead report ↓
Loading image
OP_CCV intègre l'état du contrat directement dans les clés de sortie Taproot et impose onchain la validité des transitions d'état. Cela permet de réaliser des contrats à état et des preuves de fraude compactes.
Il s'agit de la partie 5 de la série d'articles techniques sur les covenants Bitcoin de Cointelegraph Research. Pour lire l'article précédent, cliquez ici.
MATT (Merkleize All The Things) est un cadre de contrats intelligents pour Bitcoin qui permet des contrats à état et des preuves de fraude évolutives. Un contrat à état transporte des informations à travers plusieurs transactions et peut mettre à jour ces informations au fur et à mesure de l'évolution du contrat. Les scripts Bitcoin standard n'offrent pas cette capacité, car chaque transaction est évaluée indépendamment, sans mémoire des exécutions précédentes.
Toute proposition de covenant permet, dans une certaine mesure, de transporter un état via des UTXO, comme l'illustrent des langages de script tels que Sapio, qui s'appuie sur OP_CTV. Cela fonctionne en utilisant des adresses pour représenter un automate à états finis, où les transactions jouent le rôle de transitions d'état. Toutefois, il n'existe aucun moyen d'implémenter élégamment une logique numérique dans ce paradigme, une lacune que comble MATT, et en particulier sa mise en œuvre proposée via OP_CCV. Étant donné que MATT permet de calculer les données engagées au moment de la dépense et de les réintégrer dans la sortie suivante, chaque dépense peut dériver dynamiquement un nouvel état, au lieu de choisir parmi un ensemble prédéterminé d'états.
Comment OP_CCV engage l'état dans une clé Taproot
Pour comprendre la proposition MATT, il est utile d'examiner d'abord comment Taproot ancre des données au moyen de clés publiques. Chaque sortie Taproot contient une clé publique de base, appelée clé interne, qui peut être modifiée cryptographiquement, ou « tweakée », afin d'engager des informations supplémentaires. Formellement, la clé publique tweakée est Q = P + t·G, où P est la clé interne, G est le générateur de la courbe elliptique secp256k1, et t est un hachage étiqueté de P et des données engagées.
Dans une sortie Taproot ordinaire, cet engagement encode généralement la racine de Merkle d'un taptree, qui contient des chemins de dépense cachés. MATT s'appuie sur ce mécanisme pour inscrire également l'état du contrat dans la clé. Plutôt que d'intégrer une logique complexe directement dans le langage de script de Bitcoin, MATT encode le calcul sous forme d'une séquence d'engagements d'état, et la chaîne vérifie uniquement que chaque transition d'état est valide.
MATT peut être réalisé au moyen de différentes combinaisons d'opcodes. L'implémentation la plus directe et la mieux spécifiée repose sur OP_CHECKCONTRACTVERIFY (OP_CCV). OP_CCV fournit la primitive qui rend les UTXO porteurs d'état réalisables au sein de Taproot. OP_CCV permet à un script de vérifier qu'une clé d'entrée ou de sortie Taproot a été tweakée pour engager une donnée d'état précise. La clé interne est d'abord tweakée avec un hachage de l'état actuel du contrat, puis le tweak standard du taptree de Taproot est appliqué par-dessus. La clé de sortie résultante engage donc à la fois le tapscript (l'ensemble des conditions de dépense) et l'état actuel du contrat.
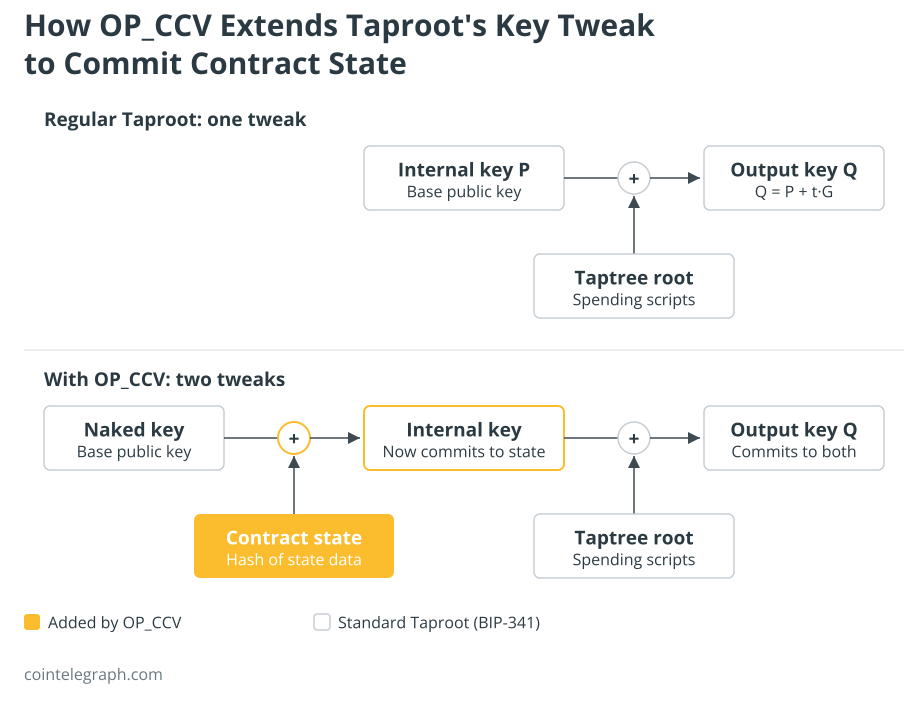
OP_CCV peut alors imposer quel état est reporté dans la sortie suivante. Il permet au script d'inspecter les données d'état fournies sur la pile de témoins, d'effectuer des calculs dessus et d'exiger que l'état mis à jour qui en résulte soit correctement réengagé dans une sortie spécifiée. C'est ainsi que les transitions d'état sont imposées on-chain. Le format de la pile est le suivant :
OP_CHECKCONTRACTVERIFY
L'opcode prend en charge trois modes de vérification d'une sortie ainsi qu'un mode d'entrée distinct. En mode par défaut, la totalité de la valeur en BTC de l'UTXO d'entrée est allouée à la sortie spécifiée ; en mode déduction, seule une portion égale au montant de la sortie est attribuée, le reste demeurant disponible pour d'autres sorties ; et en mode ignorance, l'engagement du script et des données est vérifié sans contraindre le montant. Comme les modes par défaut et déduction sont conçus pour préserver la valeur entre les sorties vérifiées, les frais de transaction doivent être payés au moyen d'entrées de paiement de frais distinctes. Une entrée dédiée au paiement des frais et une sortie de monnaie peuvent être ajoutées à la transaction sans entrer en conflit avec les contraintes du covenant. Cela évite la destruction accidentelle de fonds qui peut survenir dans des implémentations de covenant plus primitives, telles que OP_CTV ou SIGHASH_ANYPREVOUT. Cela répond également à une limitation majeure des covenants de type transaction présignée, qui définissent généralement les montants à l'avance et ne peuvent donc pas s'adapter à des ajustements dynamiques des frais ni à des déverrouillages partiels.
OP_CCV + OP_CAT : preuves de Merkle et preuves de fraude
Lorsque OP_CCV est combiné à OP_CAT, le cadre complet MATT devient encore plus expressif. OP_CAT permet la concaténation d'octets dans Script, ce qui rend possible la construction et la vérification de preuves de Merkle directement onchain. Dans un tel agencement, deux arbres de Merkle distincts sont associés à une sortie Taproot. Le premier est l'arbre de scripts Taproot familier (le taptree), dont les feuilles sont les scripts de dépense du contrat. Le second est un arbre d'état séparé, dont les feuilles sont les données du contrat, telles que les étapes intermédiaires d'un calcul. Le script OP_CCV + OP_CAT peut vérifier une preuve de Merkle par rapport à la racine actuelle de l'arbre d'état, calculer la racine mise à jour après une transition, et utiliser OP_CCV pour forcer la sortie suivante à s'y engager.
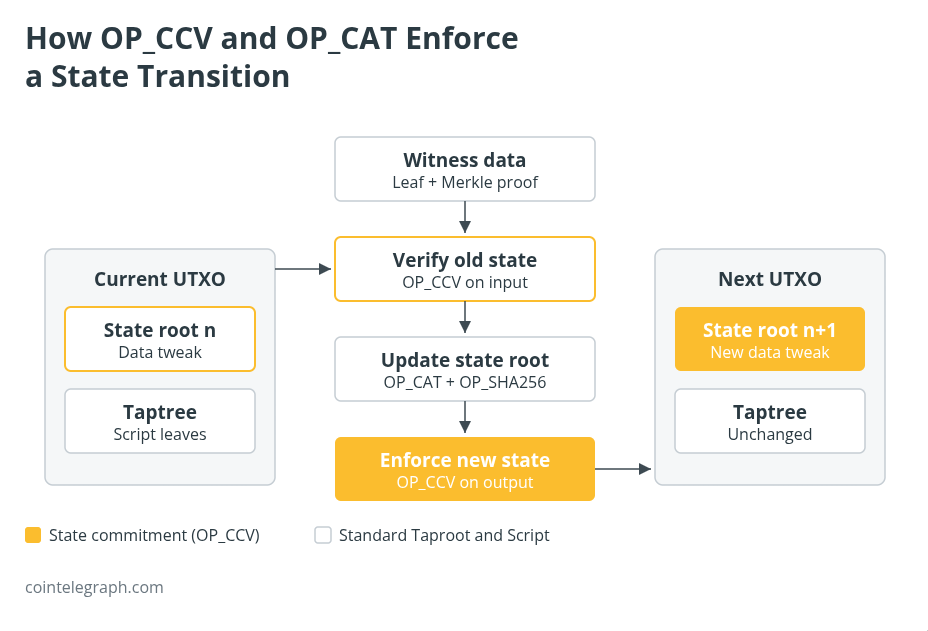
Cette construction permet des systèmes de preuve de fraude assortis d'une condition de slashing, dans lesquels un long calcul est engagé hors chaîne et où seule l'étape contestée précise (avec son chemin dans l'arbre binaire) doit être révélée et vérifiée onchain. Des systèmes similaires existent sous forme de rollups optimistes sur d'autres systèmes de blockchain : le calcul complet s'exécute hors chaîne, et le contrat onchain n'intervient que lorsqu'une personne soulève une contestation. Les preuves de fraude exigent que le calcul soit compilé en un circuit binaire ou une représentation étape par étape équivalente pouvant être engagée dans un arbre de Merkle. OP_CCV + OP_CAT éviterait le recours aux signatures à usage unique de Lamport et aux graphes de transactions pré-signées sur lesquels BitVM s'appuie pour garantir la cohérence de l'état.
Au-delà des preuves de fraude, la combinaison d'OP_CCV et d'OP_CAT a également des implications pour les coffres-forts. OP_CCV seul peut mettre en œuvre des coffres-forts, mais lorsqu'il est combiné à OP_CAT, il permet des coffres-forts à fonctionnalités complètes, essentiellement équivalents à la fonctionnalité proposée par OP_VAULT. Comme l'a noté James O'Beirne, l'auteur d'OP_VAULT, OP_CCV représente une conception plus générale et plus robuste qui supplante effectivement sa proposition antérieure.
Dans le prochain article de cette série, nous passerons des propositions générales de covenants à l'examen d'opcodes spécifiques à des applications tels qu'OP_VAULT, OP_UNVAULT et OP_EVICT. Chacun de ces opcodes est conçu pour résoudre un problème précis plutôt que pour offrir une programmabilité étendue.
Magazine : Les détenteurs de bitcoin ont reçu de l'eCash — Que pouvez-vous en faire ?