








Des mineurs de bitcoins détournés : des attaquants redirigent des BTC via une faille chez Luxor
Machine translatedView English original
Reading sizeRead report ↓
Loading image
Des mineurs de bitcoins détournés : le fournisseur d'infrastructure minière Luxor a confirmé une faille de sécurité affectant son logiciel de gestion Commander, qui a permis à des attaquants de rediriger la puissance de calcul de plus d'une douzaine de comptes clients vers un autre pool minier et de modifier les adresses recevant leurs récompenses. L'incident a laissé les mineurs concernés payer des coûts d'électricité tandis que leurs machines continuaient […]

Des mineurs de bitcoins détournés : le fournisseur d'infrastructure minière Luxor a confirmé une faille de sécurité affectant son logiciel de gestion Commander, qui a permis à des attaquants de rediriger la puissance de calcul de plus d'une douzaine de comptes clients vers un autre pool minier et de modifier les adresses recevant leurs récompenses.
L'incident a laissé les mineurs concernés payer leurs coûts d'électricité tandis que leurs machines continuaient de fonctionner au profit d'un tiers. Luxor a déclaré avoir détecté l'activité non autorisée le 14 novembre, avoir corrigé le logiciel en l'espace de deux heures et avoir commencé à rétablir les configurations de minage d'origine. L'entreprise a également promis de rembourser intégralement les clients concernés.
Des attaquants exploitent Luxor Commander pour détourner les récompenses de minage
La faille concernait Commander, la plateforme de gestion de minage de Luxor, qui permet aux opérateurs de surveiller le matériel de minage et d'en ajuster les paramètres à distance.
Les attaquants ont exploité un accès non autorisé pour modifier les configurations de pool de minage des machines concernées et rediriger leurs adresses de paiement. Au lieu d'envoyer leur puissance de calcul vers les pools choisis par leurs propriétaires, les machines ont été pointées vers OCEAN, un pool de minage Bitcoin où les participants mutualisent leur hashrate et reçoivent des récompenses en fonction du travail fourni.
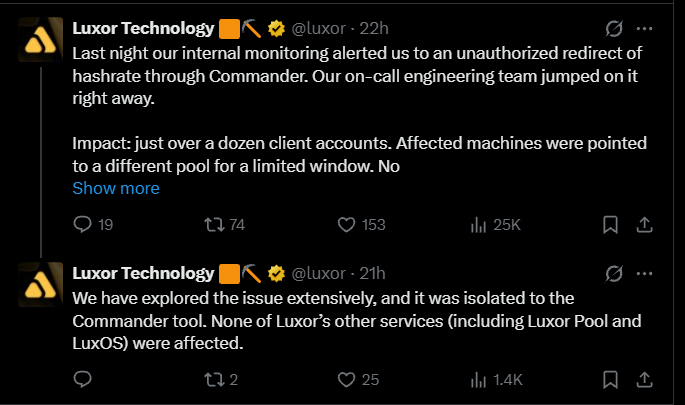
Luxor Technology sur X
Ce type d'attaque ne nécessite pas que les criminels accèdent physiquement au matériel de minage ni qu'ils volent directement des bitcoins dans les portefeuilles des utilisateurs. En modifiant les paramètres de pool et de versement, les attaquants peuvent rediriger les revenus générés par les machines de minage tandis que leurs propriétaires légitimes continuent de payer l'électricité et les frais d'exploitation.
L'entreprise a également précisé que l'incident était circonscrit à Commander. Ses services Luxor Pool et LuxOS n'ont pas été affectés, et elle a indiqué ne disposer d'aucune preuve que des données clients aient été divulguées ou extraites.
Des récompenses en bitcoins d'une valeur de 15 700 $ envoyées à une adresse contrôlée par l'attaquant
L'activité de la blockchain indique que les attaquants ont réussi à percevoir de véritables récompenses de minage pendant l'incident.
Une adresse initialement identifiée par l'hébergeur de minage CoreX Hosting a reçu trois paiements de récompenses de blocs Bitcoin totalisant environ 0,243 BTC. Au moment de la publication, ce montant était évalué à environ 15 700 $.
Le mécanisme de versement d'OCEAN explique en partie pourquoi des récompenses peuvent arriver même après que les machines de minage ont cessé de contribuer. Son système permet au travail de minage soumis précédemment de rester éligible à une part des récompenses de blocs ultérieures sur une période glissante. Par conséquent, des paiements peuvent parvenir à une adresse après que les machines concernées ont déjà été rétablies dans leur configuration d'origine.
L'impact financier total reste incertain, et les paiements identifiés ne permettent pas d'établir le montant total des revenus détournés lors de l'incident.
Des rapports suggèrent que 64 000 machines de minage ont été redirigées
L'incident pourrait avoir affecté une puissance de calcul nettement supérieure au nombre de comptes clients confirmé par Luxor.
Les opérateurs de minage ont signalé pour la première fois des inquiétudes après avoir remarqué des modifications non autorisées des paramètres de pool de leurs équipements. CoreX Hosting aurait identifié l'activité suspecte et contribué à alerter les autres opérateurs concernés.
La puissance de hachage redirigée a ensuite chuté fortement, des rapports indiquant qu'elle était tombée à environ 100 pérahashs par seconde. Cela suggérait que la majeure partie de la puissance de calcul concernée avait été restaurée ou ne contribuait plus au pool suspect.
Le PDG de Luxor met en garde contre la multiplication des cyberattaques assistées par l'IA
Le PDG de Luxor, Nick Hansen, a décrit l'intrusion comme impliquant une attaque sophistiquée assistée par l'intelligence artificielle, avertissant que les entreprises de cryptomonnaies font face à des menaces de cybersécurité de plus en plus avancées.
Cependant, il n'a pas expliqué précisément comment l'intelligence artificielle a été utilisée dans la violation, ni révélé comment les attaquants ont initialement obtenu l'accès à Commander.
Hansen a également indiqué que Luxor avait suspendu une grande partie du développement de ses nouvelles fonctionnalités afin de se concentrer sur le renforcement de son infrastructure de sécurité. L'entreprise aurait acquis des GPU dédiés pour exécuter ses propres modèles d'IA à des fins de tests de sécurité défensive.
Cet avertissement intervient dans un contexte de préoccupations croissantes concernant l'utilisation de l'intelligence artificielle dans les cyberattaques visant les entreprises de cryptomonnaies et les fournisseurs d'infrastructures blockchain. Les outils d'IA peuvent potentiellement aider les attaquants à identifier des vulnérabilités et à automatiser certaines parties du processus d'exploitation, bien que le rôle spécifique de l'IA dans cet incident n'ait pas été établi de manière indépendante.
Les préoccupations en matière de sécurité minière s'intensifient après la faille de Luxor
L'incident met en lumière un risque de sécurité qui s'étend au-delà des plateformes d'échange de cryptomonnaies et des fournisseurs de portefeuilles. Les plateformes de gestion minière contrôlent également l'accès à des infrastructures précieuses et déterminent où sont envoyées les récompenses générées par la puissance de calcul.
Même sans voler directement du matériel ni accéder aux soldes Bitcoin existants des mineurs, les attaquants qui prennent le contrôle des configurations de minage peuvent rediriger les gains futurs et laisser les opérateurs responsables des coûts associés.
L'engagement d'indemnisation de Luxor répond à l'impact financier immédiat pour les clients concernés, mais l'incident soulève des questions plus larges sur les contrôles d'accès, les systèmes de surveillance et la sécurité des opérations de minage gérées à distance.
La promesse de Luxor de rembourser intégralement les clients concernés suffira-t-elle à restaurer la confiance dans son logiciel de gestion de minage ?