








Covenants Bitcoin Partie 6 : les covenants FE — faire respecter les covenants grâce à des clés de signature restreintes cryptographiquement
Machine translatedView English original
Reading sizeRead report ↓
Loading image
Les covenants FE encodent des contraintes de dépense dans la clé de signature, de sorte que seules les transactions satisfaisant une condition prédéfinie peuvent être signées.
Ceci est la partie 6 de la série d'articles techniques sur les covenants Bitcoin de Cointelegraph Research. Pour lire l'article précédent, cliquez ici.
Modifier les règles de consensus de Bitcoin n'est pas un simple processus technique. Cela exige que les opérateurs de nœuds, les mineurs, les développeurs et les acteurs économiques du réseau se coordonnent autour d'un changement. Cette coordination est difficile à obtenir, ce qui explique pourquoi la couche de base de Bitcoin s'est progressivement ossifiée.
Les chercheurs ont consacré ces dernières années à déterminer si un comportement de covenant pouvait être imposé sans toucher aux règles de consensus. En mai 2024, Jeremy Rubin, auteur original de la proposition OP_CTV (BIP-119), a apporté une réponse dans un article intitulé FE'd Up Covenants. Sa conception proposait d'utiliser le chiffrement fonctionnel (FE) pour déplacer le covenant hors de Bitcoin Script et vers la clé de signature.
Dans la cryptographie à clé publique ordinaire, une clé privée peut signer n'importe quel message. Dans les covenants hypothétiques fondés sur le FE, la signature serait restreinte à un ensemble prédéfini de transactions valides. Les nœuds Bitcoin vérifieraient la signature avec OP_CHECKSIG exactement comme aujourd'hui, ce qui rendrait inutile un soft fork.
Chiffrement fonctionnel : des clés qui ne signent que ce que les règles autorisent
Le chiffrement fonctionnel (FE, pour functional encryption) généralise le chiffrement à clé publique. Dans les schémas cryptographiques ordinaires, une clé privée permet de déchiffrer intégralement un texte chiffré et d'obtenir le texte en clair. Dans le FE, un secret maître sert plutôt à émettre des clés fonctionnelles dérivées, dont chacune ne révèle qu'une fonction choisie du texte en clair. Le détenteur de la clé fonctionnelle associée à une fonction f et du texte chiffré d'un secret x peut calculer f(x), mais n'obtient jamais x sous forme de message en clair.
Dans la littérature académique, le FE a été formalisé pour la première fois par Dan Boneh, Amit Sahai et Brent Waters en 2011. Des constructions pour des fonctions arbitraires ont suivi à partir de 2013, avec un temps d'exécution polynomial mais des surcoûts très au-delà des ressources de la technologie informatique actuelle. En outre, leur sécurité reposait sur de nouvelles primitives non éprouvées appelées applications multilinéaires. Ce n'est qu'en 2021 que des chercheurs ont élaboré des constructions fondées sur des hypothèses cryptographiques bien établies, ce qui pourrait en principe ouvrir la voie à des implémentations pratiques du FE.
Le f d'un schéma FE peut être n'importe quelle fonction calculable de manière réalisable. Toutefois, dans les constructions de covenants Bitcoin, f est une fonction de signature. Sa sortie est une signature Bitcoin pour une transaction tx. Comme cette signature dépend à la fois d'une clé privée et de la transaction qui est signée, elle prend au moins deux entrées, ce qui explique pourquoi la conception de Rubin utilise un FE à entrées multiples. Pour un covenant qui n'autorise qu'une seule transaction de dépense, à l'image d'OP_CTV, deux entrées suffisent. Les constructions générales et expressives prennent davantage d'arguments, comme dans le f(k, tx, program, proof) de Rubin.
Point crucial, f ne signe pas directement avec la clé privée k qui est fournie sous forme chiffrée. À la place, la fonction dérive une nouvelle paire de clés en modifiant k au moyen d'un hachage de la politique de dépense du covenant. Les signatures produites par f sont valides pour la clé publique modifiée, et non pour la clé publique de base P elle-même.
Mise en place de covenants fondés sur le FE
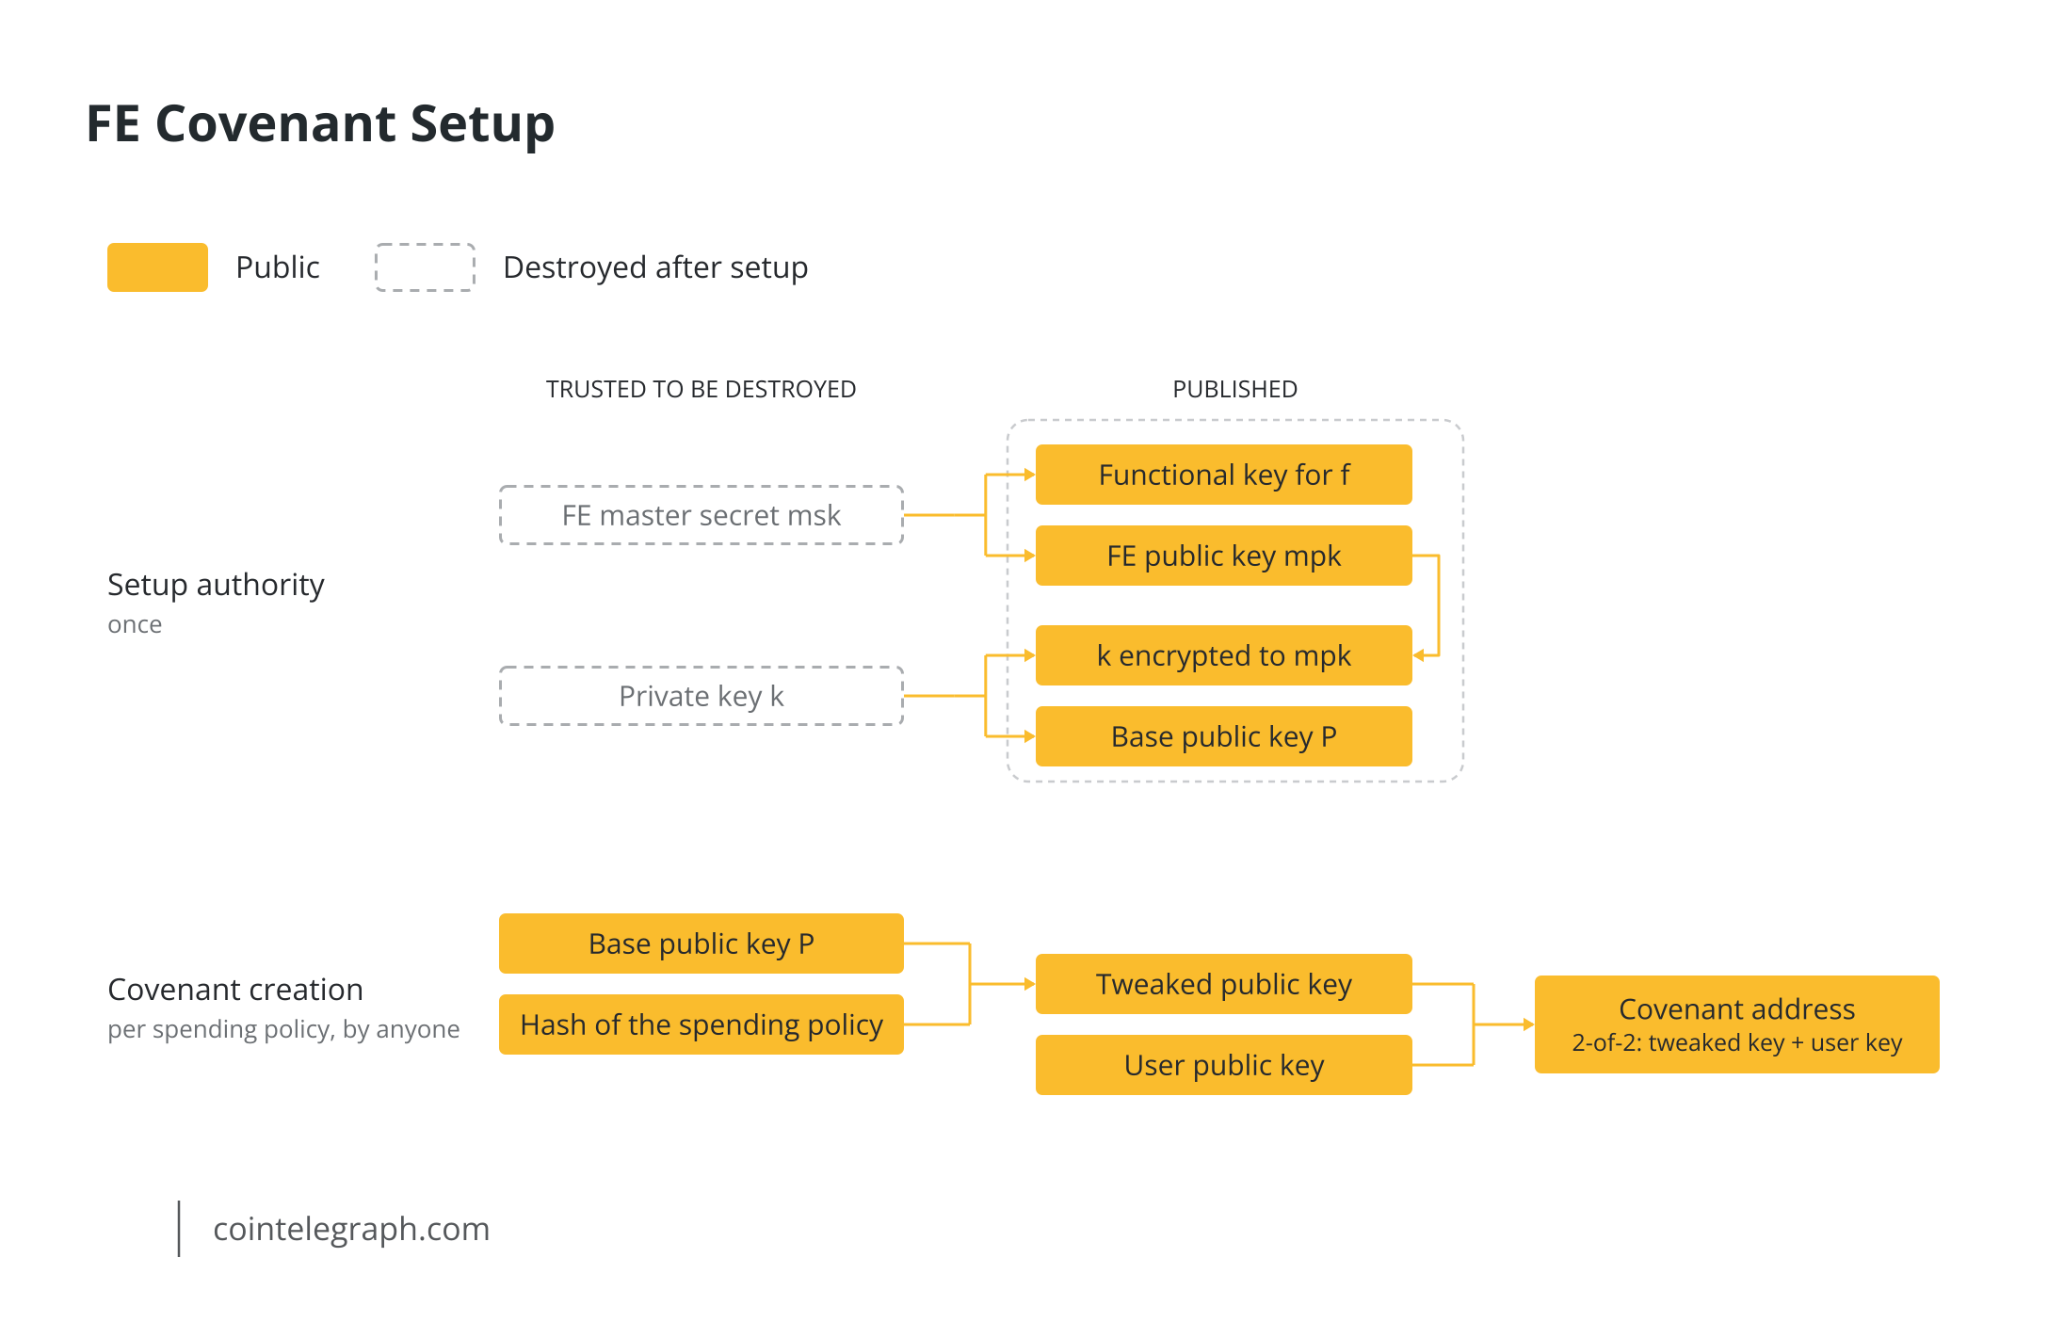
Pour activer des covenants basés sur FE à partir de ces primitives, une autorité de configuration est requise. Elle génère une paire de clés Bitcoin (la clé privée k et la clé publique P) ainsi qu'une paire de clés FE (le secret maître msk et la clé publique FE mpk). Elle publie P, mpk, k chiffrée vers mpk, et la clé fonctionnelle pour f, qu'elle dérive de msk. L'autorité de configuration doit ensuite être digne de confiance pour détruire k et msk. Sinon, elle pourrait signer des dépenses qui violent le covenant. Une fois cette configuration achevée, un nombre indéfini de nouveaux covenants peut être créé.
Chaque covenant dispose de sa propre paire de clés dédiée, obtenue en ajustant (k, P) avec la politique de dépense. La clé privée de cette paire de clés ajustée n'existe qu'à l'intérieur de f et n'est jamais révélée. La clé publique peut être dérivée de P par quiconque connaît le hachage de la politique de dépense souhaitée. Ainsi, des adresses de réception de covenant peuvent être générées. En pratique, l'adresse de réception engagerait un script 2-sur-2 qui exige une signature d'une clé contrôlée par l'utilisateur en plus de la signature FE. Cela vise à empêcher des parties non autorisées de déclencher une transaction permise par le covenant.
Pour créer une signature FE pour une dépense de covenant, le signataire prend une transaction conforme à la politique de dépense et la chiffre vers mpk. À l'aide de la transaction chiffrée, ainsi que de k chiffrée et de la clé fonctionnelle publiée par l'autorité, il peut ensuite évaluer f. La fonction f signe la transaction avec k ajustée par le hachage de la politique de dépense. Une transaction qui enfreint la politique de dépense de l'adresse qui détient les pièces pourrait au mieux être signée pour une autre clé publique, ajustée différemment, qui ne contrôle pas les fonds. La fonction f peut également être conçue pour bloquer purement et simplement une telle signature.
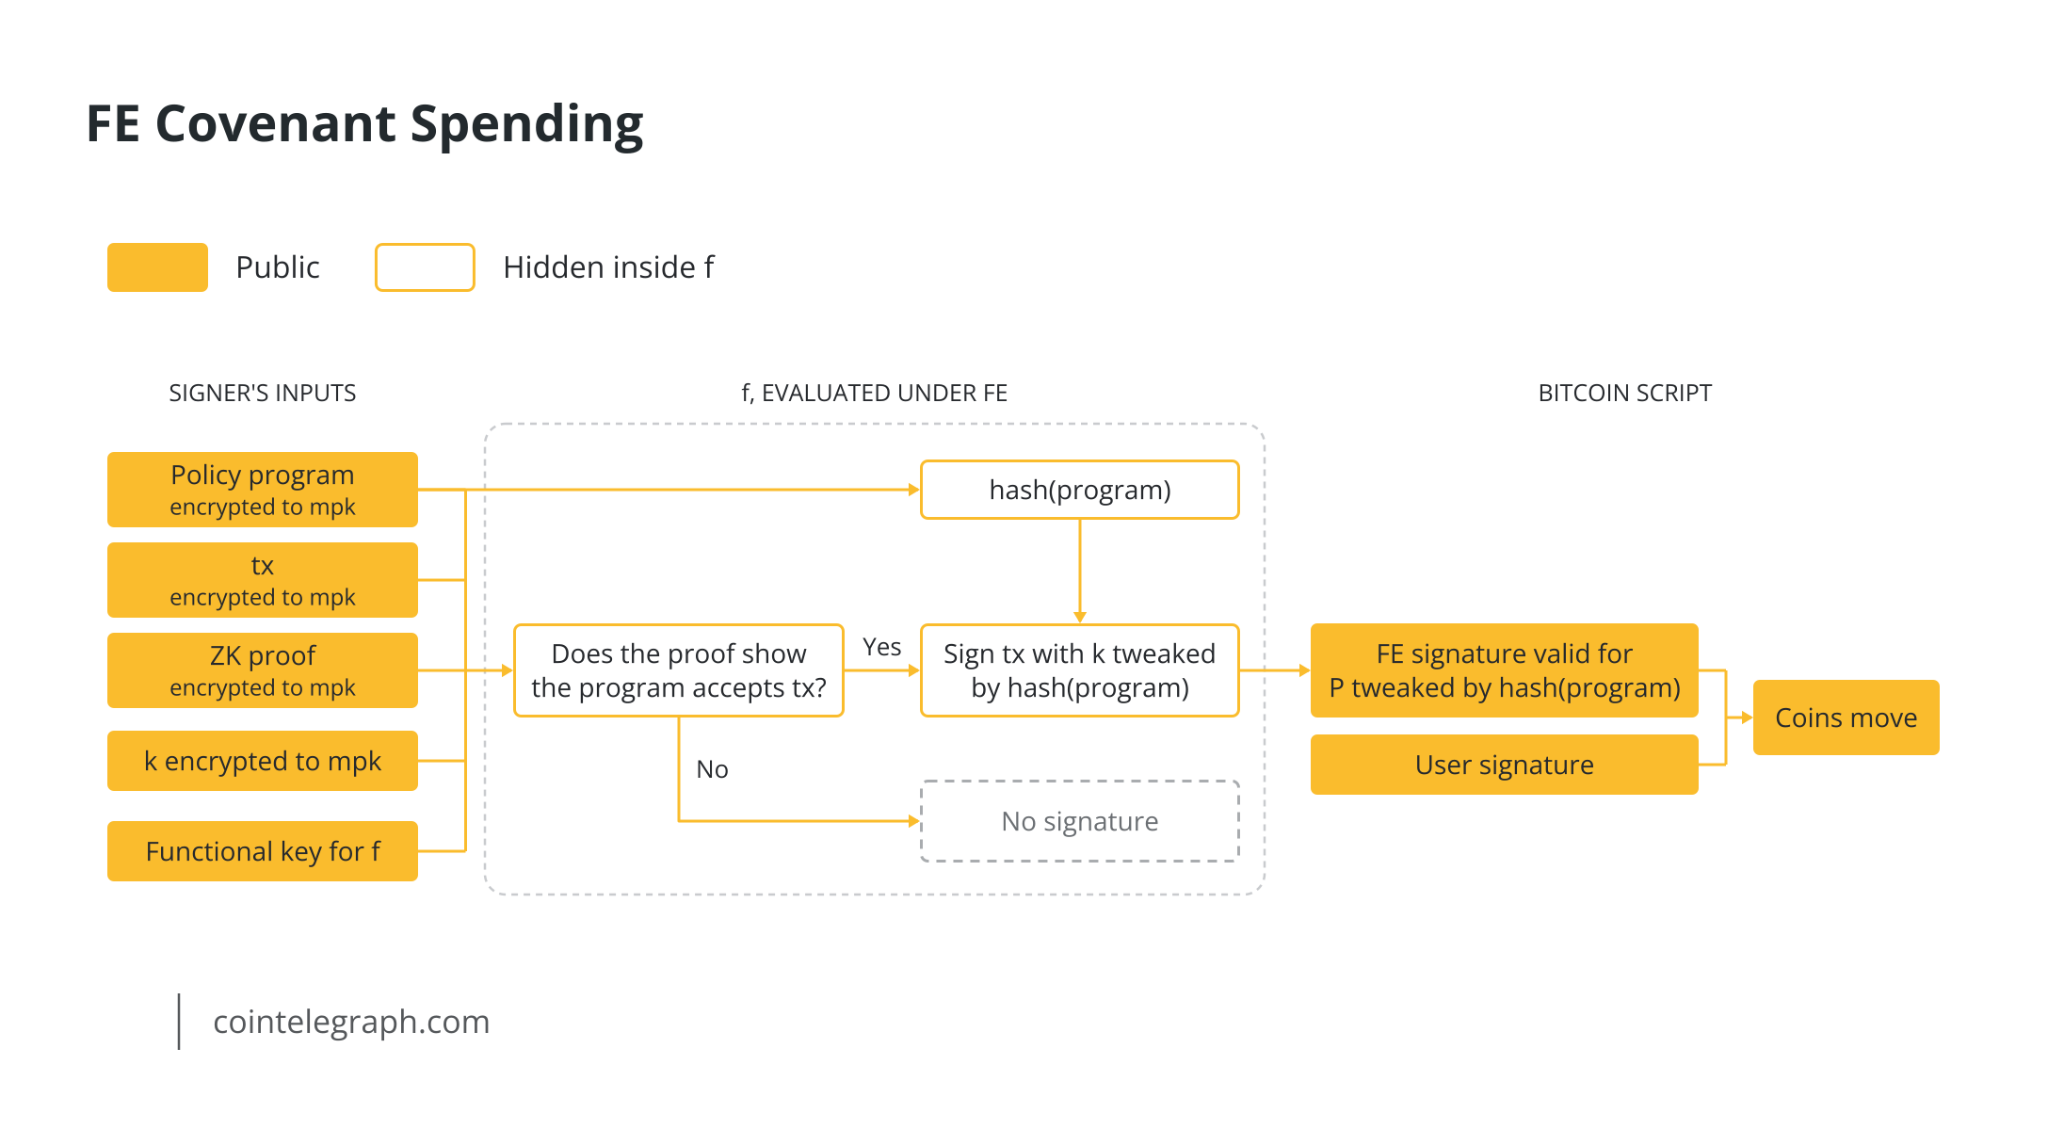
La version générale des covenants basés sur FE avec f(k, tx, program, proof) est strictement plus expressive que OP_CTV. La fonction générale proposée par Rubin prend un programme qui vérifie une condition sur la transaction au moment de la dépense, ainsi qu'une preuve à divulgation nulle de connaissance attestant que le programme accepte la transaction.
Cette preuve à divulgation nulle de connaissance facilite la mise en œuvre du schéma FE, mais n'y ajoute rien sur le plan conceptuel. Une seule fonction f fixe fonctionne dans les deux cas. Sans la preuve, f devrait être un interpréteur général qui exécute lui-même tout programme donné sur tx. Une telle f est volumineuse et coûteuse à évaluer sous FE. Avec la preuve, f n'a plus qu'à vérifier une preuve succincte. Cela pourrait permettre d'appliquer des covenants d'une complexité arbitraire sans accroître la complexité de f. La preuve permet également à une politique de dépense de dépendre de données extérieures à la transaction, comme le résultat d'un calcul hors chaîne.
Pourquoi les covenants basés sur FE restent infaisables pour l'instant
Goldwasser et al. (2014) ont introduit le chiffrement fonctionnel (FE) multi-entrées et l'ont bâti sur l'obfuscation par indistinguabilité. Il est établi que le FE multi-entrées et l'obfuscation s'impliquent mutuellement. Ananth et Jain (2015) ont montré que même le FE à entrée unique pour des circuits généraux produit de l'obfuscation dès lors qu'il est rendu compact. La primitive cryptographique dont ce design a besoin est donc au moins aussi difficile à construire que l'obfuscation par indistinguabilité elle-même. Les implémentations de ce principe restent à l'échelle de prototypes jouets.
Carmer, Malozemoff et Raykova (2017) ont eu besoin de 3,7 heures pour obfusquer une fonction pseudo-aléatoire de 12 bits, un circuit jouet d'environ 62 000 portes avec une clé de 64 bits, bien plus petit que la signature ECDSA sur des nombres de 256 bits. Le programme obfusqué occupait 120 Go d'espace disque, et une évaluation a duré 67 minutes avec 128 Go de RAM. Le coût de mise en œuvre d'un tel schéma incomberait à celui qui produit la signature, et non aux nœuds Bitcoin. Les auteurs ont qualifié la méthode de « encore loin d'être pratique ».
En outre, les schémas de FE pratiques ne couvrent que des classes de fonctions étroites, comme les produits scalaires d'Abdalla et al. (2015), et le type de signature ECDSA requis pour les covenants Bitcoin n'en fait pas partie. L'article de Rubin concède ce point et cite, parmi ses inconvénients, une cryptographie sous-développée et l'hypothèse de confiance liée à la configuration initiale. Les opcodes de type CTV restent bien plus efficaces en octets et en vérification, mais nécessitent une modification de la couche de base.
Dans notre prochain article, nous nous intéresserons aux covenants « Un-FE’d », que Rubin a proposés pour approcher le comportement des covenants sans recourir à des schémas FE peu pratiques. Cette approche remplace les FE par des signataires oracles liés via BitVM. Les Bitcoin PIPEs de [alloc]init ont débuté en 2024 comme conception FE et ont évolué en 2026 vers le chiffrement témoin. Cette proposition fera également l'objet d'un article de suivi.