








ビットコイン・コベナンツ 第5回:MATTとOP_CHECKCONTRACTVERIFY — ビットコインがトランザクションをまたいで状態を引き継ぐ仕組み
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中
OP_CCVはコントラクトの状態をTaproot出力キーに直接埋め込み、有効な状態遷移をオンチェーンで強制する。これにより、ステートフルなコントラクトやコンパクトな不正証明を実現することが可能になる。
これは、Cointelegraph Researchによるビットコイン・コベナンツに関する技術記事シリーズの第5回である。前回の記事はこちらから読める。
MATT(Merkleize All The Things)は、ステートフルコントラクトとスケーラブルな不正証明を可能にするビットコイン向けのスマートコントラクトフレームワークである。ステートフルコントラクトは複数のトランザクションにわたって情報を引き継ぎ、コントラクトの進展に応じてこの情報を更新できる。標準的なビットコインスクリプトはこの機能を提供しない。なぜなら、各トランザクションは以前の実行に関する記憶を持たずに独立して評価されるからである。
すべてのコベナンツ提案は、OP_CTVを基盤とするSapioなどのスクリプト言語が示すように、ある程度まで状態を引き継ぐUTXOを可能にする。これは、アドレスを用いて有限状態オートマトンを表現し、トランザクションを状態遷移として機能させることで実現する。しかし、このパラダイムでは数値論理をエレガントに実装する方法がなく、このギャップを埋めるのがMATTであり、特にOP_CCVを通じたその提案実装である。MATTはコミットされたデータを支出時に計算し、次の出力に再埋め込みすることを可能にするため、各支出はあらかじめ定められた状態の集合から選択するのではなく、新しい状態を動的に導出できる。
OP_CCVが状態をTaprootキーにコミットする仕組み
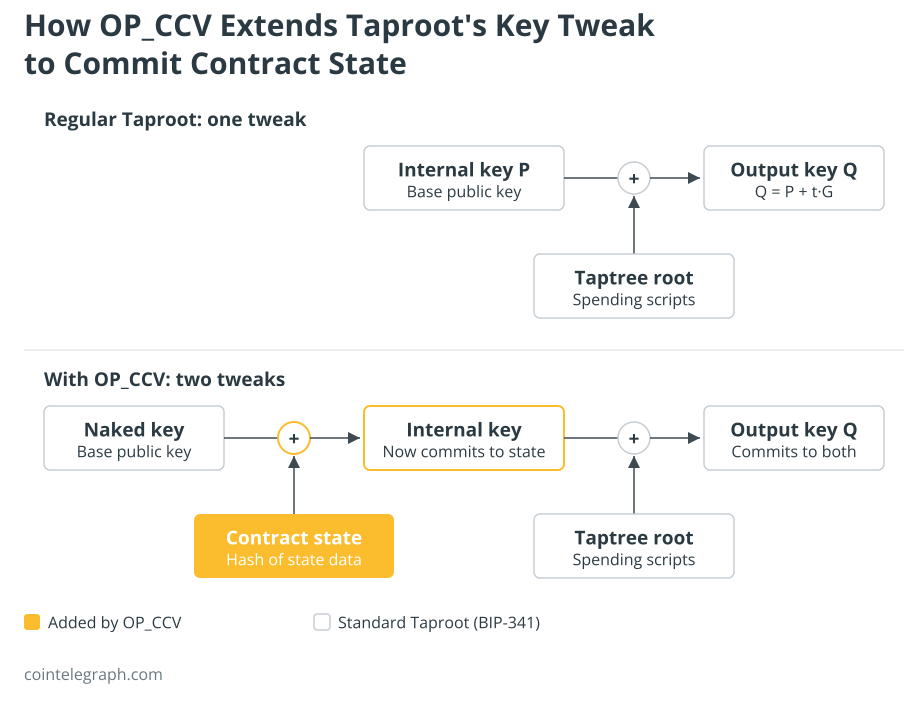
MATT提案を理解するには、まずTaprootが公開鍵を通じてどのようにデータをコミットするかを確認しておくと有用だ。すべてのTaproot出力には内部鍵と呼ばれる基底公開鍵が含まれており、これは暗号学的に変更、つまり「ツイーク」して追加情報をコミットすることができる。形式的には、ツイークされた公開鍵はQ = P + t·Gで表される。ここでPは内部鍵、Gはsecp256k1楕円曲線の生成元、tはPとコミット対象データのタグ付きハッシュである。
通常のTaproot出力では、このコミットメントは典型的にはtaptreeのマークルルートを符号化しており、これには隠された支出パスが含まれる。MATTはこの仕組みを基盤として、契約状態も鍵に埋め込む。複雑なロジックをBitcoinのスクリプト言語に直接埋め込む代わりに、MATTは計算を一連の状態コミットメントとして符号化し、チェーンは各状態遷移が有効であることのみを検証する。
MATTはさまざまなオペコードの組み合わせによって実現できる。最も直接的で仕様が明確な実装は、OP_CHECKCONTRACTVERIFY(OP_CCV)に依拠する。OP_CCVは、状態を保持するUTXOをTaproot内で実現可能にするプリミティブを提供する。OP_CCVにより、スクリプトはTaprootの入力鍵または出力鍵が特定の状態データをコミットするようにツイークされていることを検証できる。内部鍵はまず契約の現在の状態のハッシュでツイークされ、その上にTaproot標準のtaptreeツイークが適用される。したがって、結果として得られる出力鍵は、tapscript(支出条件の集合)と契約の現在の状態の両方にコミットする。
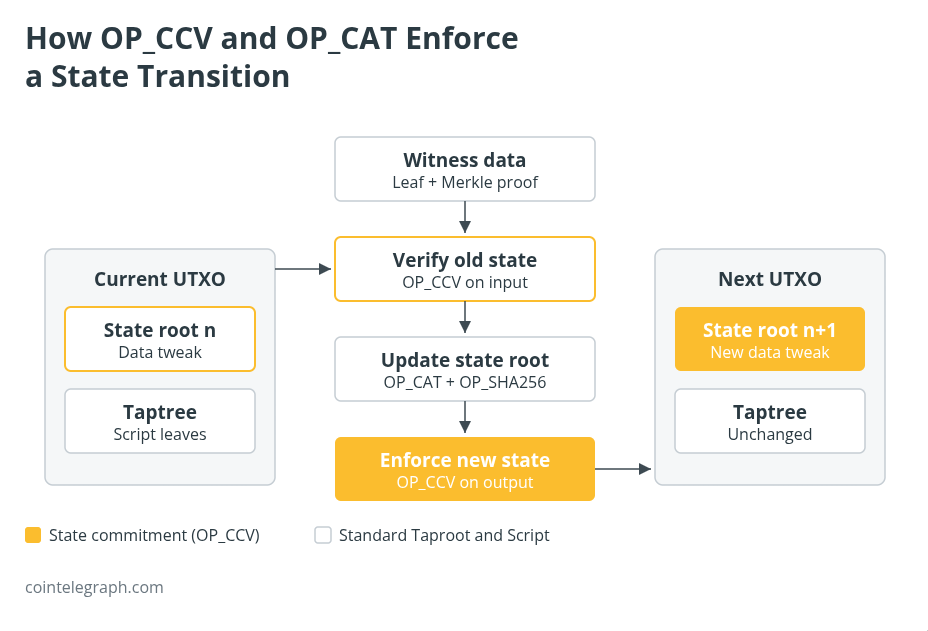
OP_CCVはその後、どの状態が次のアウトプットに引き継がれるかを強制できる。これによりスクリプトは、ウィットネススタック上で提供された状態データを検査し、それに対して計算を実行し、その結果得られた更新後の状態が指定されたアウトプットに正しく再コミットされることを要求できる。これがオンチェーンで状態遷移を強制する仕組みである。スタックの形式は次のとおりだ:
OP_CHECKCONTRACTVERIFY
このオペコードは、アウトプットを検査する3つのモードに加え、別個のインプットモードをサポートする。デフォルトモードでは、インプットUTXOのBTC価値全体が指定されたアウトプットに割り当てられる。控除モードでは、アウトプットの金額に等しい部分のみが割り当てられ、残りはさらなるアウトプットに利用可能となる。無視モードでは、金額を制約せずにスクリプトとデータのコミットメントが検証される。デフォルトモードと控除モードは、検査対象のアウトプット間で価値を保持するよう設計されているため、トランザクション手数料は別個の手数料支払い用インプットを通じて支払わなければならない。専用の手数料インプットとお釣りアウトプットは、コベナンツの制約と衝突することなくトランザクションに追加できる。これにより、OP_CTVやSIGHASH_ANYPREVOUTなど、より原始的なコベナンツ実装で起こり得る資金の偶発的な焼却を防ぐ。また、これは事前署名トランザクション方式のコベナンツの主要な制約に対処するものでもある。同方式は通常、金額を事前に定義するため、動的な手数料調整や部分的なアンボールトに対応できない。
OP_CCV + OP_CAT:マークルプルーフと不正証明
OP_CCVをOP_CATと組み合わせると、MATTフレームワーク全体がさらに表現力豊かになる。OP_CATはScript内でのバイト連結を可能にし、それによってマークルプルーフをオンチェーンで直接構築・検証できるようになる。このような構成では、2つの異なるマークルツリーがTaproot出力に関連付けられる。1つ目はおなじみのTaprootスクリプトツリー(taptree)であり、その葉はコントラクトの支出スクリプトである。2つ目は別個のステートツリーであり、その葉はコントラクトのデータ、たとえば計算の中間ステップである。OP_CCV + OP_CATスクリプトは、現在のステートツリーのルートに対してマークルプルーフを検証し、遷移後の更新されたルートを計算し、OP_CCVを使って次の出力がそのルートにコミットするよう強制することができる。
この構成により、長い計算をオフチェーンでコミットし、争われている特定のステップ(およびバイナリツリー内のそのパス)のみをオンチェーンで公開・検証すればよい、スラッシング条件を備えた不正証明システムが可能になる。同様のシステムは他のブロックチェーンシステムにおけるオプティミスティックロールアップとして存在する。計算全体はオフチェーンで実行され、オンチェーンコントラクトは誰かが異議を申し立てたときにのみ介入する。不正証明には、計算をバイナリ回路またはマークルツリーにコミットできる同等のステップバイステップ表現にコンパイルする必要がある。OP_CCV + OP_CATは、BitVMが状態の一貫性を強制するために依拠しているLamportワンタイム署名や事前署名済みトランザクショングラフの必要性を回避するだろう。
不正証明にとどまらず、OP_CCVとOP_CATの組み合わせはヴォールトにも影響を及ぼす。OP_CCV単独でもヴォールトを実装できるが、OP_CATと組み合わせることで、OP_VAULTが提案する機能と本質的に同等の、フル機能のヴォールトが可能になる。OP_VAULTの作者であるJames O’Beirne氏が指摘しているように、OP_CCVはより汎用的で堅牢な設計であり、事実上、同氏の以前の提案を置き換えるものだ。
本シリーズの次回記事では、一般的なコヴェナント提案から離れ、OP_VAULT、OP_UNVAULT、OP_EVICTといったアプリケーション固有のオペコードをレビューする。これらのオペコードはそれぞれ、広範なプログラマビリティを提供するのではなく、特定の問題を解決するために設計されている。
マガジン:ビットコイン保有者が受け取ったeCash——それで何ができるのか?