








ビットコインマイナーがハイジャック、攻撃者がLuxorの侵害を通じてBTCを転送
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中
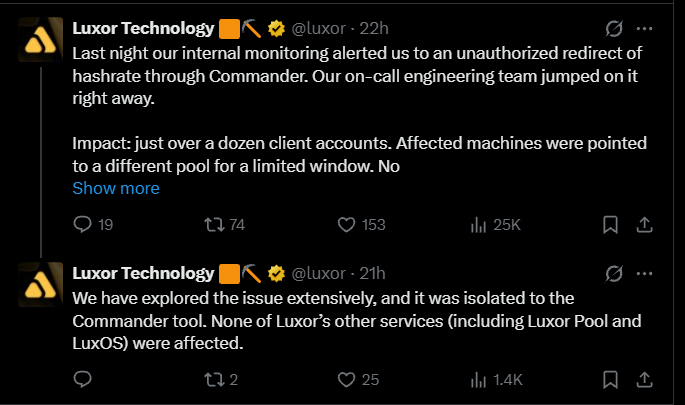
ビットコインマイナーがハイジャックされた。マイニングインフラプロバイダーのLuxorは、同社の管理ソフトウェア「Commander」に関わるセキュリティ侵害を確認した。これにより攻撃者は、十数社を超える顧客アカウントの計算能力を別のマイニングプールへ転送し、報酬を受け取るアドレスを変更することが可能になった。この事件により、影響を受けたマイナーはマシンが稼働を続ける中で電気代を支払い続けることになった[…]

ビットコインマイナーがハイジャックされた。マイニングインフラプロバイダーのLuxorは、同社の管理ソフトウェア「Commander」に関わるセキュリティ侵害を確認した。これにより攻撃者は、十数社を超える顧客アカウントの計算能力を別のマイニングプールへ転送し、報酬を受け取るアドレスを変更することが可能になった。
この事件により、影響を受けたマイナーは電気代を支払い続ける一方で、自社のマシンは他者の利益のために稼働し続けることになった。Luxorは11月14日に不正な活動を検知し、2時間以内にソフトウェアに修正を適用し、元のマイニング設定の復旧を開始したと述べている。同社はまた、影響を受けた顧客に全額を払い戻すと約束している。
攻撃者がLuxor Commanderを悪用しマイニング報酬を転送先変更
この侵害は、Luxorのマイニング管理プラットフォームであるCommanderに関わるもので、事業者がマイニング機器を監視し、その設定を遠隔で調整できるようにするものだ。
攻撃者は不正アクセスを利用して影響を受けたマシンのマイニングプール設定を変更し、その支払先アドレスを書き換えた。マシンは所有者が選択したプールに計算能力を送る代わりに、OCEANへ向けられた。OCEANはビットコインマイニングプールで、参加者はハッシュレートを合わせ、貢献した作業量に基づいて報酬を受け取る。
Luxor Technology on X
この種の攻撃では、犯罪者が採掘機器に物理的にアクセスしたり、ユーザーのウォレットから直接ビットコインを盗んだりする必要はない。プールと支払い設定を変更することで、攻撃者は採掘機器が生み出す収益を転送できる一方、正当な所有者は電気代や運営費を負担し続けることになる。
同社はまた、このインシデントはCommanderに限定されたものであったと明らかにした。Luxor PoolとLuxOSのサービスは影響を受けておらず、顧客データが漏洩または抽出された証拠はないと報告した。
1万5,700ドル相当のビットコイン報酬が攻撃者管理のアドレスに送金された
ブロックチェーン上の活動から、攻撃者がこのインシデントの間に実際のマイニング報酬を受け取ることに成功したことが示唆される。
マイニングホストのCoreX Hostingが最初に特定したアドレスは、合計約0.243BTCに相当する3件のビットコインブロック報酬の支払いを受け取った。報道時点で、その金額はおよそ1万5,700ドル相当と評価されていた。
OCEANの支払いメカニズムは、マイニングマシンが貢献を停止した後でも報酬が届き得る理由を説明する助けとなる。同システムでは、以前に提出されたマイニング作業が一定のローリング期間にわたり、その後のブロック報酬の分配を受ける資格を保持できる。その結果、影響を受けたマシンがすでに元の設定に戻された後でも、支払いがアドレスに届くことがある。
財務面の全容は依然として不明であり、特定された支払いによって、このインシデント中に流用された収益の総額が確定するわけではない。
報告によれば、6万4000台のマイニングマシンがリダイレクトされた可能性
このインシデントは、Luxorが確認した顧客アカウント数よりもはるかに多くの計算能力に影響を及ぼした可能性がある。
採掘事業者らは、自社設備のプール設定に無断の変更があることに気づいた後、最初に懸念を表明した。CoreX Hostingがこの不審な活動を特定し、他の影響を受けた事業者への警告を支援したと報じられている。
その後、リダイレクトされたハッシュレートは急激に低下し、毎秒約100ペタハッシュまで落ち込んだとの報告がある。これは、影響を受けた計算能力の大半が復旧したか、もはや不審なプールに貢献していないことを示唆していた。
LuxorのCEO、AI支援によるサイバー攻撃の増加に警告
LuxorのCEO、ニック・ハンセン氏は、この侵入を高度なAIを活用した攻撃によるものと説明し、暗号資産関連企業がますます高度化するサイバーセキュリティ上の脅威に直面していると警告した。
しかし同氏は、この侵害で人工知能が具体的にどのように使われたのかを詳しく説明せず、攻撃者が当初どのようにしてCommanderへのアクセスを獲得したのかも明らかにしなかった。
ハンセン氏はまた、Luxorがセキュリティ基盤の強化に注力するため、新機能開発の多くを一時停止したと述べた。同社は防御的セキュリティテスト用に自社のAIモデルを実行するため、専用GPUを取得したと報じられている。
この警告は、暗号資産企業やブロックチェーン基盤プロバイダーを標的としたサイバー攻撃における人工知能の利用に対する懸念が高まる中で発せられた。AIツールは攻撃者が脆弱性を特定し、悪用プロセスの一部を自動化するのに役立つ可能性があるが、今回の事案におけるAIの具体的な役割は独自には確認されていない。
Luxor侵害を受け、マイニングのセキュリティ懸念が高まる
この事案は、暗号資産取引所やウォレットプロバイダーの枠を超えて広がるセキュリティリスクを浮き彫りにしている。マイニング管理プラットフォームもまた、価値ある基盤へのアクセスを制御し、計算能力によって生み出された報酬がどこに送られるかを決定している。
機器を直接盗んだり、マイナーが保有する既存のビットコイン残高にアクセスしたりすることなくても、マイニング設定の制御を奪った攻撃者は将来の収益を転送でき、事業者にそれに伴うコストの負担を残すことになる。
Luxorの補償約束は影響を受けた顧客の当面の金銭的影響に対処するものだが、この事件はアクセス制御、監視システム、そして遠隔管理されるマイニング運用の安全性について、より広範な疑問を提起している。
影響を受けた顧客に全額を払い戻すというLuxorの約束は、同社のマイニング管理ソフトウェアへの信頼を取り戻すのに十分だろうか。