








ビットコインウォレットメーカーのTrezor、顧客データが再び流出したと発表
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中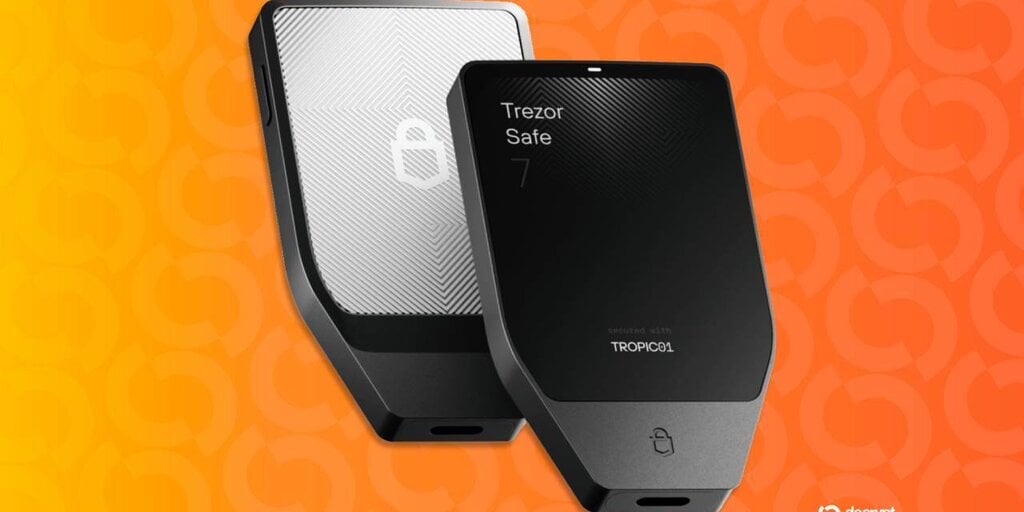
Trezorの配送パートナーが3か月間で2件目となる侵害を受け、購入者の住所や注文の詳細が流出した。
概要
• ハッカーは11月7日に配送パートナーのSkladonへの不正侵入を行った後、約2万7000件のTrezor注文の記録を持ち出したとされている。
• 流出したデータには顧客の住所や購入詳細が含まれているが、Trezorはウォレットのバックアップ、PIN、パスフレーズは流出していないと述べている。
• この公表は、今年前半にTrezorのパートナーであるShipMonkとBrevoで発生した別々の侵害に続くものであり、同社はデータ保持ポリシーを厳格化している。
Trezorの「前回の第三者侵害からの経過日数」カウンターは、またしてもゼロにリセットされた。
同社が月曜日に公表した開示情報によると、今回ハッカーは配送パートナーであるSkladonのシステムにアクセスし、約2万7,000件のハードウェアウォレット注文に関連する情報を流出させた可能性が高い。
侵入は11月7日に発生したが、SkladonがTrezorに通知したのは11月15日だった。流出した記録は8月9日から11月7日までの注文を対象としており、顧客の氏名、電話番号、配送先住所、メールアドレスに加え、購入した製品とその価格が含まれている。
11月のBTC最高値
Trezorは自社システムは侵害されておらず、ウォレットのバックアップ、PIN、パスフレーズは関与していないと述べた。この侵害だけでは攻撃者が購入者のコインを移動させることはできないが、攻撃者に危険な組み合わせを与えることになる。すなわち、自宅住所と、暗号資産を保管するために設計されたデバイスを誰かが購入したという証拠である。
今回のインシデントは8月の配送パートナーへのハッキングと9月のメールプロバイダーへの侵害に続くもので、3か月余りの間に第三者によるセキュリティインシデントが3件発生したことになる。
Trezorは、一部の顧客がすでに詐欺的な電話を受けたと報告していると述べた。犯罪者は、ウォレットの正確なモデルと価格を挙げることで、突然の電話やテキストメッセージ、手紙を正当なものに見せかけたり、自宅住所を使って暗号資産を保有している可能性のある人物を特定したりする恐れがある。
サードパーティプロバイダーにまつわる見慣れた問題
8月には、物流プロバイダーのShipMonkが侵害を受け、当初は影響を受けたTrezor顧客は1万4000人未満とみられていた。更新された調査により、ShipMonkが削除済みと保証していたにもかかわらず保持していた、2019年から2021年までの米国の購入者6万7000人分の記録が新たに判明し、合計は8万689人となった。
9月には別のインシデントが発生し、今回はマーケティングメールプロバイダーのBrevoで起きた。ハッカーはTrezorの正規のメールチャネルを悪用し、偽のセキュリティ警告を配信して、受信者にウォレットのバックアップを要求するアプリのインストールを促した。Trezorは後に、347,149件のメールアドレスが持ち出されたと述べた。
これらはTrezorが初めてこの問題に直面した出来事ではなかった。2022年にはMailchimpの内部関係者による攻撃がTrezorユーザーを標的にし、2024年には外部サポートポータルへの侵害により最大66,000人分の連絡先情報が危険にさらされた。
その影響は受信トレイのスパムにとどまらない可能性がある。2月には、ハードウェアウォレットの所有者に偽の手紙が送られ、Trezorのブランド、ホログラム、フィッシングサイトへ誘導するQRコードが添えられていた。
Trezorの公式ストアからの注文に外部企業が関与している理由を問われ、Trezorはそれは基本的に物流上の問題であり、技術的な問題ではないと回答した。「当社のような規模と世界的な展開を持つ企業は、第三者サービスプロバイダーなしでは効率的に運営できません」と同社はX上のコメントに返信した。
こんにちは。当社のような規模と世界的な展開を持つ企業は、第三者サービスプロバイダーなしでは効率的に運営できません。可能な限り社内で処理することが目標ですが、ビジネスのあらゆる部分を自社だけで行うのは現実的ではありません。SkladonはTrezorの注文を配送するパートナーの一つです,… — Trezor (@Trezor) 2026年11月16日
同社は、Skladonが保有していたのは荷物の配送に必要な情報のみであり、世界的な流通のあらゆる段階を社内で処理することは現実的ではなかったと述べた。
Trezorによると、Skladonは米国への発送を行っていないため、米国の購入者は今回の事案の影響を受けていない。影響を受けた顧客には可能な範囲で通知済みだが、8月9日から14日の間に注文した一部の人は、Trezorがすでに記録を匿名化していたため、メールが届かない可能性がある。
同社は欧州18カ国で宅配ロッカーや集荷拠点での匿名受け取りを導入し、購入者が自宅住所を提供せずに済むようにした。また、注文データの保持期間を90日から45日に短縮する取り組みも進めており、配送パートナーにも同じ方針の順守を求めるという。
Trezorは顧客に対し、注文に関する不意の電話やメッセージを無視し、懸念があれば同社の公式サポートサイトで確認し、ウォレットのバックアップを決して共有しないよう助言している。同社はデータ保護当局に通知済みだが、攻撃者がどのようにしてSkladonのシステムに侵入したかはまだ公表していない。
