








ビットコイン・コベナンツ 第6回:FEコベナンツ — 暗号学的に制限された署名鍵を通じてコベナンツを強制する
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中
FEコベナンツは支出制約を署名鍵に組み込むため、あらかじめ定義された条件を満たすトランザクションのみが署名可能となる。
これは、Cointelegraph Researchによるビットコイン・コベナンツに関する技術記事シリーズの第6回である。前回の記事を読むには、こちらをクリックしてください。
ビットコインのコンセンサスルールを変更することは、単なる技術的なプロセスではない。ネットワークのノード運営者、マイナー、開発者、経済的主体が変更をめぐって協調する必要がある。この協調を達成するのは難しく、それがビットコインのベースレイヤーが徐々に硬直化してきた理由である。
研究者たちは過去数年間、コンセンサスルールに触れることなくコベナンツの挙動を強制できるかどうかを調査してきた。2024年5月、OP_CTV提案(BIP-119)の原著者であるJeremy Rubinは、「FE'd Up Covenants」と題した論文で一つの答えを示した。彼の設計は、関数型暗号(FE)を用いてコベナンツをビットコインScriptの外に移し、署名鍵の中に組み込むことを提案した。
通常の公開鍵暗号では、秘密鍵は任意のメッセージに署名できる。仮想的なFEベースのコベナンツでは、署名はあらかじめ定義された有効なトランザクションの集合に制限される。ビットコインノードは今日とまったく同じようにOP_CHECKSIGで署名を検証するため、ソフトフォークの必要がなくなる。
関数型暗号:ルールが許すものだけに署名する鍵
関数型暗号(FE)は公開鍵暗号を一般化したものである。通常の暗号方式では、秘密鍵を使って暗号文を完全に復号し、平文を得ることができる。FEでは代わりにマスター秘密を用いて下位の関数鍵を発行し、各関数鍵は平文のうち選択された一つの関数のみを明らかにする。関数fの関数鍵と秘密xの暗号文を保持する者はf(x)を計算できるが、xを平文メッセージとして明らかにすることは決してできない。
学術文献において、FEは2011年にDan Boneh、Amit Sahai、Brent Watersによって初めて形式化された。任意の関数に対する構成法は2013年以降に登場し、多項式時間で動作するものの、そのオーバーヘッドは現在のコンピューティング技術の資源をはるかに超えていた。さらに、その安全性は多重線形写像と呼ばれる新しく検証されていない構成要素に依拠していた。2021年になって初めて、研究者は確立された暗号学的仮定に基づく構成法を開発し、原理的にはFEの実用的な実装への道を開く可能性が生じた。
FEスキームにおけるfは、実現可能に計算可能な任意の関数であり得る。しかし、ビットコインのコベナンツ構築においては、fは署名関数である。その出力はトランザクションtxに対するビットコイン署名である。この署名は秘密鍵と署名対象のトランザクションの両方に依存するため、少なくとも2つの入力が必要であり、Rubinの設計がマルチ入力FEを用いるのはそのためである。OP_CTVに類する、単一の支出トランザクションのみを許可するコベナンツであれば、2つの入力で十分である。汎用的で表現力の高い構築では、Rubinのf(k, tx, program, proof)のように、より多くの引数を取る。
重要な点として、fは暗号化された形で供給される秘密鍵kで直接署名するのではない。代わりに、この関数はコベナンツの支出ポリシーのハッシュでkを調整(tweak)することにより、新たな鍵ペアを導出する。fが生成する署名は、調整後の公開鍵に対して有効であり、基底の公開鍵P自体に対して有効なのではない。
FEベースのコベナンツの設定
これらのプリミティブからFEベースのコベナンツを有効にするには、セットアップ機関が必要である。これはビットコインの鍵ペア(秘密鍵kと公開鍵P)ならびにFE鍵ペア(マスター秘密mskとFE公開鍵mpk)を生成する。そしてP、mpk、mpkに対して暗号化されたk、およびmskから導出したfの関数鍵を公開する。その後、セットアップ機関はkとmskを破棄することについて信頼される必要がある。そうでなければ、コベナンツに違反する支出に署名できてしまう。このセットアップが完了すれば、無期限に多数の新しいコベナンツを作成できる。
各コベナンツは、支出ポリシーで(k, P)をツイークすることによって得られる専用の鍵ペアを持つ。このツイークされた鍵ペアの秘密鍵はfの内部にのみ存在し、決して明かされない。公開鍵は、所望の支出ポリシーのハッシュを知る者なら誰でもPから導出できる。これにより、コベナンツの受取アドレスを生成できる。実際には、受取アドレスは、ユーザーが管理する鍵による署名とFE署名の両方を要求する2-of-2スクリプトにコミットすることになる。これは、権限のない者がコベナンツによって許可されたトランザクションを発動させるのを防ぐためである。
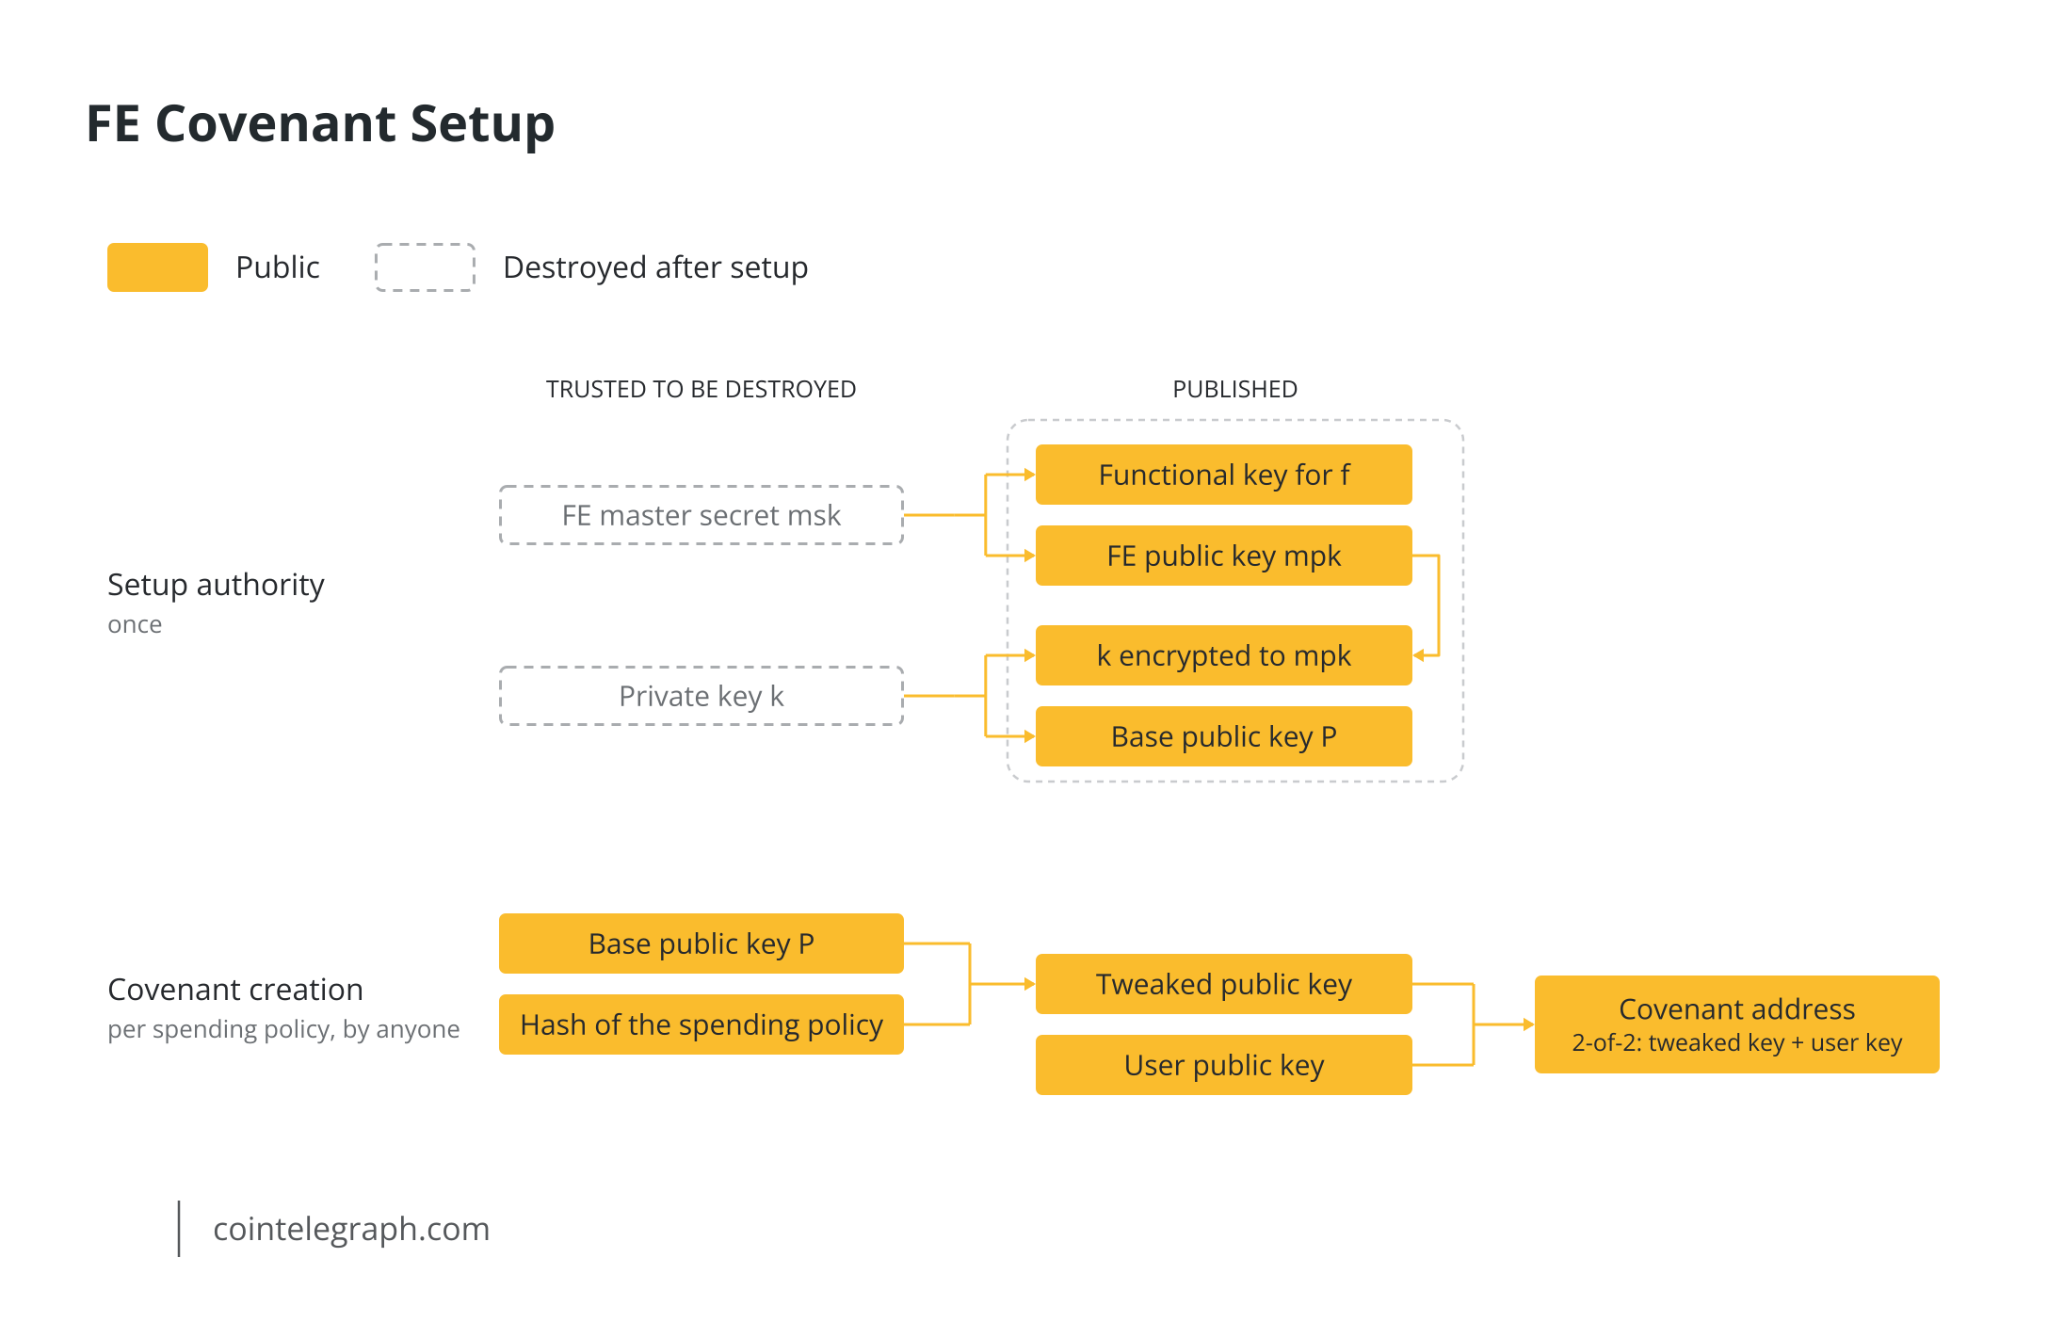
コベナンツの支出に対するFE署名を作成するには、署名者は支出ポリシーに適合するtxを取得し、それをmpkに対して暗号化する。暗号化されたtxを、暗号化されたkおよび機関が公開した関数鍵とともに用いることで、fを評価できる。関数fは、支出ポリシーのハッシュでツイークされたkを用いてtxに署名する。コインを保持するアドレスの支出ポリシーに違反するトランザクションは、せいぜい、資金を管理しない別の異なるツイークされた公開鍵に対して署名できるにすぎない。関数fは、そのような署名を完全に阻止するように設計することもできる。
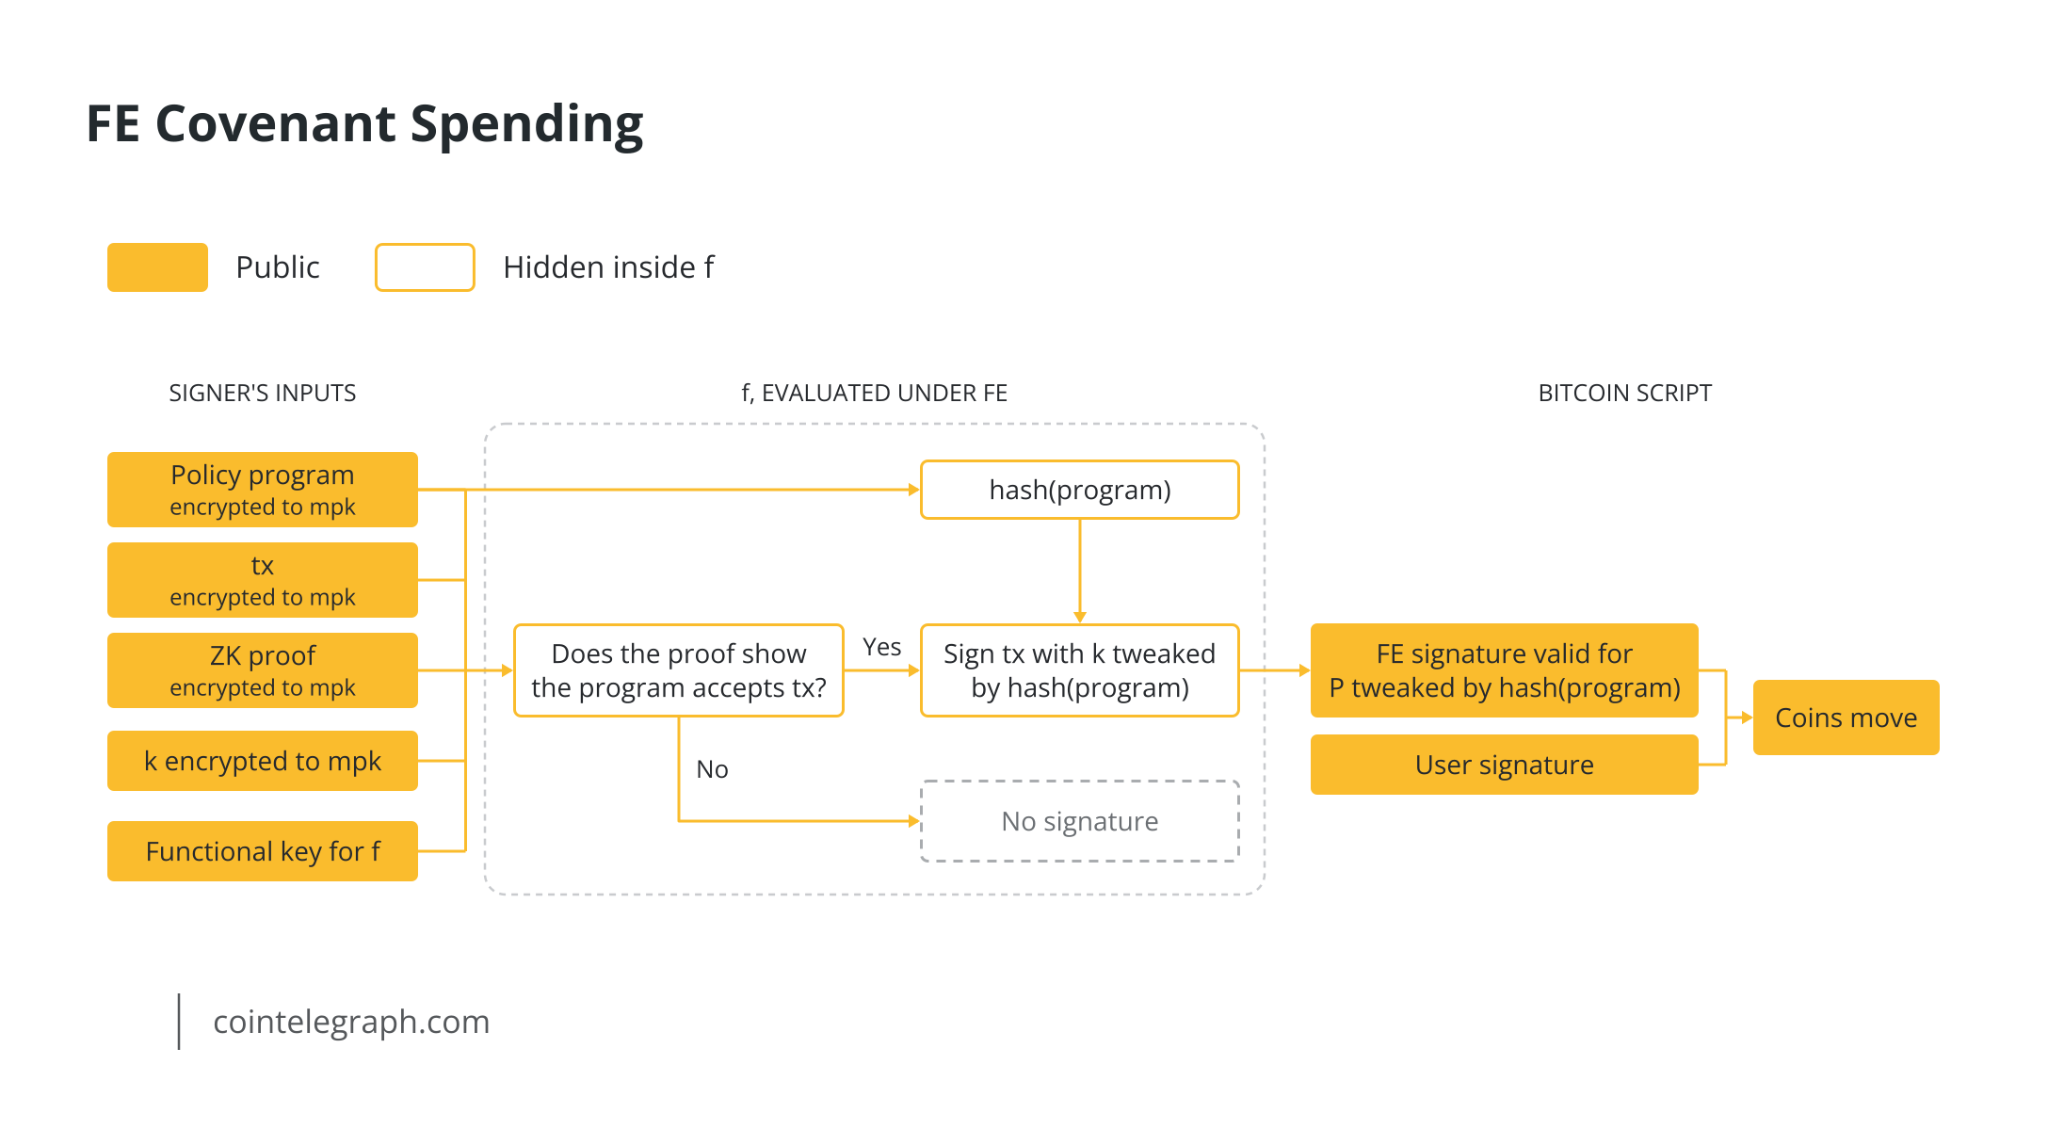
f(k, tx, program, proof) を伴う FE ベースのコベナンツの一般版は、OP_CTV よりも厳密に表現力が高い。Rubin が提案した一般関数は、支出時にトランザクションに対する条件を検査するプログラムと、そのプログラムがそのトランザクションを受け入れることを示すゼロ知識証明を受け取る。
このゼロ知識証明は FE スキームの実装を容易にするが、概念的に付け加えるものではない。単一の固定された f はどちらの場合でも機能する。証明がなければ、f は与えられた任意のプログラムを tx 自体に対して実行する汎用インタプリタでなければならない。そのような f は大きく、FE の下で評価するのにコストがかかる。証明があれば、f は簡潔な証明を検証するだけでよい。これにより、f の複雑さを増すことなく、任意に複雑なコベナンツを強制することが可能になるかもしれない。また、この証明により、支出ポリシーをトランザクション外のデータ、たとえばオフチェーン計算の結果に依存させることができる。
FE ベースのコベナンツが今のところ実行不可能であり続ける理由
Goldwasserら(2014年)はマルチ入力FEを導入し、それを識別不可能性難読化の上に構築した。マルチ入力FEと難読化は互いに他方を導くことが知られている。AnanthとJain(2015年)は、一般回路に対する単一入力FEであっても、コンパクトにすれば難読化を導くことを示した。したがって、この設計が必要とする暗号プリミティブは、いわゆる識別不可能性難読化そのものと少なくとも同程度に構築が困難である。この原理の実装は依然としておもちゃの規模にとどまっている。
Carmer、Malozemoff、Raykova(2017年)は、12ビットの疑似乱数関数——64ビット鍵を持つ約62,000ゲートのおもちゃの回路であり、256ビット数上のECDSA署名よりはるかに小さい——を難読化するのに3.7時間を要した。難読化されたプログラムは120GBのディスク容量を占め、評価には128GBのRAMを用いて67分間を要した。このような方式を実装するコストは、ビットコインノードではなく、署名を生成する側にのしかかることになる。著者らはこれを「依然として実用にはほど遠い」と評した。
さらに、実用的なFE方式は、Abdallaら(2015年)の内積のような狭い関数クラスのみを対象としており、ビットコインのコベナンツに必要なECDSA署名の種類はそこに含まれない。Rubinの論文もこの点を認め、未成熟な暗号技術とセットアップの信頼前提を欠点として挙げている。CTV型のオペコードはバイト数と検証の面で依然としてはるかに効率的だが、ベースレイヤーの変更を必要とする。
次の記事では、ルービンが非現実的なFEスキームに依存せずにコベナントの挙動を近似するために提案した「Un-FE'd Covenants」を取り上げる。これはFEを、BitVMを通じてボンドを提供するオラクル署名者に置き換えるものである。[alloc]initのBitcoin PIPEsは2024年にFE設計として始まり、2026年にはウィットネス暗号化へと移行した。この提案についても続編記事で取り上げる予定である。