








Ledger、ベルリンで改ざんされたビットコインウォレットを確認 スパイ用インプラント調査がアジア以外に拡大
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中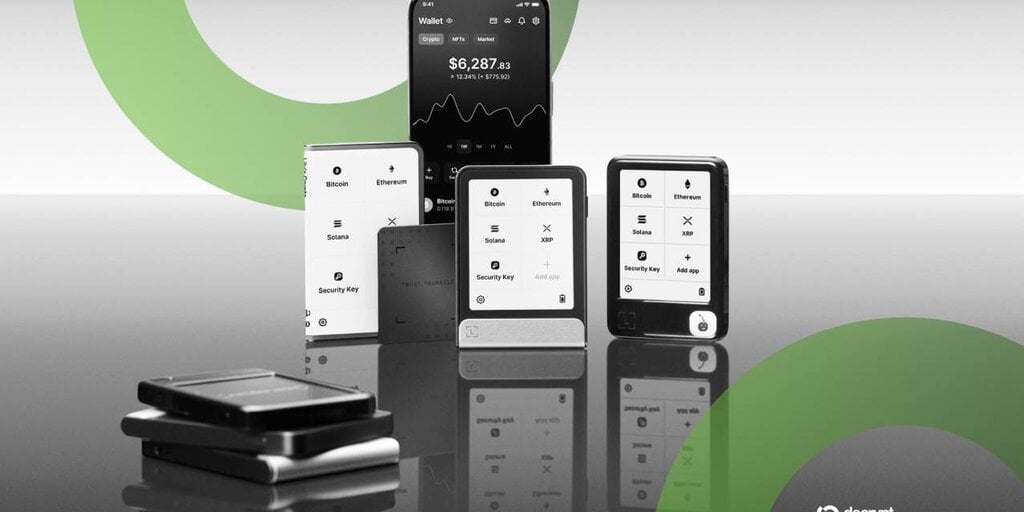
Ledgerは、ハードウェアへのインプラント(不正な組み込み)に関する調査でベルリンにおいて改ざんされた端末を確認したと述べ、さらにドバイで疑わしい2台の端末を調査している。この事案は東南アジア以外にも広がっている。
概要
• Ledgerはベルリンで改ざんされたハードウェアウォレットを確認し、ドバイで疑わしい2台を調査中であり、東南アジアで影響を受けたNano Gen5を1台発見したと述べ、これを「同一のインシデント」と呼んだ。
• 確認されたすべての端末には、リカバリーフレーズを窃取するために設計された同一の改変が施されている。Ledgerは、自社のチップやオペレーティングシステムに欠陥はなく、ledger.comからの確認済みの事例はないと述べている。
• Ledgerはさらに多くの端末が発見されると予想している。影響を受けた購入者に対し資金を新しいウォレットへ移すよう促しており、フランスの自社工場でX線検査を提供している。
改ざんされたLedgerウォレットは、もはや東南アジアだけの問題ではない。
Ledgerは水曜日、ベルリンで改ざんされたハードウェアウォレットを確認したと発表し、ドバイでさらに2件の報告を調査していると述べた。これにより、同社が以前は東南アジアにおける局地的な事案と説明していた調査が拡大した。
「それ以降の調査結果は、東南アジア以外でも改ざんされたデバイスが存在することを示している。これは同一の事案だ」と同社はサポートサイトの更新情報で述べた。
11月のBTC安値
調査は先月、リセラーのCryptoBilisからデバイスを購入した顧客が損失を報告したことを受けて始まった。オンチェーン調査担当者は、イーサリアム、トロン、ビットコインにまたがる数百の被害者ウォレットから約8700万ドルが流出した疑いのある動きを追跡した。
Ledgerは当時、確認されたすべての事例がCryptoBilisに関連していると述べ、その後、アジア7市場のリセラーにデバイスの販売停止を要請した。
Ledgerが確認したすべてのデバイスには、セットアップ中にユーザーのリカバリーフレーズを取得するために設計された、同種の物理的改変が施されている。リカバリーフレーズは通常24語の文字列で、暗号資産ウォレットのマスターキーであり、これを入手した者は資金をすべて引き出せる。
10月15日に公表したハードウェアへの不正実装インシデントに関する当社の調査は継続中で、最新情報を公開した:https://t.co/wx6mfQPr99 Ledgerのセキュアチップやオペレーティングシステムに欠陥はなく、https://t.co/vQ4QWa1D0f で購入されたデバイスに関する確認済みの事例もない。We… — Ledger (@Ledger) 2026年11月18日
Ledgerは、自社のセキュアチップやオペレーティングシステムに欠陥はなく、ledger.comで購入されたデバイスに関する確認済みの事例もないとの立場を維持している。
ドイツでは、改ざんされた数台の端末がベルリンで特定されたとLedgerは発表し、2026年1月以降に同地でLedger端末を購入した人に対し、サポートへの連絡を促した。
ドバイでは、疑わしい2台がどのように流通に乗ったのかを解明するため、同社は流通パートナーと協力している。複数の報道によると、これらの端末はヴァージン・メガストアの店舗で購入されたという。Ledgerはまた、以前に販売を一時停止した東南アジアの販売代理店の中から、影響を受けたNano Gen5を1台発見した。
同社は、改ざんされた端末がさらに見つかると予想しているが、全体としてその数は依然として少ないと述べている。同社のDonjonセキュリティチームが疑わしい端末を調査しており、Ledgerは調査が進行中の地域では販売代理店に販売の一時停止を要請している。
Ledgerは、デバイスに不安を感じる顧客はその使用を中止すべきだと述べた。改ざんされたデバイスはリカバリーフレーズとパスフレーズの両方を取得できるため、古いリカバリーフレーズやパスフレーズを再利用せず、ledger.comから直接購入したデバイス上で新たに作成したウォレットに資金を移すよう助言している。また、地元当局への届け出も推奨している。
Ledgerは期間限定で、フランス・ヴィエルゾンの工場においてX線検査を含む物理的な点検を提供している。
同社はX上で「当社がリカバリーフレーズを尋ねることは決してありません」と述べた。
ここ数カ月、ハードウェアウォレットメーカー全体にとって厳しい時期が続いている。競合メーカーのTrezorは今週、第三者の配送パートナーへの不正アクセスがあったと発表し、ハッカーが約2万7000件の注文に関連する情報を入手した可能性があると述べた。同社にとって、これは3カ月連続で3件目となる同種の情報漏えいである。
