








イーサリアムの新たなDeFiセキュリティツールが検閲をめぐる疑問を提起
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中
Phylaxのシステムは分散型プロトコルが潜在的に有害な取引をブロックすることを可能にするが、潜在的な検閲やイーサリアムの集中したビルダー市場をめぐる疑問を提起している。
Phylaxの新たなセキュリティシステムは、分散型金融(DeFi)プロトコルが悪意ある取引を決済前に阻止する一助となり得る。
それは北朝鮮のハッカーや米国の制裁対象者に対する暗号資産の防御を強化する可能性がある一方で、誰にも明示的に権限を与えることなくスマートコントラクトの機能を凍結する手段を導入する可能性もある。
そしてそれは、このシステムが分散型金融ではなく法執行機関のための中央集権的なツールになり得るという懸念を呼び起こす種類の制御だ。
「問題はリスクが存在するかどうかだけでなく、それが許容できるリスクかどうかだ」と、イーサリアムのコンセンサスメカニズムにおける検閲耐性とコンプライアンス行動に関する研究の共著者であるステファニー・ボス氏は語る。
「今回の場合、目的はネットワークをより安全にし、ネットワークとアプリケーションの価値観により沿ったものにすることなので、許容できる方に傾きます」と彼女は述べる。
凍結リスクをはらむセキュリティ機構
11月10日に発表されたPhylaxのブロックビルダーTitan Builderとの統合により、イーサリアムのアプリケーションは、ブロック構築中に有害な結果を生む可能性のあるトランザクションを除外するルールを定義できるようになる。
Phylaxによれば、イーサリアムのブロックの2つに1つを生成しているTitanは、トランザクションをブロックに含める前に、それらのルールに照らしてチェックする。
その狙いは、攻撃が始まった後に監視システムや緊急介入に頼るのではなく、エクスプロイトが決済されるのを防ぐことにある。発表では「私たちの使命は、ユーザーがDeFiにおけるハッキングやエラーで資金を失うのを防ぐことだ」と述べられた。
関連記事:AI主導のDeFiハッキング流行への懸念は今のところ誇張されている — ただし長くは続かない
Phylaxはブログの中で、保有株式の価値がわずか1,000ドルしかないユーザーに対して誤って100万ドルを放出してしまう可能性のある脆弱な金庫のシナリオを用いている。このシステムが稼働していれば、サーキットブレーカーが1回の取引で金庫から出る金額に上限を設け、資金が流出するのを防ぐことができる。
同様の安全策は、63億ドルのBinanceハッキングや3億8,000万ドルのBitgetエクスプロイトのように、悪意ある行為者が取引所のウォレットから資金を流出させ、分散型プロトコルを通じて大量の暗号資産を移動させることができた大規模ハッキングにおける損失を抑える可能性もある。
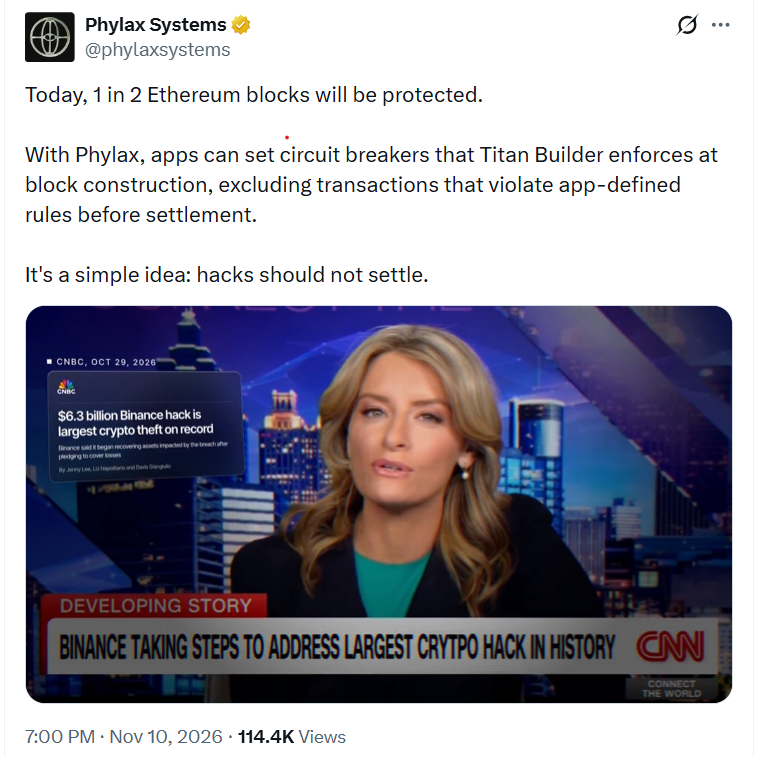
Phylaxは、ハッキングは決済されるべきではないと述べている。出典:Phylax Systems。
悪意のあるトランザクションを防止することは暗号資産業界にとって利点となる一方、デジタル資産弁護士のガブリエル・シャピロ氏は、ビルダーが必要な証明の提供をやめれば、このシステムを利用するアプリケーションは事実上凍結可能になり得ると警告した。
同氏は、必要なセキュリティチェックを実施したビルダーのブロックに含まれていない限りトランザクションを拒否するようスマートコントラクトを設定できると説明した。そうしたビルダーが証明の提供をやめれば、保護された機能は、ビルダーが証明の提供を再開するまでトランザクションを拒否し続ける可能性がある。
関連記事:市場低迷と記録的なハッキング活動の中、DeFiのTVLは2026年に39%減少
Phylaxの創業者兼最高経営責任者であるOdysseas Lamtzidis氏は、システムのセキュリティチェックが利用できない場合でもトランザクションを通過させることで、プロトコルはそのリスクを回避できると述べている。
「当社が提供し、プロトコルに推奨している妥当なデフォルトは、フェイルオープン動作です」と同氏はMagazineに語った。
しかし、この保護措置は任意であり、可用性よりもセキュリティをどれだけ優先するかは個々のプロトコルに委ねられている。「一部のプロトコルは安全性をライブネスよりも優先することを選ぶかもしれません」とLamtzidis氏は述べている。
同氏はまた、プロトコルは自身のスマートコントラクトを不変にするか、ガバナンスを通じて変更可能にするかを決定できると述べている。
シャピロ氏は、フェイルオープン型の保護は必須とすべきであり、セーフガードの変更にはタイムディレイを設けて、プロトコルが保護を即座に撤廃できないようにすべきだと述べている。
イーサリアムのビルダー集中問題
また、このシステムがイーサリアムですでに著しく集中しているブロック構築市場をさらに強化する可能性があるかどうかについても、より広範な懸念がある。
イーサリアムの研究者であるFan Zhang氏は、Phylaxの技術が今になって実用化されつつあるのは、この集中ゆえだと述べる。「ようやくこれを効果的に実装する方法が手に入った」と同氏は言う。「しかし残念ながら、それはイーサリアムのビルダー市場がこれほど集中化してしまったからにすぎない」。
Zhang氏は、Phylaxのアプローチには「魅力的なセキュリティ上の利点がある。特に、AIボットがこれまでにない速さでバグを見つけられる時代においては」と語る。
しかし同氏は、トランザクション処理という極めて重要な局面で追加のコードを導入することは、実装上のエラーやビルダーの署名鍵の盗難、紛失、なりすましといった新たな障害モードを生み出すと警告する。
「コミュニティは中央集権的なビルダーに強い懸念を抱いており、それに対処する取り組みを進めていると思います。ですから、こうした取り組みが互いを損ない合う可能性があることを懸念しています」と同氏は付け加えた。
関連記事:FBI、記録的な63億ドルのBinanceハッキングを北朝鮮の犯行と断定
イーサリアムの研究者であるSen Yang氏はMagazineに対し、「主要なプロトコルがセキュリティ執行を少数のビルダーに依存するようになれば、それらのビルダーに競争上の優位性が生まれ、市場の集中がさらに深刻化する可能性がある」と語った。
Phylaxがサーキットブレーカーシステムを発表。出典:Phylax Systems
同氏によると、次期Glamsterdamアップグレードへの搭載が予定されているイーサリアムの提案中のenshrined proposer-builder separation(ePBS)アップグレードは、サードパーティ製リレーへの依存を減らす可能性があるものの、「ビルダー市場の集中に直接対処するものではない」という。
ヤン氏によれば、支配的なビルダーによって除外されたトランザクションでも、検閲を行わないビルダーによって取り込まれる可能性があり、恒久的な除外ではなく遅延を引き起こすにとどまる可能性がある。
セキュリティはどこで検閲になるのか。
Phylaxは、アプリケーション自体がルールを定義するため、同社のシステムはイーサリアムのトランザクションに対する新たな権限を導入するものではないと主張している。この技術は「明示的にオプトイン方式」だとLamtzidis氏は述べている。
彼はこのチェックを、スマートコントラクトにすでに書き込まれている条件になぞらえる。「これは『require()』ステートメントと何ら変わりません」と彼は言う。「検閲とは、恣意的な意思決定や強制を意味します」
張氏もまた、アプリケーションが自発的にトランザクションをフィルタリングすることと、外部の当事者が検閲を押し付けることの間に同様の区別を設けている。「アプリケーションが自ら進んでフィルタリングに参加するのは問題ありません。ユーザーはそうしたアプリケーションから離れることができるからです」と彼は言う。「問題なのは外部から強制される検閲です。そこが私の線引きです」
ボス氏は、トランザクションの結果を対象とするルールは、誰がそれを行っているかを対象とするルールよりも懸念が少ないと述べる。「今回の場合も結果主導であり、それは多くの場合リスクが低いと見なされます」と彼女は言う。
彼女はそのセキュリティ上の目的は正当だと考え、「そうしたハッキングによる害は、この種の排除による害よりもはるかに大きい」と主張する。
しかし彼女は、こうしたルールが制裁の執行や政治的な動機による排除に利用される可能性もあると警告する。
「これらのルールが公平であり続け、セキュリティのために設計されたものであることを確実にするため、適切な保護措置が講じられていることを確認することが重要です」と彼女は述べる。
雑誌:銀行がセキュリティ…そして競争上の懸念を理由にAIエージェントを禁止