








イーサリアムの新DeFiセキュリティツール、検閲リスクをめぐり議論を呼ぶ
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中
イーサリアムの新たなDeFiセキュリティツールシステムは、分散型金融(DeFi)のエクスプロイトが確定する前に防ぐことを目的に設計されているが、イーサリアム上でトランザクションのフィルタリングをどこまで行うべきかという疑問を提起している。Phylaxが開発し、ブロックビルダーのTitan Builderと統合されたこの技術により、アプリケーションは有害な結果を引き起こす可能性のあるトランザクションをブロックできる。このシステムは[…]

イーサリアムの新たなDeFiセキュリティツールシステムは、分散型金融(DeFi)のエクスプロイトが確定する前に防ぐことを目的に設計されているが、イーサリアム上でトランザクションのフィルタリングをどこまで行うべきかという疑問を提起している。
Phylaxが開発し、ブロックビルダーのTitan Builderと統合されたこの技術により、アプリケーションは有害な結果を引き起こす可能性のあるトランザクションをブロックできる。このシステムはプロトコルがハッカーから防御し、重大な金銭的損失を防ぐのに役立つ可能性がある。しかし同時に、スマートコントラクトの機能を凍結する潜在的な仕組みも導入しており、セキュリティ対策が最終的に検閲や中央集権的な管理の手段になり得るのではないかとの懸念を呼んでいる。
この議論は、イーサリアムがDeFiエコシステム全体の脆弱性への対応を続ける一方で、比較的少数のブロックビルダーへの権力集中について疑問を突きつけられている中で起きている。
Phylax、DeFiエクスプロイトを阻止するサーキットブレーカーを導入
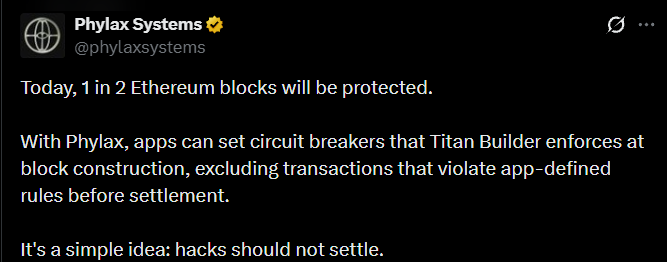
11月10日に発表されたPhylaxとTitan Builderの統合により、イーサリアム上のアプリケーションは、ブロック構築時に潜在的に有害なトランザクションを除外するルールを設定できるようになる。
Titanは、これらのルールに照らしてトランザクションを検査したうえで、自らのブロックに含めるかどうかを判断する。Phylaxによると、Titanはイーサリアムのブロックのおよそ2つに1つを生成しており、この統合はネットワーク全体に大きな影響力を持つ。その目的は、攻撃がすでに始まった後に監視ツールや緊急対応に頼るのではなく、エクスプロイトが確定されるのを防ぐことにある。
Phylaxは、株式の価値がわずか1,000ドルしかないユーザーに誤って100万ドルを放出する可能性がある脆弱なDeFiボールトを用いて、このシステムの可能性を例示した。サーキットブレーカーは、1回の取引でボールトから流出する金額に上限を設定し、資金が流出するのを防ぐことができる。
同様の保護措置は、報告されている63億ドルのBinanceハッキングや3億8,000万ドルのBitgetエクスプロイトなど、重大なインシデントにおける損失を潜在的に軽減する可能性がある。いずれの事例でも、攻撃者は大量の暗号資産を流出させ、分散型プロトコルを通じて資金を移動させることができた。
フェイルオープン設定はコントラクト凍結のリスクを軽減する可能性がある
Phylaxの創業者兼CEOであるOdysseas Lamtzidis氏は、セキュリティシステムが利用できない場合でもトランザクションの処理を継続できるようにすることで、プロトコルは凍結の可能性を制限できると述べている。
同社はフェイルオープン動作として知られる設定を推奨している。この方式では、セキュリティチェックを完了できないという理由だけで、プロトコルがトランザクションを自動的にブロックすることはない。
Shapiro氏は、フェイルオープンの保護措置は個々のプロトコルの判断に委ねるのではなく必須とすべきだと主張した。また、セキュリティ設定を変更する前に時間遅延を設け、保護措置が即座に解除されるのを防ぐことも提案した。
この意見の相違は、DeFi開発者にとって中心的な課題を浮き彫りにしている。疑わしい取引をブロックするシステムはユーザーをエクスプロイトから守る可能性がある一方で、その保護機構が利用できない場合や過度に制限的に設定されている場合には、同じ仕組みが正当な活動を妨げる可能性がある。
イーサリアムの集中化したブロックビルダー市場がさらなる懸念を呼ぶ
アプリケーションが凍結される可能性に加え、研究者たちはPhylaxの統合がイーサリアムのブロック構築市場における権力の集中を強める可能性があるかどうかを疑問視している。
イーサリアムの研究者であるFan Zhang氏は、この技術が実用的になった背景の一つとして、ビルダー市場がすでに集中化していることを挙げた。同氏は、特にAIを活用したツールがソフトウェアの脆弱性を特定する能力を高めるにつれて、この技術が持つ潜在的なセキュリティ上の利点を認めつつも、このアプローチが新たなリスクをもたらす可能性があると警告した。
イーサリアムの研究者であるSen Yang氏も同様に、主要なプロトコルがセキュリティルールの執行を少数のビルダーに依存するようになれば、それらのビルダーが競争上の優位性を得て、市場での立場をさらに強める可能性があると警告した。
イーサリアムで提案されているenshrined proposer-builder separation(ePBS)は、今後のGlamsterdamアップグレードで導入される予定であり、サードパーティ製リレーへの依存を減らす可能性がある。しかしYang氏は、この提案がブロックビルダーの集中化に直接対処するものではないと指摘した。
イーサリアムはセキュリティと検閲の間のどこに線を引くべきか?
Phylaxは、フィルタリングルールはそれを使用することを選んだアプリケーションによって設定されるため、同社のシステムが外部の権威にイーサリアムのトランザクションを制御する権限を与えるものではないと主張している。
Lamtzidis氏は、この技術は明示的なオプトイン方式であり、そのチェックはスマートコントラクトにすでに組み込まれている条件に類似していると述べた。同氏の見解では、検閲とは恣意的な決定や強制を伴うものであるのに対し、Phylaxのシステムは個々のアプリケーションが選択したルールを適用するものだという。
イーサリアムのコンセンサスメカニズムにおける検閲耐性とコンプライアンス行動に関する研究の共著者であるステファニー・ボス氏は、このセキュリティ上のトレードオフは受け入れ可能な可能性があると考えている。同氏は、取引の結果に基づくルールは、特定のユーザーや参加者を対象とするルールよりもリスクが低い可能性があると指摘した。
Phylaxのシステムは一つの可能なアプローチを提示しているが、その長期的な影響は、プロトコルがセーフガードをどのように設定するか、ビルダーがどのように参加するか、そしてより広範なイーサリアム・エコシステムがセキュリティ改善によって既存の中央集権化リスクが強化されるのを防げるかどうかにかかっている。
Phylaxの取引フィルタリングシステムはDeFiセキュリティに必要な改善をもたらすと考えるか、それともイーサリアムユーザーに新たな検閲リスクを生み出す可能性があると考えるか。この種の技術を採用するプロトコルに対して、フェイルオープン保護を義務付けるべきだろうか。


