








비트코인 커버넌트 제6부: FE 커버넌트 — 암호학적으로 제한된 서명 키를 통한 커버넌트 강제
기계 번역영어 원문 보기
글자 크기본문 읽기 ↓
이미지 불러오는 중
FE 커버넌트는 지출 제약을 서명 키에 인코딩하므로, 미리 정의된 조건을 충족하는 거래만 서명할 수 있다.
이 글은 코인텔레그래프 리서치가 비트코인 커버넌트를 다룬 기술 기사 시리즈의 제6부입니다. 이전 기사를 읽으려면 여기를 클릭하세요.
비트코인의 합의 규칙을 바꾸는 것은 단순한 기술적 과정이 아니다. 네트워크의 노드 운영자, 채굴자, 개발자, 경제 주체들이 변경 사항을 두고 조율해야 한다. 이러한 조율은 달성하기 어렵기 때문에 비트코인의 기반 계층은 점차 경직되어 왔다.
연구자들은 지난 수년간 합의 규칙을 건드리지 않고도 커버넌트 동작을 강제할 수 있는지 조사해 왔다. 2024년 5월, OP_CTV 제안(BIP-119)의 원저자인 제러미 루빈은 'FE'd Up Covenants'라는 논문에서 한 가지 답을 제시했다. 그의 설계는 함수형 암호화(FE)를 사용해 커버넌트를 비트코인 스크립트에서 꺼내 서명 키로 옮기는 방식을 제안했다.
일반적인 공개키 암호 방식에서는 개인 키로 어떤 메시지든 서명할 수 있다. 가상의 FE 기반 커버넌트에서는 서명이 미리 정의된 유효 거래 집합으로 제한된다. 비트코인 노드는 오늘날과 똑같이 OP_CHECKSIG로 서명을 검증하므로 소프트 포크가 필요 없게 된다.
함수형 암호화: 규칙이 허용하는 것만 서명하는 키
함수형 암호화(FE)는 공개키 암호화를 일반화한 것이다. 일반적인 암호 기법에서는 개인키를 사용해 암호문을 완전히 복호화하여 평문을 얻을 수 있다. 반면 FE에서는 마스터 비밀값을 대신 사용해 하위 함수형 키를 발급하며, 각 키는 평문의 특정 함수 하나만을 드러낸다. 함수 f에 대한 함수형 키 보유자와 비밀값 x의 암호문을 가진 사람은 f(x)를 계산할 수 있지만, x를 평문 메시지로 드러낼 수는 없다.
학술 문헌에서 FE는 2011년 Dan Boneh, Amit Sahai, Brent Waters가 처음으로 형식화했다. 임의 함수에 대한 구성은 2013년부터 등장했으며, 다항 시간 복잡도를 가지지만 그 오버헤드는 현재 컴퓨팅 기술의 자원을 훨씬 뛰어넘는다. 게다가 그 보안은 다중선형 사상(multilinear maps)이라는 새롭고 검증되지 않은 구성 요소에 의존했다. 2021년에 이르러서야 연구자들은 탄탄한 암호학적 가정에 기반한 구성을 개발했으며, 이는 원칙적으로 FE의 실용적 구현 가능성을 열어줄 수 있다.
FE 기법에서 f는 실현 가능하게 계산할 수 있는 임의의 함수일 수 있다. 그러나 비트코인 커버넌트 구성에서는 f가 서명 함수이다. 그 출력은 트랜잭션 tx에 대한 비트코인 서명이다. 이 서명은 개인 키와 서명 대상 트랜잭션 모두에 의존하므로 최소 두 개의 입력을 받으며, 이것이 루빈의 설계가 다중 입력 FE를 사용하는 이유이다. OP_CTV와 유사하게 단일 지출 트랜잭션만 허용하는 커버넌트의 경우 두 개의 입력으로 충분하다. 일반적이고 표현력이 높은 구성은 루빈의 f(k, tx, program, proof)에서처럼 더 많은 인수를 받는다.
결정적으로, f는 암호화된 형태로 제공된 개인 키 k로 직접 서명하지 않는다. 대신 이 함수는 커버넌트의 지출 정책에 대한 해시로 k를 조정하여 새로운 키 쌍을 도출한다. f가 생성한 서명은 기본 공개 키 P 자체가 아니라 조정된 공개 키에 대해 유효하다.
FE 기반 커버넌트 설정하기
이러한 기본 요소들로 FE 기반 코버넌트를 활성화하려면 설정 기관(setup authority)이 필요하다. 이 기관은 비트코인 키 쌍(개인 키 k와 공개 키 P)과 FE 키 쌍(마스터 비밀 msk와 FE 공개 키 mpk)을 생성한다. 그리고 P, mpk, mpk로 암호화된 k, 그리고 msk에서 도출한 f에 대한 함수 키를 공개한다. 그런 다음 설정 기관은 k와 msk를 파기하는 신뢰를 받아야 한다. 그렇지 않으면 코버넌트를 위반하는 지출에 서명할 수 있기 때문이다. 이 설정이 완료되면 무한히 많은 새로운 코버넌트를 생성할 수 있다.
모든 코버넌트는 지출 정책으로 (k, P)를 트위킹하여 얻은 고유한 전용 키 쌍을 가진다. 이 트위킹된 키 쌍의 개인 키는 f 내부에만 존재하며 결코 공개되지 않는다. 공개 키는 원하는 지출 정책의 해시를 아는 사람이라면 누구나 P에서 도출할 수 있다. 이렇게 하여 코버넌트 수신 주소를 생성할 수 있다. 실제로 수신 주소는 사용자가 제어하는 키의 서명과 FE 서명을 함께 요구하는 2-of-2 스크립트에 커밋하게 된다. 이는 권한 없는 제3자가 코버넌트가 허용하는 거래를 촉발하는 것을 막기 위해서다.
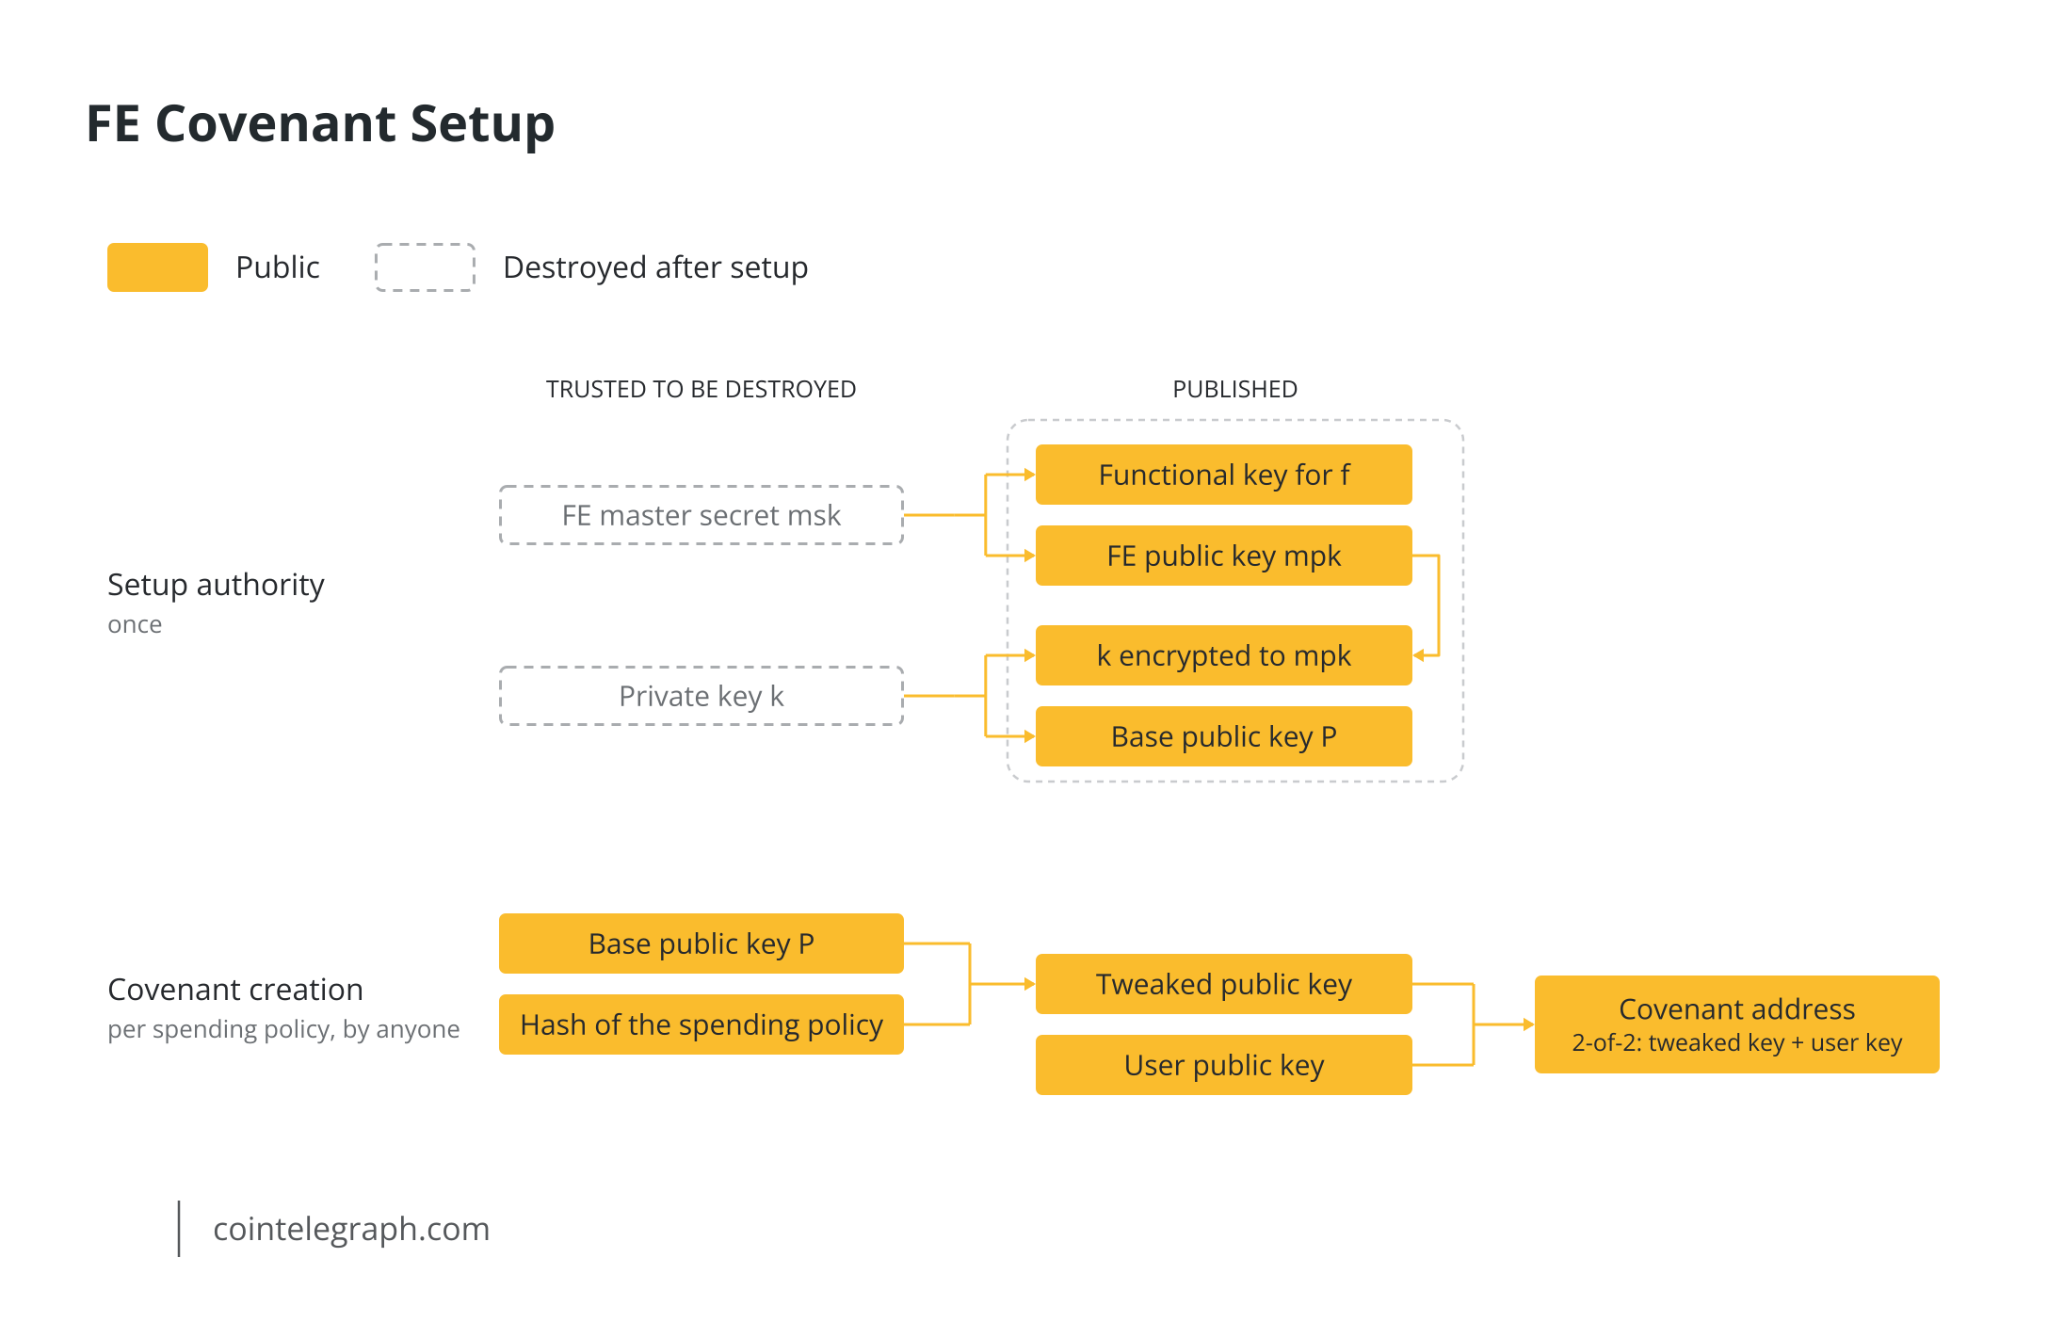
코버넌트 지출을 위한 FE 서명을 생성하려면, 서명자는 지출 정책을 준수하는 tx를 가져와 mpk로 암호화한다. 그런 다음 암호화된 tx와 암호화된 k, 그리고 기관이 공개한 함수 키를 함께 사용하여 f를 평가할 수 있다. 함수 f는 지출 정책의 해시로 트위킹된 k로 tx에 서명한다. 코인을 보유한 주소의 지출 정책을 위반하는 거래는 기껏해야 해당 자금을 통제하지 않는 다른, 다르게 트위킹된 공개 키에 대해 서명될 수 있을 뿐이다. 함수 f는 그러한 서명을 아예 차단하도록 설계될 수도 있다.
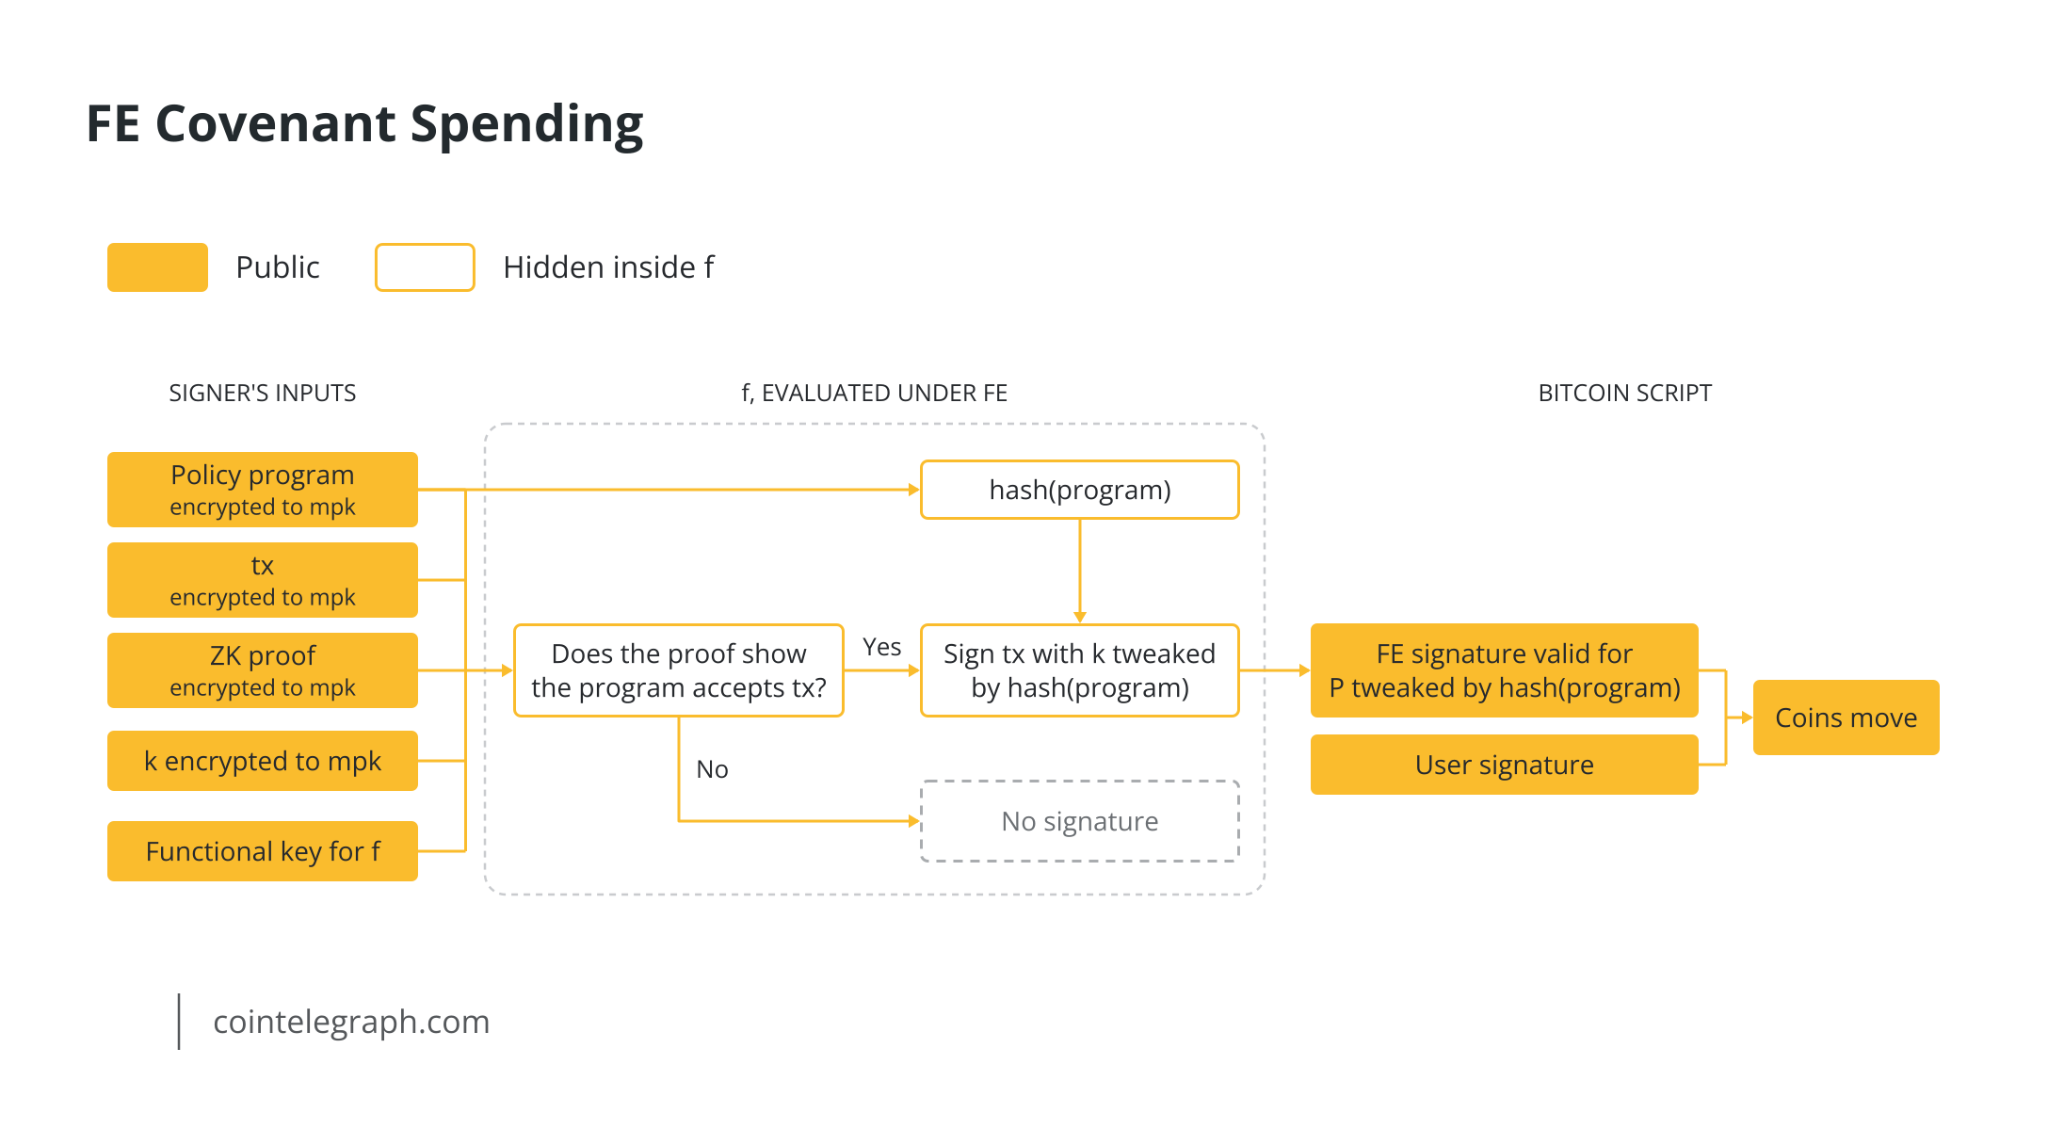
f(k, tx, program, proof)를 사용하는 FE 기반 코버넌트의 일반적인 형태는 OP_CTV보다 표현력이 엄격히 더 뛰어나다. Rubin이 제안한 일반 함수는 지출 시점에 트랜잭션에 대한 조건을 검사하는 프로그램과, 그 프로그램이 해당 트랜잭션을 승인한다는 영지식 증명을 입력으로 받는다.
이 영지식 증명은 FE 기법의 구현을 용이하게 하지만, 개념적으로 FE에 무언가를 더해 주지는 않는다. 고정된 단일 f는 어느 쪽이든 동작한다. 증명이 없다면 f는 주어진 임의의 프로그램을 tx 자체에서 실행하는 범용 인터프리터여야 할 것이다. 그런 f는 규모가 크고 FE 아래에서 평가하는 비용이 많이 든다. 증명이 있으면 f는 간결한 증명을 검증하기만 하면 된다. 이로써 f의 복잡도를 더 높이지 않고도 임의로 복잡한 코버넌트를 강제할 수 있게 될 수 있다. 또한 이 증명은 지출 정책이 트랜잭션 외부의 데이터, 예컨대 오프체인 연산의 결과에 의존할 수 있게 해 준다.
FE 기반 코버넌트가 당분간 실현 불가능한 이유
Goldwasser 등(2014)은 다중 입력 FE를 도입하고 이를 구별 불가능성 난독화(indistinguishability obfuscation) 위에 구축했다. 다중 입력 FE와 난독화는 서로를 함의하는 것으로 알려져 있다. Ananth와 Jain(2015)은 일반 회로에 대한 단일 입력 FE조차도 컴팩트하게 만들면 난독화를 산출한다는 것을 보였다. 따라서 이 설계가 필요로 하는 암호 원시 요소는 소위 구별 불가능성 난독화 자체만큼이나 구축하기 어렵다. 이 원리의 구현은 여전히 장난감 수준에 머물러 있다.
Carmer, Malozemoff, Raykova(2017)는 64비트 키를 사용하는 약 62,000개 게이트의 장난감 회로인 12비트 의사난수 함수를 난독화하는 데 3.7시간이 걸렸는데, 이는 256비트 수에 대한 ECDSA 서명보다 훨씬 작다. 난독화된 프로그램은 120GB의 디스크 공간을 차지했고, 평가에는 128GB의 RAM으로 67분이 걸렸다. 이러한 기법을 구현하는 비용은 비트코인 노드가 아니라 서명을 생성하는 쪽에 부과될 것이다. 저자들은 이를 “여전히 실용성과 거리가 멀다”고 표현했다.
더욱이 실용적인 FE 기법은 Abdalla 등(2015)의 내적(inner product)과 같은 좁은 함수 클래스만을 다루며, 비트코인 커버넌트에 필요한 ECDSA 서명 유형은 여기에 포함되지 않는다. Rubin의 논문은 이 점을 인정하고, 미성숙한 암호 기술과 설정 신뢰 가정을 단점으로 나열한다. CTV 방식의 옵코드는 바이트와 검증 측면에서 여전히 훨씬 효율적이지만, 기반 계층의 변경을 필요로 한다.
다음 기사에서는 루빈이 비현실적인 FE 방식을 의존하지 않고 커버넌트 동작을 근사화하기 위해 제안한 '언-FE 커버넌트(Un-FE'd Covenants)'를 다룬다. 이는 FE를 BitVM을 통해 담보로 묶인 오라클 서명자로 대체한다. [alloc]init의 비트코인 PIPEs는 2024년 FE 설계로 시작해 2026년 위트니스 암호화(witness encryption)로 전환했다. 이 제안 역시 후속 기사에서 다룰 예정이다.