Bitcoin Core divulga falha de segurança de alta gravidade que poderia paralisar nós de mineração
Machine translatedView English original
Reading sizeRead report ↓
Loading image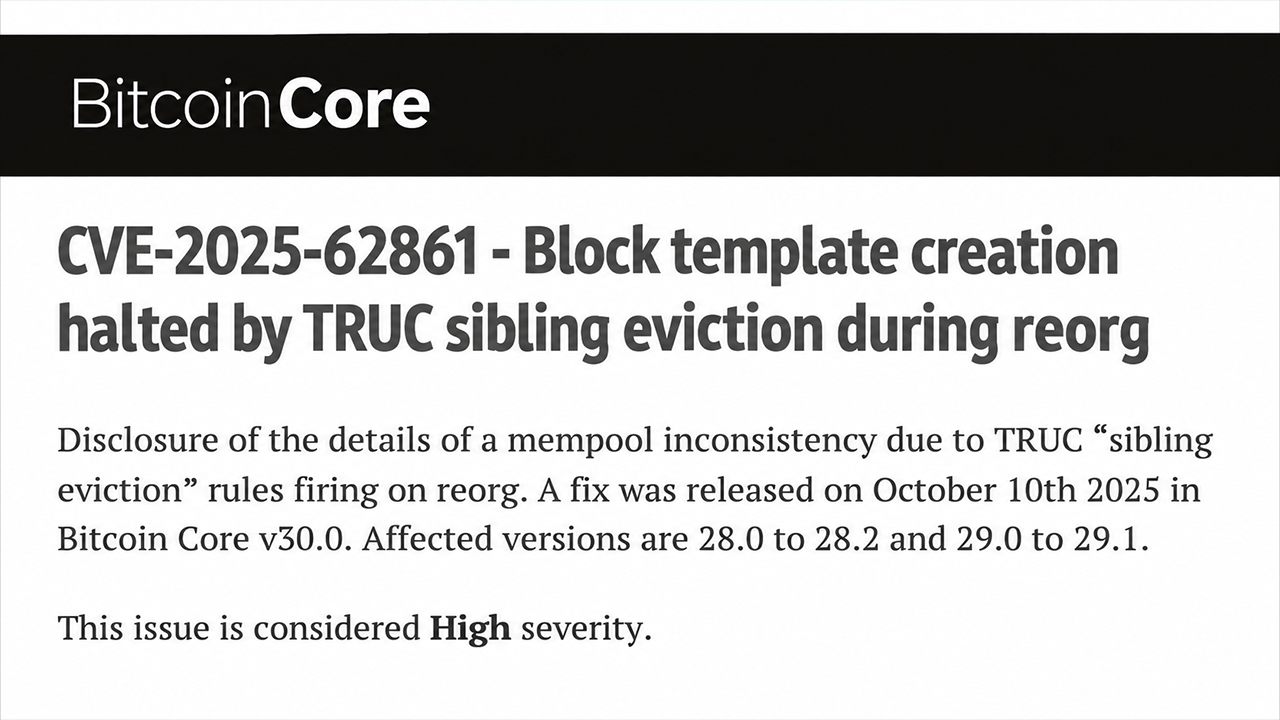
O Bitcoin Core divulgou três vulnerabilidades de segurança em 10 de novembro de 2026, incluindo um defeito de alta gravidade capaz de interromper operações de mineração e duas fraquezas adicionais que afetam o processamento de blocos e as conexões Tor. Embora os desenvolvedores tenham corrigido os problemas em outubro de 2025, seus detalhes técnicos permaneceram confidenciais até agora. Como uma falha do Bitcoin Core poderia levar operações de mineração a um […]
Principais conclusões
• O Bitcoin Core divulgou esta semana três vulnerabilidades já corrigidas anteriormente, incluindo uma capaz de interromper operações de mineração.
• A falha mais grave poderia impedir os nós afetados de produzir modelos de bloco válidos após uma reorganização da blockchain.
• Milhares de nós ficaram potencialmente expostos a uma falha distinta de configuração do Tor, embora as instalações padrão não tenham sido afetadas.
Como um bug do Bitcoin Core poderia paralisar as operações de mineração?
A vulnerabilidade mais grave, identificada como CVE-2025-62861, afetava as versões 28.0 a 28.2 e 29.0 a 29.1 do Bitcoin Core. Classificada como de alta severidade, a falha envolvia o tratamento de transações durante reorganizações da blockchain, podendo deixar os nós de mineração incapazes de construir modelos de bloco válidos.
No centro da questão estavam as transações de versão 3, comumente chamadas de transações TRUC, que operam sob restrições especializadas de mempool. Durante uma reorganização da cadeia, o Bitcoin Core podia remover transações incorretamente enquanto mantinha transações dependentes, criando inconsistências em seu pool de transações.
Para os mineradores, as consequências foram particularmente problemáticas. Os nós afetados podiam falhar na validação do modelo de bloco, impedindo-os efetivamente de gerar novo trabalho de mineração até serem reiniciados. O equipamento de mineração podia continuar a fazer hashing de modelos desatualizados, potencialmente perdendo taxas de transação e reduzindo a eficiência operacional.
O pesquisador de segurança Niklas Goegge relatou o defeito em 26 de setembro de 2025. O desenvolvedor Greg Sanders subsequentemente introduziu uma correção, integrada em 2 de outubro, que impediu o comportamento problemático de evicção de transações durante reorganizações.
A correção surgiu no software Bitcoin Core 30.0, 29.2 e 28.3 ao longo de outubro de 2025. No entanto, aproximadamente 9% dos nós alcançáveis continuavam a anunciar versões vulneráveis por volta da data da divulgação.
Quais eram as outras duas vulnerabilidades de segurança do Bitcoin Core?
A segunda vulnerabilidade, CVE-2025-62859, tinha classificação de gravidade média e envolvia blocos compactos construídos de forma maliciosa. Um atacante poderia explorar o tratamento inadequado de testemunhas de transação alteradas para atrasar repetidamente o download de blocos. Sob determinadas condições de rede, incluindo conexões de pares de alta largura de banda comprometidas, a interferência poderia continuar indefinidamente.
O pesquisador Eugene Siegel identificou a falha em abril de 2025. Gregory Sanders desenvolveu a correção, que chegou às versões 30.0 e 29.2 do Bitcoin Core.
Enquanto isso, a CVE-2025-62860 expôs um problema completamente diferente, envolvendo conexões Tor de entrada e permissões de pares confiáveis. Quando os operadores configuravam a opção -whitelist do Bitcoin Core para incluir o endereço do seu daemon Tor, as conexões de entrada podiam herdar erroneamente privilégios destinados a pares confiáveis.
Essas isenções enfraqueciam certas salvaguardas contra ataques de negação de serviço e proteções de privacidade. O Bitcoin Core indicou que milhares de nós alcançáveis da mainnet foram potencialmente afetados, embora as configurações padrão tenham permanecido seguras.
Por que o Bitcoin Core esperou até novembro para divulgar as falhas?
Os anúncios de 10 de novembro seguiram o cronograma de divulgação estabelecido pelo Bitcoin Core. Os desenvolvedores retiveram os detalhes técnicos até que a última linha de versão principal vulnerável, a 29.x, atingisse o status de fim de vida em 27 de outubro de 2026. Diferentemente de três divulgações de vulnerabilidades assistidas por IA publicadas em 28 de outubro, esses problemas seguiram o processo convencional de embargo.
É importante notar que nenhuma delas permitia roubo de bitcoin, criação não autorizada de moedas ou falha de consenso, e não foi relatada nenhuma exploração. A vulnerabilidade de mineração exigia condições específicas de reorganização, o que significa que suas consequências ficaram restritas aos operadores afetados, e não ao próprio Bitcoin.
Para mineradores de bitcoin e administradores de nós, a distinção importa. A manutenção de software continua essencial mesmo quando as vulnerabilidades não podem comprometer fundos. O episódio ilustra como defeitos aparentemente obscuros no tratamento de transações podem criar problemas operacionais tangíveis sem ameaçar o consenso subjacente da rede.