








比特币契约系列第五部分:MATT 与 OP_CHECKCONTRACTVERIFY——比特币如何跨交易携带状态
机器翻译查看英文原文
阅读字号阅读正文 ↓
加载图片中
OP_CCV 将合约状态直接嵌入 Taproot 输出密钥,并在链上强制执行有效的状态转换。这使得实现有状态合约和紧凑欺诈证明成为可能。
这是 Cointelegraph Research 关于比特币契约的技术文章系列的第五部分。如需阅读上一篇文章,请点击此处。
MATT(Merkleize All The Things)是一个面向比特币的智能合约框架,可实现有状态合约和可扩展的欺诈证明。有状态合约会在多笔交易之间携带信息,并能随着合约的演进更新这些信息。标准比特币脚本不具备这一能力,因为每笔交易都是独立评估的,不会记忆此前的执行情况。
每个契约提案都在一定程度上允许携带状态的 UTXO,Sapio 等构建于 OP_CTV 之上的脚本语言便体现了这一点。其工作方式是使用地址来表示一个有限状态自动机,其中交易充当状态转换。然而,在这种范式中无法优雅地实现数值逻辑,而 MATT 填补了这一空白,尤其是其通过 OP_CCV 提出的实现方案。由于 MATT 允许在花费时计算已承诺的数据并将其重新嵌入下一输出,每次花费都可以动态推导出新状态,而不是从预先确定的一组状态中进行选择。
OP_CCV 如何将状态承诺到 Taproot 密钥中
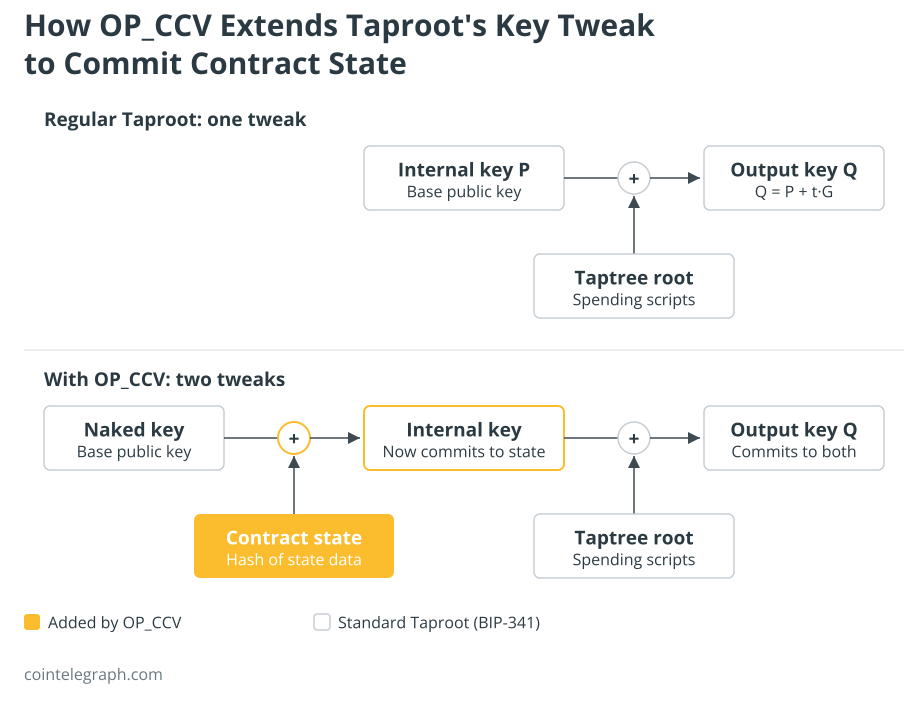
要理解 MATT 提案,首先回顾 Taproot 如何通过公钥提交数据会很有帮助。每个 Taproot 输出都包含一个基础公钥,称为内部密钥,它可以经过密码学修改或“调整”(tweak)以提交额外信息。形式上,调整后的公钥为 Q = P + t·G,其中 P 是内部密钥,G 是 secp256k1 椭圆曲线的生成元,t 是 P 与所提交数据的带标签哈希。
在常规 Taproot 输出中,这一承诺通常编码的是 taptree 的 Merkle 根,其中包含隐藏的花费路径。MATT 在这一机制的基础上进一步将合约状态嵌入密钥。MATT 不把复杂逻辑直接写入比特币的脚本语言,而是将计算编码为一系列状态承诺,链上只验证每一次状态转换是否有效。
MATT 可以通过不同的操作码组合来实现。最直接且规范最完善的实现依赖于 OP_CHECKCONTRACTVERIFY(OP_CCV)。OP_CCV 提供了使携带状态的 UTXO 在 Taproot 内成为可能的基础原语。OP_CCV 允许脚本验证某个 Taproot 输入或输出密钥是否已被调整以提交特定的状态数据。内部密钥首先用合约当前状态的哈希进行调整,然后再在其上应用 Taproot 标准的 taptree 调整。因此,最终得到的输出密钥同时承诺了 tapscript(即花费条件集合)与合约的当前状态。
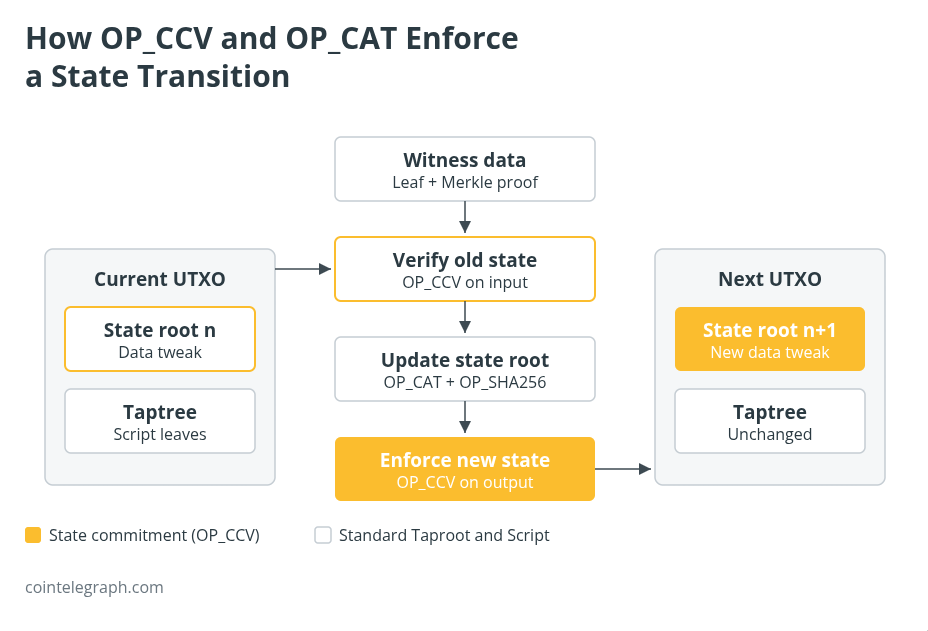
随后,OP_CCV 可以强制规定哪些状态会被带入下一个输出。它允许脚本检查见证栈上提供的状态数据,对其执行计算,并要求更新后的结果状态被正确地重新提交到指定的输出中。链上状态转换正是以这种方式被强制执行的。栈格式为:
OP_CHECKCONTRACTVERIFY
该操作码支持三种用于检查输出的模式,以及一种独立的输入模式。在默认模式下,输入 UTXO 的全部 BTC 价值都被分配给指定的输出;在扣除模式下,只分配与输出金额相等的部分,剩余部分可用于后续输出;在忽略模式下,脚本和数据承诺会被验证,但不约束金额。由于默认模式和扣除模式的设计目的是在受检查的输出之间保持价值,因此交易手续费必须通过单独的付费输入来支付。可以在交易中添加专用的手续费输入和找零输出,而不会与契约的约束相冲突。这可以防止在 OP_CTV 或 SIGHASH_ANYPREVOUT 等更原始的契约实现中可能发生的资金意外销毁。它还解决了预签名交易式契约的一个主要局限,即这类契约通常预先定义金额,因而无法适应动态手续费调整或部分解除金库。
OP_CCV + OP_CAT:默克尔证明与欺诈证明
当 OP_CCV 与 OP_CAT 结合使用时,完整的 MATT 框架会变得更具表现力。OP_CAT 支持在 Script 中进行字节拼接,从而可以直接在链上构造并验证默克尔证明。在这种安排下,一个 Taproot 输出会关联两棵不同的默克尔树。第一棵是熟悉的 Taproot 脚本树(taptree),其叶子是合约的支出脚本。第二棵是独立的状态树,其叶子是合约的数据,例如计算的中间步骤。OP_CCV + OP_CAT 脚本可以针对当前状态树根验证默克尔证明,在状态转换后计算更新后的根,并使用 OP_CCV 强制下一个输出对其作出承诺。
这种构造支持带有罚没条件的欺诈证明系统:冗长的计算在链下提交,只有具体存在争议的步骤(及其在二叉树中的路径)需要在链上公开并验证。其他区块链系统上的乐观卷叠也存在类似系统:完整计算在链下运行,链上合约仅在有人提出挑战时介入。欺诈证明要求将计算编译为二进制电路或等效的逐步表示,以便能够提交到默克尔树中。OP_CCV + OP_CAT 将避免依赖 BitVM 用来强制状态一致性的 Lamport 一次性签名和预签名交易图。
除了欺诈证明之外,OP_CCV 与 OP_CAT 的组合对金库(vault)也有重要意义。仅靠 OP_CCV 就能实现金库,但与 OP_CAT 结合后,它可以实现功能完备的金库,其功能基本上等同于 OP_VAULT 所提出的方案。正如 OP_VAULT 的作者 James O’Beirne 所指出的,OP_CCV 是一种更通用、更稳健的设计,实际上取代了他早先的提案。
在本系列的下一篇文章中,我们将从通用契约提案转向审视针对特定应用的 opcode,例如 OP_VAULT、OP_UNVAULT 和 OP_EVICT。这些 opcode 各自旨在解决特定问题,而非提供广泛的编程能力。
杂志:比特币持有者已收到 eCash——你能用它做什么?