








比特币矿工遭劫持:攻击者借Luxor漏洞重定向BTC
机器翻译查看英文原文
阅读字号阅读正文 ↓
加载图片中
比特币矿工遭劫持:矿业基础设施提供商Luxor已确认其Commander管理软件存在安全漏洞,攻击者借此将十多个客户账户的算力重定向至另一个矿池,并更改了接收其收益的地址。此次事件导致受影响矿工在机器持续运行的同时仍需支付电费[…]。

比特币矿工遭劫持:矿业基础设施提供商Luxor已确认其Commander管理软件存在安全漏洞,攻击者借此将十多个客户账户的算力重定向至另一个矿池,并更改了接收其收益的地址。
此次事件导致受影响矿工在机器继续为他人利益运转的同时仍需支付电费。Luxor表示,公司于11月14日检测到未经授权的活动,在两小时内修补了该软件,并开始恢复原有的挖矿配置。该公司还承诺将全额赔偿受影响的客户。
攻击者利用Luxor Commander重定向挖矿奖励
此次入侵涉及Luxor的挖矿管理平台Commander,该平台允许运营者监控挖矿设备并远程调整其设置。
攻击者利用未经授权的访问权限更改了受影响矿机的矿池配置,并重定向了其收益支付地址。这些矿机并未将算力发送给矿工自行选择的矿池,而是被指向了OCEAN——一个比特币矿池,参与者在该矿池中合并算力,并根据各自贡献的工作量获得奖励。
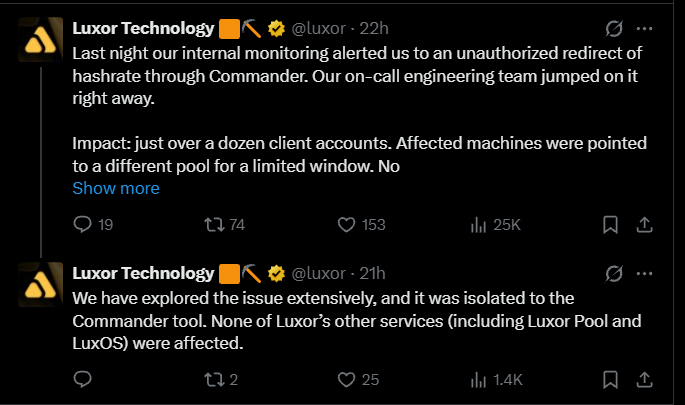
Luxor Technology在X上
此类攻击无需犯罪分子实际接触矿机,也无需直接从用户钱包中窃取比特币。通过更改矿池和收益设置,攻击者便能将矿机产生的收益转移走,而矿机的合法所有者仍需继续承担电费和运营开支。
该公司还澄清,此次事件仅局限于 Commander。其 Luxor Pool 和 LuxOS 服务未受影响,并且该公司表示没有证据表明客户数据遭到泄露或被提取。
价值15,700美元的比特币奖励被发送至攻击者控制的地址
区块链活动表明,攻击者在事件期间成功获得了实际的挖矿奖励。
一个最初由矿机托管商 CoreX Hosting 识别出的地址收到了三笔比特币区块奖励付款,总计约 0.243 BTC。截至报道时,该金额价值约 15,700 美元。
OCEAN 的支付机制有助于解释为何在矿机停止贡献算力后奖励仍能到账。其系统允许此前提交的挖矿工作在一个滚动周期内继续有资格分享后续的区块奖励。因此,在受影响矿机已被恢复至原始配置之后,付款仍可到达相关地址。
完整的财务影响仍不明确,而已确认的付款金额并不能确定此次事件期间被转移的总收入。
报道称约有64,000台矿机被重定向
此次事件影响的算力可能远超Luxor所确认的客户账户数量。
矿工在发现设备矿池设置被未经授权更改后最先提出担忧。据报道,CoreX Hosting 识别出了这一可疑活动,并协助提醒了其他受影响的运营方。
被重定向的算力随后大幅下降,有报道称其已降至约每秒100拍哈希。这表明大部分受影响的计算能力已被恢复,或已不再为可疑矿池提供算力。
Luxor首席执行官警告AI辅助网络攻击日益增多
Luxor首席执行官Nick Hansen称此次入侵涉及一场复杂的AI辅助攻击,并警告加密货币企业正面临日益高级的网络安全威胁。
然而,他并未详细说明人工智能在此次入侵中具体如何被使用,也未披露攻击者最初是如何获取Commander访问权限的。
Hansen还表示,Luxor已暂停大部分新功能开发,转而专注于加强其安全基础设施。据报道,该公司已购置专用GPU,用于运行自有AI模型进行防御性安全测试。
这一警告发出之际,人们日益担忧人工智能被用于针对加密货币公司和区块链基础设施提供商的网络攻击。AI工具可能帮助攻击者识别漏洞并自动化部分利用过程,不过AI在此次事件中的具体作用尚未得到独立证实。
Luxor遭入侵后,挖矿安全担忧加剧
该事件凸显了一种超出加密货币交易所和钱包提供商范围的安全风险。挖矿管理平台同样控制着对宝贵基础设施的访问权限,并决定算力所产生的奖励被发送至何处。
即使没有直接窃取设备或访问矿工现有的比特币余额,控制了挖矿配置的攻击者也能重定向未来的收益,并让运营方承担相关成本。
Luxor的赔偿承诺解决了受影响客户的直接财务影响,但此次事件引发了关于访问控制、监控系统以及远程管理挖矿运营安全性的更广泛问题。
Luxor全额补偿受影响客户的承诺,是否足以恢复人们对其挖矿管理软件的信心?