








比特币契约系列第6部分:FE契约——通过受密码学限制的签名密钥来强制执行契约
机器翻译查看英文原文
阅读字号阅读正文 ↓
加载图片中
FE契约将支出约束编码进签名密钥,因此只有满足预定义条件的交易才能被签名。
这是Cointelegraph Research撰写的比特币契约技术文章系列的第6部分。如需阅读上一篇文章,请点击此处。
改变比特币的共识规则不仅仅是一个技术过程。它需要网络的节点运营者、矿工、开发者和经济参与者围绕一项变更进行协调。这种协调很难实现,这也是比特币基础层逐渐趋于僵化的原因。
过去几年,研究人员一直在研究能否在不触及共识规则的情况下强制执行契约行为。2024年5月,OP_CTV提案(BIP-119)的原始作者Jeremy Rubin在一篇题为《FE'd Up Covenants》的论文中给出了一个答案。他的设计提出使用函数加密(FE)将契约从比特币脚本中移出,转入签名密钥之中。
在普通的公钥密码学中,私钥可以对任意消息进行签名。在假设的基于FE的契约中,签名将被限制在一组预定义的有效交易范围内。比特币节点将像今天一样通过OP_CHECKSIG验证签名,从而无需进行软分叉。
函数加密:只对规则允许的内容进行签名的密钥
函数加密(FE)是公钥加密的推广。在普通密码学方案中,私钥可用于完全解密一段密文并得到明文。而在FE中,主秘密则用于签发从属的函数密钥,每一把函数密钥只揭示明文的某一个选定函数。持有函数f的函数密钥以及秘密x的密文的人可以计算f(x),但永远无法将x作为明文消息揭示出来。
在学术文献中,FE最早由Dan Boneh、Amit Sahai和Brent Waters于2011年形式化提出。针对任意函数的构造自2013年起陆续出现,其运行时间为多项式级,但开销远超当前计算技术的资源能力。此外,其安全性依赖于名为多线性映射的新型、未经检验的基础构件。直到2021年,研究人员才基于有充分依据的密码学假设提出了构造,这原则上为FE的实际实现打开了大门。
FE 方案中的 f 可以是任何可实际计算的函数。然而,在比特币契约构造中,f 是一个签名函数。其输出是针对交易 tx 的比特币签名。由于该签名同时依赖于私钥和所签名的交易,因此它至少需要两个输入,这也是 Rubin 的设计采用多输入 FE 的原因。对于只允许单笔花费交易的契约(类似于 OP_CTV),两个输入就足够了。通用且富有表现力的构造则需要更多参数,如 Rubin 的 f(k, tx, program, proof)。
关键在于,f 并不直接使用以加密形式提供的私钥 k 进行签名。相反,该函数通过用契约花费策略的哈希对 k 进行调整,从而派生出一个新的密钥对。由 f 生成的签名对调整后的公钥有效,而对基础公钥 P 本身无效。
设置基于 FE 的契约
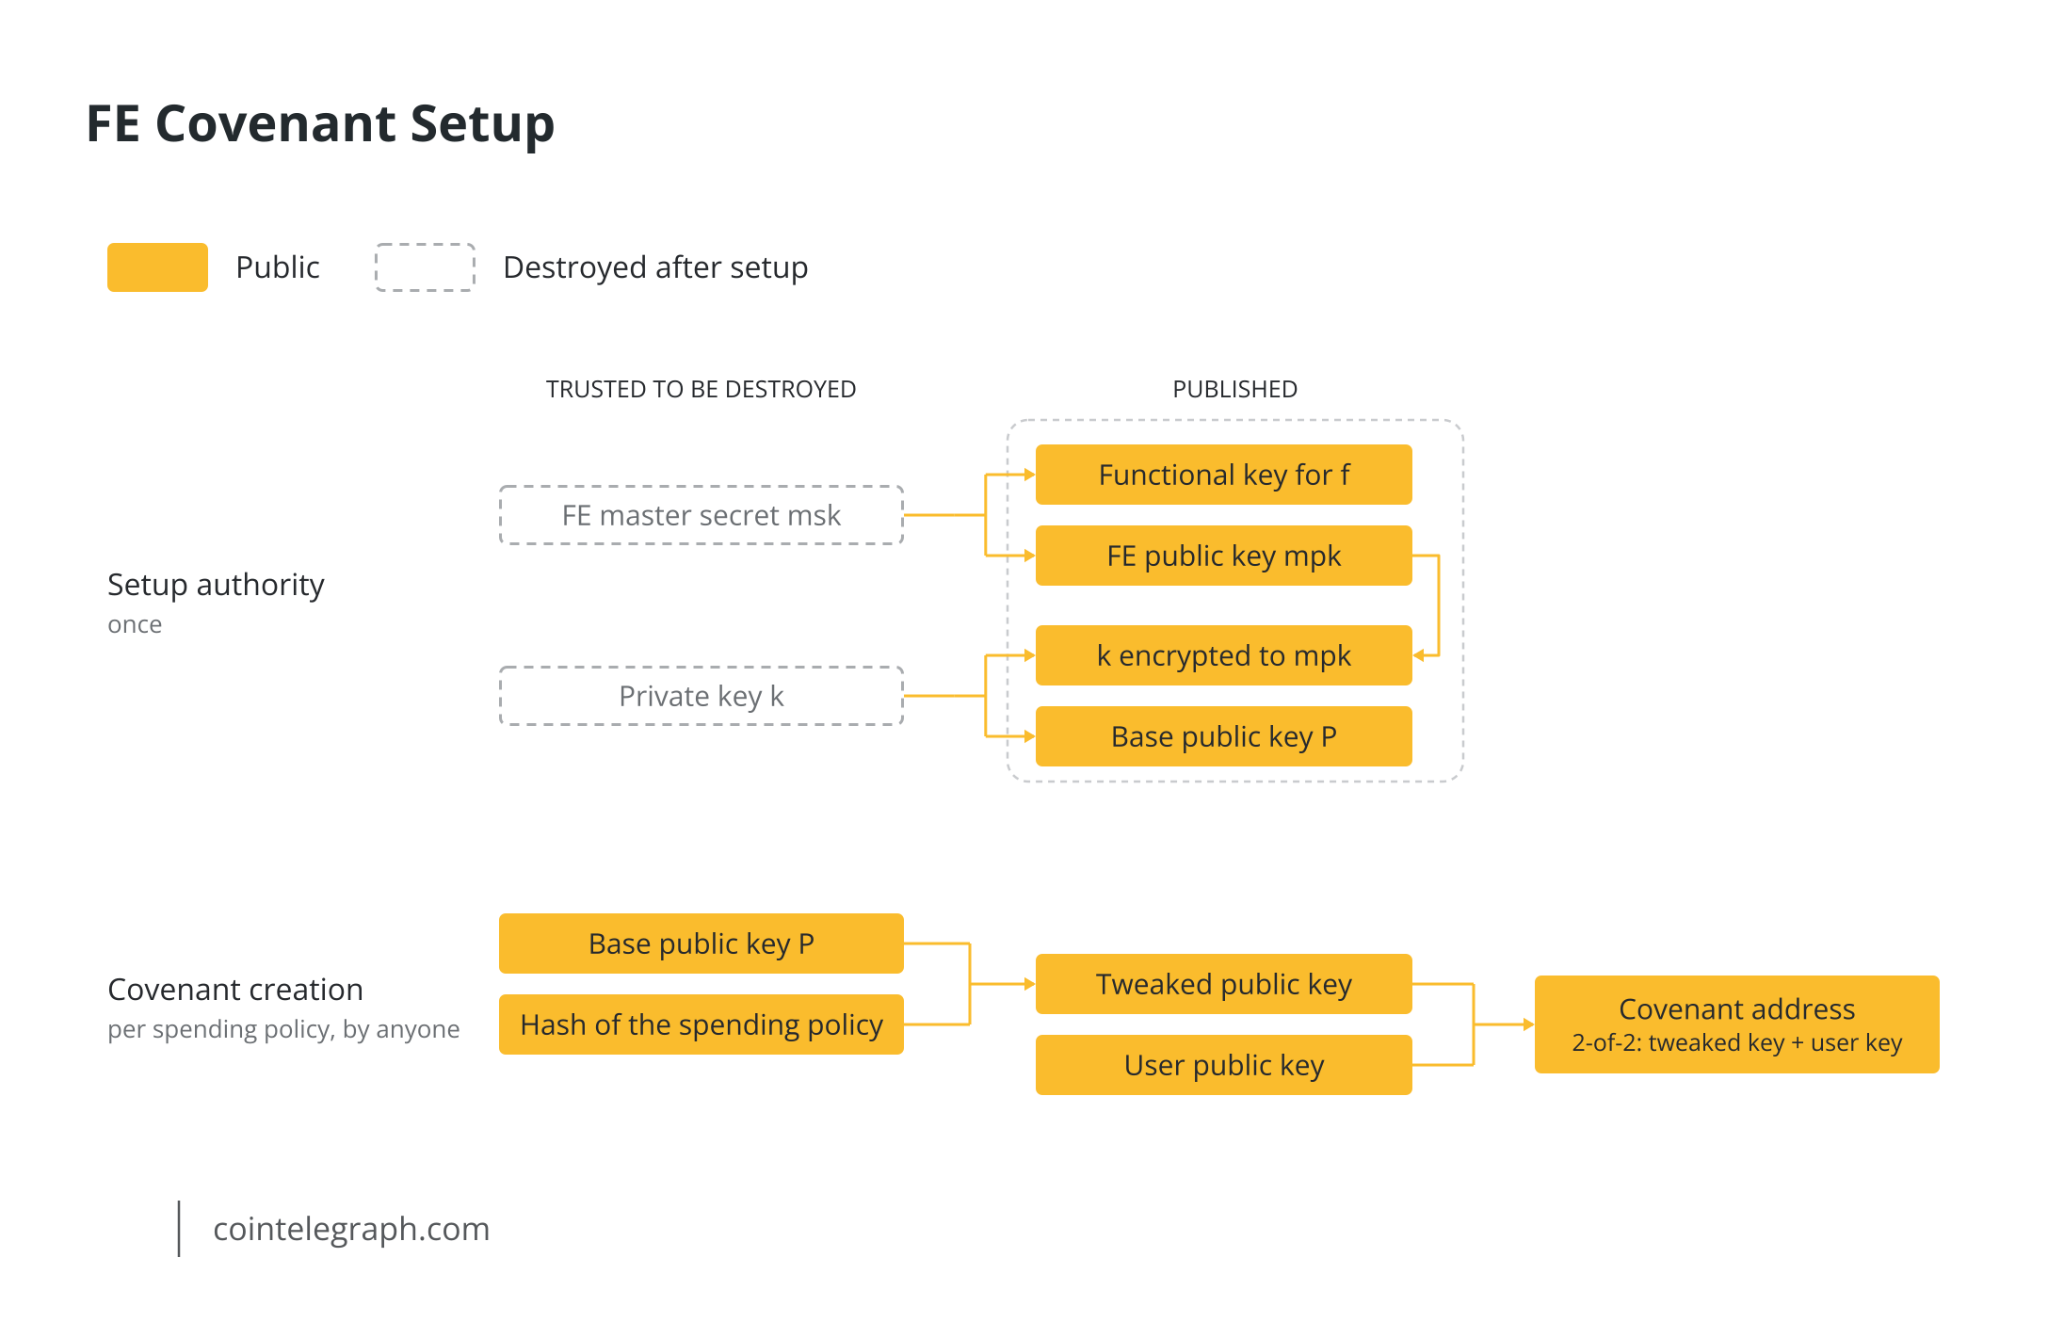
要基于这些原语实现基于 FE 的 covenant,需要一个设置权威。它生成一对 Bitcoin 密钥(私钥 k 和公钥 P),以及一对 FE 密钥(主秘密 msk 和 FE 公钥 mpk)。它发布 P、mpk、用 mpk 加密的 k,以及由 msk 派生出的 f 的功能密钥。随后,必须信任该设置权威会销毁 k 和 msk。否则,它就可以签署违反 covenant 的支出交易。完成此设置后,便可创建数量不限的新 covenant。
每个 covenant 都有自己专用的密钥对,通过用支出策略对 (k, P) 进行微调而获得。该微调密钥对的私钥仅存在于 f 内部,且永远不会被公开。任何知道所需支出策略哈希的人都可以从 P 推导出该公钥。通过这种方式,可以生成 covenant 的接收地址。在实践中,接收地址会承诺一个 2-of-2 脚本,该脚本要求用户控制的密钥签名以及 FE 签名。这是为了防止未经授权的方触发 covenant 所允许的交易。
要为 covenant 支出创建 FE 签名,签名者需取一笔符合支出策略的交易,并将其加密到 mpk。利用加密后的交易、加密的 k 以及权威发布的功能密钥,他们便可评估 f。函数 f 使用经支出策略哈希微调后的 k 对交易进行签名。违反持有代币地址的支出策略的交易,最多只能针对某个其他、经过不同微调且并不控制这些资金的公钥进行签名。函数 f 也可以被设计为直接阻止此类签名。
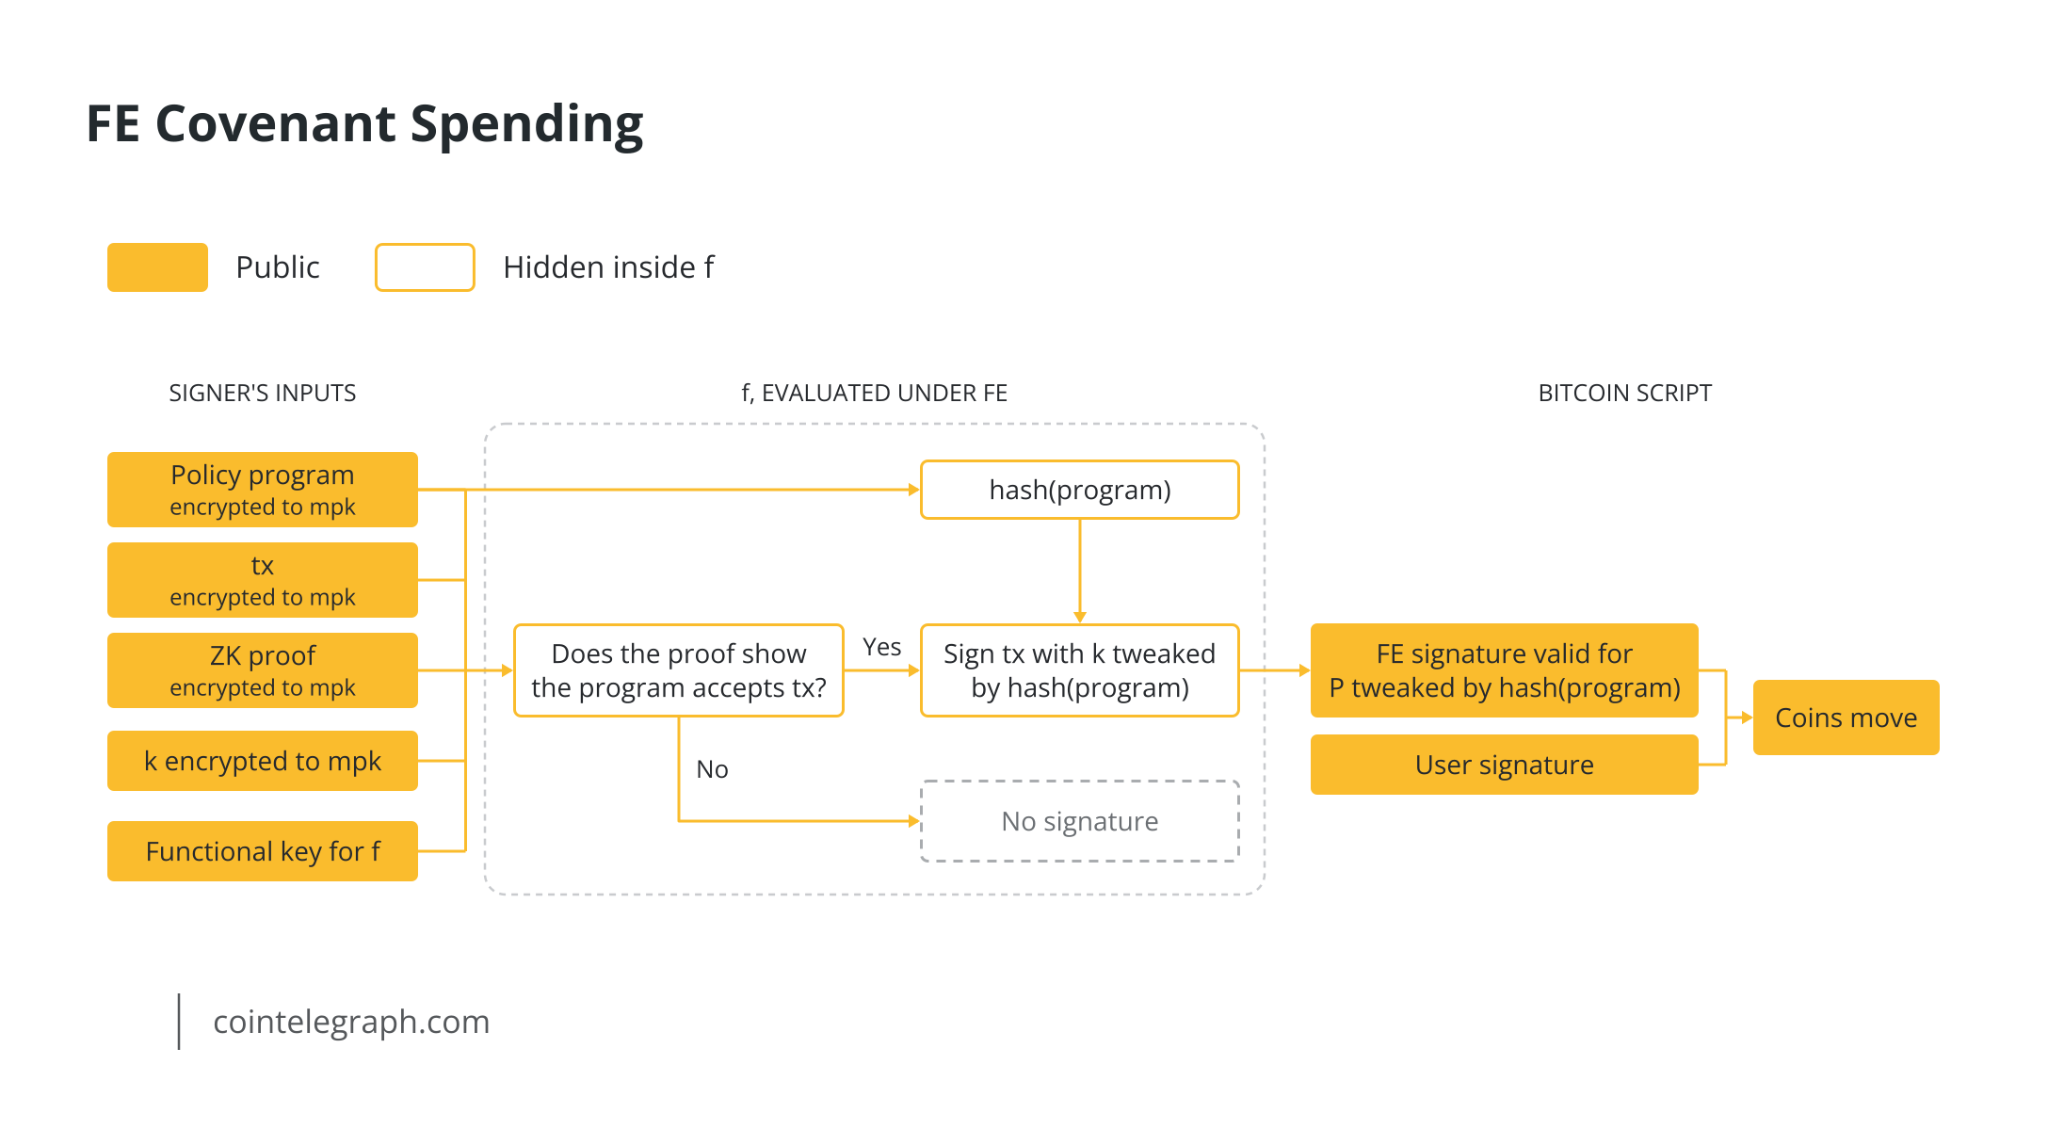
带有 f(k, tx, program, proof) 的基于 FE 的契约的一般版本在表达能力上严格强于 OP_CTV。Rubin 提出的通用函数接收一个程序,该程序在花费时对交易检查某个条件,并接收一个零知识证明,证明该程序接受该交易。
这一零知识证明有助于 FE 方案的实现,但在概念上并未对其有所增益。无论哪种方式,单个固定的 f 都能奏效。如果没有该证明,f 就必须是一个通用解释器,自行在 tx 上运行任意给定的程序。这样的 f 规模庞大,在 FE 下求值成本高昂。有了该证明,f 只需验证一个简洁证明。这可能使得无需增加 f 的复杂度,就能强制执行任意复杂的契约。该证明还让花费策略能够依赖交易之外的数据,例如链下计算的结果。
为何基于 FE 的契约目前仍不可行
Goldwasser 等人(2014)提出了多输入 FE,并将其构建在不可区分混淆之上。已知多输入 FE 与混淆可以相互推出。Ananth 和 Jain(2015)表明,只要将通用电路的单输入 FE 做得紧凑,它就能产生混淆。因此,这一设计所需的密码学原语,其构建难度至少与所谓的不可区分混淆本身相当。该原理的实现仍停留在玩具规模。
Carmer、Malozemoff 和 Raykova(2017)用了 3.7 小时才混淆一个 12 位伪随机函数——这是一个约 62,000 个门、密钥为 64 位的玩具电路,远小于基于 256 位数字的 ECDSA 签名。混淆后的程序占用 120 GB 磁盘空间,一次求值在 128 GB 内存下运行了 67 分钟。实现此类方案的成本将落在生成签名的一方,而非比特币节点上。作者称这“仍远未达到实用”。
此外,实用的 FE 方案只覆盖狭窄的函数类,例如 Abdalla 等人(2015)的内积方案,而比特币契约所需的 ECDSA 签名类型并不在其中。Rubin 的论文承认了这一点,并将尚不成熟的密码学和初始化阶段的信任假设列为其缺点。CTV 风格的 opcode 在字节数和验证方面仍然高效得多,但需要对比特币基础层进行更改。
在下一篇文章中,我们将转向“非FE契约”(Un-FE’d Covenants),这是Rubin提出的方案,旨在不依赖不切实际的FE方案来近似实现契约行为。它用通过BitVM进行担保的预言机签名者取代FE。[alloc]init的比特币PIPEs于2024年作为一种FE设计起步,并在2026年转向见证加密。该提案也将在后续文章中予以介绍。