








比特幣礦工遭劫持,攻擊者透過Luxor漏洞重定向BTC
機器翻譯查看英文原文
閱讀字級閱讀正文 ↓
載入圖片中
比特幣礦工遭劫持,礦業基礎設施供應商Luxor已證實其Commander管理軟體存在安全漏洞,攻擊者藉此將十多個客戶帳戶的算力重定向至另一個礦池,並更改接收其獎勵的地址。此事件導致受影響的礦工在機器持續運轉的同時仍需支付電費[…]。

比特幣礦工遭劫持,礦業基礎設施供應商Luxor已證實其Commander管理軟體存在安全漏洞,攻擊者藉此將十多個客戶帳戶的算力重定向至另一個礦池,並更改接收其獎勵的地址。
這起事件導致受影響的礦工仍需支付電費,而他們的機器卻持續為他人的利益運作。Luxor表示,該公司於11月14日偵測到未經授權的活動,並在兩小時內修補了軟體,隨後開始恢復原本的挖礦設定。該公司也承諾將全額補償受影響的客戶。
攻擊者利用Luxor Commander重新導向挖礦獎勵
這起入侵事件涉及Luxor的挖礦管理平台Commander,該平台可讓營運商監控挖礦設備並遠端調整其設定。
攻擊者利用未經授權的存取權限,更改受影響機器的礦池設定,並重新導向其收益支付地址。這些機器並未將算力送往機主所選的礦池,而是被指向 OCEAN——一個比特幣礦池,參與者在此匯集算力,並依據各自貢獻的工作量獲得獎勵。
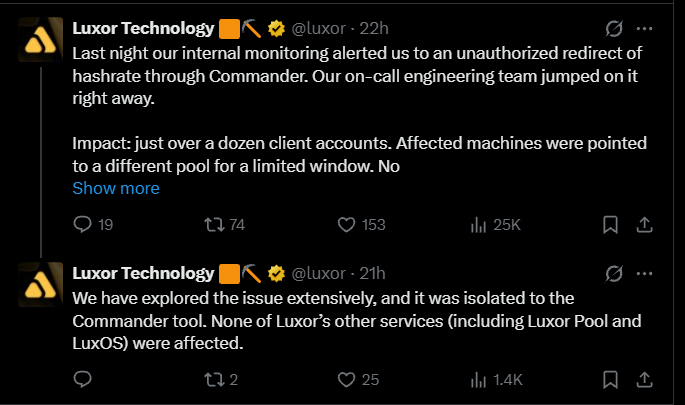
Luxor Technology 於 X 平台
這類攻擊不需要犯罪分子實際接觸礦機,也不必直接從用戶錢包中竊取比特幣。攻擊者只要更改礦池與收益發放設定,就能將礦機產生的收益轉走,而礦機的合法所有者仍須繼續支付電費與營運費用。
該公司也澄清,這起事件僅限於 Commander。其 Luxor Pool 與 LuxOS 服務未受影響,並表示沒有證據顯示客戶資料遭到外洩或竊取。
價值 15,700 美元的比特幣獎勵被發送至攻擊者控制的地址
區塊鏈活動顯示,攻擊者在事件期間成功取得了實際的挖礦獎勵。
一個最初由礦機託管商 CoreX Hosting 識別的地址收到了三筆比特幣區塊獎勵付款,總計約 0.243 BTC。截至報導時,該金額價值約 15,700 美元。
OCEAN 的支付機制有助於解釋為何在礦機停止貢獻後獎勵仍能送達。其系統允許先前提交的挖礦工作在一段滾動期間內仍具備獲得後續區塊獎勵分成的資格。因此,付款可能在受影響的礦機已恢復原始配置之後才送達某個地址。
完整的財務影響仍不明朗,且已確認的付款並不足以確定該事件期間被轉移的總收入金額。
報導指稱約有64,000台礦機被轉移
此事件影響的算力可能遠超過Luxor所確認的客戶帳戶數量。
礦業營運商在發現其設備的礦池設定遭到未經授權的變更後,首先提出了疑慮。據報導,CoreX Hosting 識別出這項可疑活動,並協助提醒其他受影響的營運商。
被重定向的算力隨後大幅下降,有報導指出其已降至約每秒 100 petahashes。這表明大部分受影響的算力已被恢復,或不再貢獻於該可疑礦池。
Luxor 執行長警告 AI 輔助網路攻擊日益增加
Luxor 執行長 Nick Hansen 將這起入侵事件描述為涉及精密的 AI 輔助攻擊,並警告加密貨幣企業正面臨日益先進的網路安全威脅。
然而,他並未確切說明人工智慧在此次入侵中如何被運用,也未披露攻擊者最初是如何取得 Commander 的存取權限。
Hansen 也表示,Luxor 已暫停大部分新功能開發,以專注於強化其安全基礎設施。據報導,該公司已購置專用 GPU,用來運行自家 AI 模型,以進行防禦性安全測試。
此警告發出之際,外界日益擔憂人工智慧被用於針對加密貨幣公司與區塊鏈基礎設施供應商的網路攻擊。AI工具可能有助於攻擊者找出漏洞,並將部分利用過程自動化,不過AI在此次事件中的具體角色尚未獲得獨立證實。
Luxor遭入侵後,挖礦安全疑慮升溫
此事件凸顯了一項超出加密貨幣交易所與錢包供應商範圍的安全風險。挖礦管理平台同樣掌控著對寶貴基礎設施的存取權限,並決定算力所產生的獎勵被發送到何處。
即使沒有直接竊取設備或存取礦工既有的比特幣餘額,取得挖礦設定控制權的攻擊者仍可轉移未來的收益,並讓營運方承擔相關成本。
Luxor 的賠償承諾處理了受影響客戶眼前的財務衝擊,但這起事件引發了關於存取控制、監控系統,以及遠端管理挖礦作業安全性的更廣泛疑問。
Luxor 承諾全額補償受影響客戶,這足以恢復外界對其挖礦管理軟體的信心嗎?